Batasi Akses Agen AI ke Folder Proyek agar File Penting Terlindungi
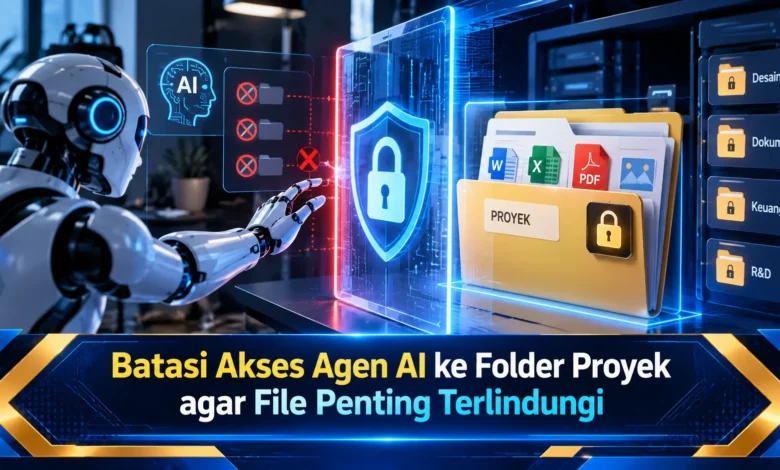
Penggunaan agen kecerdasan buatan untuk membantu pekerjaan semakin populer karena mampu membaca dokumen, mengolah data, dan menjalankan berbagai tugas secara otomatis. Namun, kemudahan tersebut juga menghadirkan risiko keamanan ketika agen AI memperoleh akses terlalu luas terhadap file komputer. Dokumen pribadi, kredensial aplikasi, hingga berkas penting perusahaan dapat ikut terbaca atau berubah apabila izin tidak diatur dengan benar. Oleh karena itu, pembatasan akses agen AI ke folder proyek menjadi langkah penting dalam penerapan teknologi yang aman. Dengan menggabungkan prinsip least privilege, pengaturan izin sistem, dan lingkungan kerja terisolasi, pengguna dapat memanfaatkan otomatisasi tanpa memberikan kendali berlebihan terhadap seluruh penyimpanan perangkat.
Pentingnya Membatasi Akses Agen AI terhadap File Komputer
Kemajuan TEKNOLOGI kecerdasan buatan menghadirkan beragam peluang otomatisasi dalam menyelesaikan pekerjaan sehari-hari. Sistem AI berbasis agen tidak hanya dapat merespons pertanyaan, tetapi juga mampu mengerjakan tugas yang menggunakan akses langsung terhadap file komputer. Untuk memberikan gambaran, agen AI dapat membaca dokumen proyek, memperbarui kode program, atau menyusun laporan berdasarkan data yang tersedia. Walaupun begitu, kemampuan tersebut menghadirkan risiko apabila sistem memperoleh izin mengakses seluruh direktori pengguna. Tanpa pembatasan, dokumen yang tidak berkaitan dengan pekerjaan berpotensi ikut terjangkau. Dengan mempertimbangkan risiko tersebut, pembatasan akses menjadi bagian penting dari keamanan penggunaan AI.
Bagian dari risiko terbesar adalah kemungkinan agen AI mengakses informasi yang tidak berkaitan dengan pekerjaan. Dalam perangkat kerja, berbagai folder dapat berisi dokumen rahasia, informasi keuangan, kredensial aplikasi, dan data pelanggan. Apabila sistem otomatis diberikan izin membaca direktori yang terlalu luas, informasi tersebut dapat terpapar. Tidak hanya persoalan kerahasiaan, izin menulis yang tidak dibatasi juga dapat menyebabkan perubahan atau penghapusan file yang tidak diinginkan. Permasalahan demikian menunjukkan bahwa keamanan agen AI tidak cukup hanya ditentukan oleh kualitas model. Kebijakan pengelolaan file juga memainkan peranan penting dalam melindungi data.
Cara Mengatur Hak Akses Minimum pada Sistem Kecerdasan Buatan
Bagian dari metode pengendalian akses mendasar adalah prinsip least privilege. Pendekatan tersebut menekankan pemberian izin hanya sebesar yang sesuai kebutuhan. Dalam penerapan agen AI, prinsip ini mendorong pengguna mengatur akses agen pada folder atau file yang memiliki hubungan dengan pekerjaan. Dalam situasi pengembangan perangkat lunak, agen AI yang ditugaskan untuk memperbaiki kode aplikasi cukup memperoleh akses terhadap direktori proyek yang diperlukan. Direktori keuangan yang tidak berkaitan dengan pekerjaan harus tetap berada di luar jangkauan agen. Dengan pendekatan tersebut, risiko penyalahgunaan atau kesalahan pemrosesan dapat dikurangi tanpa meniadakan manfaat otomatisasi.
Di samping mengendalikan lokasi folder, pengguna juga sebaiknya mengatur izin membaca dan menulis. Akses baca membantu agen AI menganalisis isi file tanpa menimpa dokumen asli. Sementara itu, akses tulis memungkinkan kewenangan untuk membuat file pada lokasi yang diizinkan. Ketika hanya melakukan pemeriksaan data, izin baca sering lebih sesuai. Namun, pekerjaan seperti pengembangan aplikasi atau pembuatan laporan mungkin membutuhkan akses tulis pada direktori keluaran tertentu. Dalam kondisi tersebut, pengguna dapat membuat folder khusus agar hasil pekerjaan tidak langsung memengaruhi dokumen penting. Pemisahan izin tersebut mendukung proses pengawasan serta mengurangi risiko kerusakan data.
Cara Membuat Folder Kerja Khusus untuk Agen AI
Tahapan pertama yang dapat dijalankan pengguna adalah membuat folder kerja khusus untuk agen AI. Direktori proyek ini digunakan sebagai ruang yang memuat dokumen dan sumber daya yang relevan selama proses otomatisasi. Untuk memberikan gambaran, pengguna dapat membuat direktori bernama AI-Workspace atau Project-AI yang berisi salinan file pekerjaan. Dengan cara tersebut, agen AI tidak harus memperoleh akses terhadap seluruh folder Documents atau direktori utama pengguna. Selain itu, pemindahan file sebaiknya diselesaikan secara selektif agar informasi yang tidak berkaitan dengan tugas tetap berada di luar lingkungan kerja. Pendekatan ini mendukung pengelolaan proyek sekaligus menentukan ruang lingkup pekerjaan agen.
Setelah folder kerja dibuat, pengguna sebaiknya memeriksa bahwa aplikasi agen AI benar-benar dikendalikan untuk menggunakan lokasi tersebut. Pengaturan direktori kerja saja tidak dengan sendirinya membuktikan bahwa agen tidak dapat mengakses direktori lain. Kondisi ini ditentukan oleh izin sistem operasi, identitas pengguna yang menjalankan aplikasi, dan mekanisme isolasi yang diterapkan. Oleh sebab itu, pembatasan sebaiknya diterapkan melalui kontrol akses yang benar, bukan hanya melalui instruksi teks kepada agen. Administrator sistem turut dapat memvalidasi apakah aplikasi mampu membaca file di luar folder yang telah disetujui. Apabila direktori lain tetap dapat dijangkau, konfigurasi keamanan harus disesuaikan sebelum agen dijalankan untuk menangani data sensitif.
Menggunakan Sandbox dan Kontainer untuk Mengamankan Agen AI
Untuk memperkuat kontrol akses, pengguna dapat menerapkan lingkungan terisolasi atau sandbox ketika menggunakan agen AI. Lingkungan eksekusi terisolasi digunakan untuk mengendalikan aktivitas perangkat lunak dari sistem utama. Dalam konteks agen AI, mekanisme tersebut mendukung pengguna mengatur sumber daya yang dapat dijangkau oleh aplikasi. Untuk memberikan gambaran, agen AI dapat dioperasikan di dalam kontainer yang hanya diberikan akses ke folder proyek tertentu. Folder sistem yang tidak dipasang atau diizinkan ke lingkungan tersebut dapat tidak termasuk dalam ruang kerja agen. Walaupun begitu, tingkat keamanan sandbox tetap dipengaruhi oleh konfigurasi, jenis isolasi, dan kerentanan perangkat lunak.
Sistem containerization seperti Docker sering dimanfaatkan untuk membuat ruang kerja agen AI yang lebih terpisah. Ketika menyiapkan kontainer, pengelola dapat menentukan direktori yang dipasang sebagai volume atau bind mount. Apabila agen hanya membutuhkan data untuk dianalisis, folder tersebut dapat dipasang dengan izin baca saja. Sementara itu, apabila pekerjaan memerlukan perubahan file, akses tulis dapat diarahkan pada direktori keluaran. Selain pengaturan file, pengguna juga harus mengevaluasi akses jaringan, hak administrator, dan kredensial yang tersedia di dalam kontainer. Penggunaan kontainer tidak dengan sendirinya menghasilkan keamanan menyeluruh. Karena itu, konfigurasi sebaiknya divalidasi sebelum diterapkan pada lingkungan produksi.
Strategi Mengamankan Agen AI dari Manipulasi Konten Eksternal
Salah satu ancaman penting dalam penggunaan agen AI adalah serangan prompt injection. Serangan tersebut dapat muncul apabila konten yang dibaca agen mengandung instruksi berbahaya yang ditujukan untuk mengalihkan perilaku sistem. Dalam situasi tertentu, dokumen proyek, halaman web, atau hasil pencarian dapat menyisipkan perintah yang meminta agen tidak mengikuti batasan tugas sebenarnya. Apabila agen menganggap konten eksternal tersebut sebagai instruksi yang sah, risiko tindakan tidak diinginkan dapat bertambah. Dampaknya dapat berupa pembacaan informasi di luar kebutuhan, perubahan dokumen, atau penggunaan alat secara tidak tepat. Dengan demikian, pembatasan izin pada tingkat sistem termasuk perlindungan penting ketika model AI menghadapi konten yang tidak sepenuhnya terpercaya.
Untuk mengurangi risiko prompt injection, pengguna perlu memisahkan instruksi utama dengan data yang dianalisis oleh agen. Konten tidak terpercaya sebaiknya dipandang sebagai sumber informasi, bukan sebagai pihak yang memiliki hak tindakan agen. Sebagai perlindungan tambahan, tindakan berisiko seperti menimpa dokumen penting dapat ditetapkan untuk memerlukan persetujuan manusia. Pengawasan tersebut dapat membatasi kemungkinan agen menjalankan tindakan yang tidak sesuai tujuan. Administrator turut menerapkan pencatatan aktivitas untuk memeriksa file yang diakses dan perubahan yang dilakukan. Berkat penerapan bersama kontrol akses, validasi, dan persetujuan manusia, risiko keamanan dapat dikelola secara lebih efektif.
Kesimpulan tentang Pentingnya Membatasi Akses Agen AI
Penggunaan agen AI menawarkan berbagai kemudahan dalam mengelola pekerjaan digital, tetapi juga memerlukan pengaturan keamanan yang bertanggung jawab. Dengan menerapkan prinsip least privilege, pemisahan folder proyek, serta lingkungan sandbox, pengguna dapat mengendalikan sumber daya yang tersedia untuk digunakan oleh sistem otomatis. Tidak kalah penting, perlindungan terhadap prompt injection dan penggunaan persetujuan manusia mendukung pengawasan terhadap tindakan yang berisiko. Namun demikian, tidak satu pun metode mampu menjamin keamanan sempurna tanpa konfigurasi dan evaluasi yang berkelanjutan. Di tengah kemajuan TEKNOLOGI kecerdasan buatan, pengendalian akses berpotensi berkembang sebagai bagian penting dari penggunaan AI yang aman. Bagaimana menurut Anda, apakah pembatasan akses folder sebaiknya diterapkan sebagai standar keamanan ketika menggunakan agen AI? Sampaikan pandangan Anda mengenai perlindungan file digital.