OpenCode Console Dibobol Peretas, Kunci API Pengguna Disalahgunakan hingga Memicu Tagihan
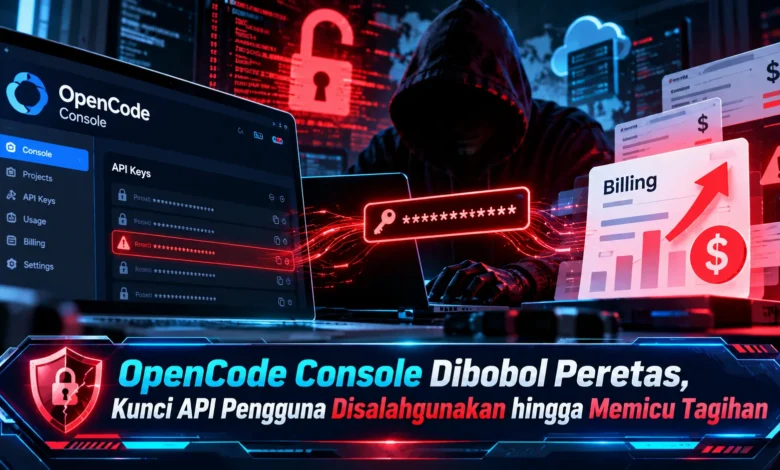
Insiden keamanan siber kembali mengguncang ekosistem kecerdasan buatan setelah OpenCode Console dilaporkan mengalami pembobolan yang berpotensi mengekspos kunci API pengguna. Serangan yang terungkap pada 17 Oktober 2026 ini berdampak pada sekitar 1,4 persen pengguna layanan Console, terutama mereka yang menghubungkan akun penyedia AI eksternal. Sejumlah pengembang melaporkan munculnya biaya penggunaan API tanpa izin, bahkan mencapai lebih dari 1.700 dolar AS pada kasus tertentu. Peristiwa tersebut menjadi pengingat penting bahwa perkembangan TEKNOLOGI AI juga menghadirkan risiko finansial ketika kredensial digital tidak terlindungi. OpenCode bersama penyedia layanan AI terkait telah mengambil langkah untuk menangani dampak insiden tersebut.
Kronologi Peretasan OpenCode Console yang Mengejutkan Pengguna
Peristiwa akses ilegal terhadap layanan OpenCode Console terungkap melalui pemberitahuan perusahaan pada 17 Oktober 2026 setelah pengelola layanan mendeteksi pelanggaran keamanan terhadap infrastruktur lawas dalam proses penonaktifan. Berdasarkan keterangan tim pengembang, insiden tersebut menimbulkan risiko kebocoran kredensial layanan AI yang disimpan dalam workspace pengguna ke OpenCode Console. Pengelola platform mengungkapkan bahwa sekitar 1,4 persen pengguna Console berada dalam cakupan insiden. Pengguna yang dimaksud terutama memiliki integrasi penyedia AI eksternal. Sesudah potensi kebocoran diketahui, OpenCode mengirimkan pemberitahuan melalui email agar langkah perlindungan segera dilakukan.
Layanan OpenCode dikembangkan sebagai asisten coding yang memanfaatkan model kecerdasan buatan dengan pendekatan sumber terbuka. Dengan memanfaatkan OpenCode, pengembang memanfaatkan AI untuk memahami program. Sementara itu, OpenCode Console menyediakan workspace untuk menghubungkan layanan AI yang mendukung pengelolaan akses terhadap API eksternal. Informasi tersebut menjadi perhatian utama karena insiden terjadi pada OpenCode Console, bukan indikasi bahwa semua instalasi OpenCode telah disusupi. Dengan demikian, pengguna sebaiknya memeriksa apakah memiliki integrasi Console.
Bagaimana Kunci API OpenCode Bisa Disalahgunakan Peretas?
Kunci API merupakan kode rahasia yang memberikan izin penggunaan API. Ketika pengembang memakai model AI, kredensial tersebut memungkinkan aplikasi mengirim permintaan dari penyedia seperti OpenAI, Anthropic, dan Google. Aktivitas pemanggilan model mungkin menambah pengeluaran akun berdasarkan jenis model yang digunakan. Ketika orang lain memperoleh akses terhadap API key, pelaku mungkin menjalankan proses komputasi atas nama pemilik kredensial. Sebagai konsekuensinya, tagihan berpotensi bertambah meskipun pemilik tidak memakai layanan. Untuk memahami dampak peretasan, kunci API perlu diperlakukan seperti informasi autentikasi sensitif.
Dalam kasus OpenCode Console, sejumlah pengguna menemukan aktivitas penagihan yang tidak dikenal. Sejumlah pengalaman pengguna menyebutkan biaya ratusan dolar AS, bahkan sebagian pengguna menyebut kerugian lebih dari 1.700 dolar AS. Nilai biaya dalam laporan pengguna bukan berarti setiap akun mengalami tagihan serupa. Tidak hanya menimbulkan tagihan, beberapa pengembang mengalami gangguan akses proyek akibat aktivitas mencurigakan. Gangguan layanan semacam ini berpotensi mengganggu proyek yang sedang berjalan. Walaupun laporan dampaknya cukup serius, tidak semua kredensial yang berisiko pasti digunakan penyerang. Karena perbedaan ini penting, pengguna perlu meninjau riwayat penggunaan API.
Mengapa Peretasan OpenCode Dikaitkan dengan Pencurian Kemampuan Model AI?
OpenCode mengaitkan insiden tersebut dengan aktivitas yang disebut large-scale distillation attack. Pada pengembangan model AI, distilasi merupakan metode memindahkan sebagian kemampuan model ke sistem berbeda. Proses tersebut dapat digunakan secara sah dalam penelitian. Sebaliknya, aktivitas distilasi mungkin dilakukan secara tidak sah apabila mengandalkan permintaan API dari akun korban. Jika dilakukan melalui akses ilegal, pelaku berpotensi mengumpulkan keluaran AI secara masif untuk mengumpulkan hasil pemrosesan model. Penggunaan API secara intensif mungkin memicu tagihan tidak terduga.
Walaupun perusahaan mengaitkan insiden dengan distilasi, mekanisme teknis lengkap belum dijelaskan secara terbuka. Keterbatasan informasi ini menuntut kehati-hatian dalam menyimpulkan motif. Sejumlah pihak yang mengikuti insiden menilai tujuan serangan belum sepenuhnya terbukti. Untuk menjaga ketepatan informasi, fakta penyalahgunaan kredensial tidak boleh langsung disamakan dengan bukti distilasi. Ketika mengevaluasi kejadian siber, perbedaan tersebut membantu menghindari kesimpulan yang terlalu jauh. Dengan demikian, pengguna memperoleh gambaran risiko tanpa spekulasi berlebihan.
Respons OpenAI, Anthropic, dan Google terhadap Peretasan
Setelah insiden diketahui, tim OpenCode mengirimkan peringatan kepada akun terkait. Email tersebut menganjurkan rotasi kredensial dari penyedia terkait. Langkah pengamanan ini penting karena kunci yang telah disalin tetap berisiko. Di samping respons pengelola Console, penyedia model AI membantu proses pemulihan akses. Anthropic dan Google menonaktifkan akses yang diidentifikasi bermasalah. Pada penanganan lainnya, OpenAI bekerja sama dengan OpenCode untuk pemulihan dan mengupayakan refund atas pemakaian kredit yang berkaitan dengan insiden. Langkah tersebut membantu membatasi risiko penyalahgunaan berkelanjutan.
Tim pengelola OpenCode menjelaskan, proses refund untuk penggunaan tidak berwenang tengah diproses. Namun demikian, status kompensasi dapat berbeda berdasarkan penyedia. Pemilik akun dengan aktivitas pembayaran tidak dikenal perlu mendokumentasikan riwayat tagihan seperti periode penggunaan, identitas proyek terkait, dan nilai biaya yang dipersoalkan. Dokumentasi tersebut dapat mempercepat penelusuran penggunaan. Di samping melaporkan kepada pengelola Console, pengguna dianjurkan menggunakan kanal dukungan penyedia model. Berkat pelaporan yang terarah, pengguna memiliki kesempatan memperoleh pemeriksaan transaksi.
Panduan Mengamankan Akun AI Setelah Kebocoran OpenCode
Langkah pertama yang perlu dilakukan adalah melakukan rotasi terhadap seluruh API key berisiko. Pengembang dianjurkan mengakses panel resmi layanan AI seperti OpenAI, Anthropic, atau Google untuk menghapus izin penggunaan API key terdampak. Sebagai bagian dari perlindungan, menghilangkan kredensial dari workspace belum tentu mencabut akses. API key yang terlanjur bocor masih dapat digunakan selama aktif. Ketika proses revokasi berhasil, buat kunci baru apabila masih diperlukan. Pada proses pengamanan berikutnya, pastikan program terhubung menggunakan kunci yang valid. Tahapan pengamanan ini mendukung pemulihan penggunaan API secara aman.
Di samping melakukan rotasi kredensial, pengguna dianjurkan mengevaluasi konsumsi API secara menyeluruh. Kegiatan audit sederhana ini perlu memperhatikan aktivitas sejak malam terjadinya serangan. Perhatikan lonjakan permintaan yang mencurigakan, terutama aktivitas token dalam jumlah besar. Sebagai pengamanan tambahan, pemilik akun bisa memasang notifikasi pengeluaran serta mengatur kuota API sesuai fitur penyedia. Meski fitur peringatan dapat memberikan manfaat, batas anggaran pada beberapa layanan hanya berupa peringatan. Untuk menjaga keamanan yang lebih menyeluruh, gunakan prinsip izin minimum, pisahkan kunci untuk proyek berbeda, dan hindari memasukkan kunci ke repositori publik. Pengelolaan akses secara terstruktur membantu menekan risiko keamanan.
Kesimpulan Peretasan OpenCode Console dan Keamanan API
Pembobolan layanan OpenCode Console menjadi pengingat penting dalam pengelolaan layanan AI modern. Sebagian pengguna OpenCode Console sebesar sekitar 1,4 persen teridentifikasi terdampak setelah penyerang memasuki sistem yang sedang dihentikan. Insiden tersebut menimbulkan risiko terhadap kredensial layanan AI dan berkaitan dengan laporan biaya penggunaan API tanpa izin. Walaupun proses pemulihan sedang dilakukan, pengawasan penggunaan API masih perlu diterapkan. Upaya melalui penonaktifan akses berisiko, pemeriksaan riwayat penggunaan, dan penerapan izin minimum dapat membantu mengurangi risiko serupa. Dari sudut pandang Anda, apakah platform AI perlu memperketat perlindungan kunci API? Bagikan pendapat Anda mengenai pentingnya keamanan API.