Ancaman Serangan Phishing Berbasis AI dan Tantangan Mengenali Pesan Palsu
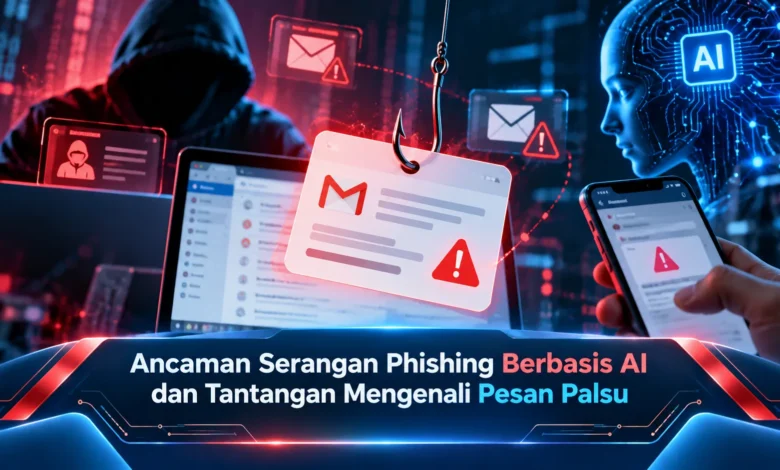
Pesan penipuan digital kini tidak selalu mudah dikenali melalui kesalahan ejaan, tata bahasa yang buruk, atau tampilan mencurigakan. Perkembangan teknologi kecerdasan buatan memungkinkan pelaku kejahatan siber menyusun pesan yang lebih rapi, menyesuaikan gaya komunikasi, bahkan meniru konteks percakapan tertentu. Kondisi ini membuat ancaman phishing berbasis AI semakin perlu dipahami oleh pengguna internet, terutama mereka yang aktif menggunakan email, aplikasi pesan, dan layanan keuangan digital. Meski demikian, pesan yang terlihat profesional belum tentu berasal dari pihak tepercaya. Mengenali pola manipulasi, memeriksa identitas pengirim, serta memahami langkah perlindungan akun menjadi keterampilan penting untuk mengurangi risiko pencurian data dan pengambilalihan akun.
Perkembangan Teknologi AI dan Risiko Pesan Phishing yang Semakin Meyakinkan
Penipuan berbasis phishing merupakan metode manipulasi yang bertujuan mencuri kredensial atau data pribadi. Pihak yang menjalankan penipuan berpura-pura mewakili organisasi tepercaya. Sasaran tindakan tersebut mungkin mencakup pengambilan kode autentikasi. Dengan perkembangan kecerdasan buatan, proses menghasilkan variasi pesan dapat dilakukan secara efisien. Sistem penghasil teks dapat menghasilkan pesan dengan tata bahasa yang baik. Hal ini berarti, penampilan profesional tidak membuktikan keaslian pengirim. Oleh sebab itu, penilaian keamanan harus melampaui tampilan bahasa.
Penggunaan AI dalam phishing masih mengandalkan upaya memperoleh kepercayaan pengguna. Perbedaannya muncul pada peningkatan kualitas penyusunan narasi. Untuk memberikan gambaran, penipu mungkin mengirimkan email yang meniru layanan perbankan. Narasi yang digunakan mungkin menggunakan alasan transaksi bermasalah. Apabila seseorang percaya bahwa masalah harus segera diselesaikan, keputusan dapat diambil tanpa verifikasi memadai. Meskipun teknologi mempermudah penyusunan komunikasi, faktor psikologis tetap memegang peranan penting. Mengetahui cara kerja rekayasa sosial menjadi dasar pencegahan yang lebih efektif.
Teknik Penyamaran dan Personalisasi dalam Serangan Phishing Modern
Persoalan penting dalam menghadapi penipuan modern adalah kemudahan menyesuaikan gaya bahasa dengan penerima. Jika pelaku memiliki informasi tertentu, pesan dapat disusun agar terlihat relevan. Misalnya, karyawan dapat menerima email yang mengatasnamakan bagian keuangan. Pencantuman informasi transaksi yang tampak relevan mungkin mengurangi kecurigaan awal penerima. Namun, pengetahuan mengenai aktivitas pengguna dapat disalahgunakan. Oleh sebab itu, keputusan tidak boleh hanya didasarkan pada detail yang terasa familiar.
Selain personalisasi teks, teknologi generatif memungkinkan pembuatan audio tiruan. Dalam konteks penipuan, panggilan palsu berpotensi terdengar lebih meyakinkan. Pengolahan gambar berbasis AI dapat digunakan untuk membuat tampilan yang menyesatkan. Walaupun kemampuan tersebut berkembang, sebagian besar prinsip kewaspadaan tetap relevan. Langkah yang paling bermanfaat adalah memverifikasi instruksi sebelum melakukan transaksi atau membagikan data. Untuk mengurangi risiko, instruksi keuangan sebaiknya diperiksa lewat prosedur resmi. Prosedur pemeriksaan tambahan berguna meskipun kualitas media palsu semakin meningkat.
Tanda Pesan Phishing yang Tetap Perlu Diwaspadai
Meskipun komunikasi penipuan dapat terlihat profesional, sejumlah pola mencurigakan masih dapat diperiksa. Ciri yang patut diwaspadai adalah permintaan tindakan mendesak tanpa kesempatan verifikasi. Instruksi untuk membagikan PIN atau kredensial perlu dianggap sangat mencurigakan. Di samping isi permintaan, domain situs harus dibandingkan dengan alamat resmi. Tampilan email yang mengikuti desain resmi dapat dipalsukan. Bahkan, identitas pengirim yang dikenal tidak selalu berarti instruksinya aman. Oleh sebab itu, keaslian instruksi sebaiknya dipastikan sebelum bertindak.
Cara Mengurangi Risiko Pencurian Data Akibat Phishing Modern
Perlindungan terhadap phishing berbasis AI perlu dilakukan melalui tindakan teknis serta kewaspadaan pengguna. Tindakan awal yang disarankan adalah tidak langsung mengikuti instruksi melalui email mencurigakan. Jika menerima pemberitahuan mengenai akun, buka aplikasi resmi secara langsung. Pendekatan ini memperkecil kemungkinan memasukkan kredensial ke situs palsu. Sebagai perlindungan tambahan, hindari penggunaan ulang kata sandi. Pengelola password mendukung pengelolaan akses secara lebih terstruktur. Walaupun alat keamanan membantu, keputusan akhir masih memerlukan kehati-hatian.
Verifikasi identitas dengan lebih dari satu faktor dapat mengurangi risiko ketika password diketahui pihak lain. Namun demikian, kode OTP masih dapat ditipu agar diberikan kepada penyerang. Metode login dengan pengikatan kredensial terhadap domain dirancang lebih tahan terhadap phishing. Jika layanan mendukungnya, penggunaan passkey dapat dipertimbangkan. Sebagai kebiasaan keamanan berkelanjutan, perangkat lunak perlu memperoleh patch keamanan. Pemeriksaan aktivitas akun juga membantu menemukan akses yang tidak dikenal. Dengan menggabungkan langkah tersebut, pengguna dapat memperkecil sejumlah risiko phishing.
Tantangan Mendeteksi Phishing AI di Lingkungan Kerja dan Layanan Digital
Ancaman phishing berbasis AI tidak hanya memengaruhi pengguna individu. Dalam aktivitas operasional perusahaan, pesan palsu dapat meniru instruksi atasan. Persoalan yang dapat muncul adalah manipulasi instruksi transaksi bisnis. Apabila staf memperoleh instruksi keuangan mendadak, komunikasi yang tampak resmi berpotensi mengurangi kewaspadaan. Karena itu, organisasi perlu memiliki prosedur verifikasi transaksi. Instruksi transfer bernilai penting sebaiknya dikonfirmasi melalui saluran yang telah ditetapkan. Prosedur pengendalian ini mendukung keamanan transaksi meskipun pesan palsu terlihat meyakinkan.
Sebagai bagian dari perlindungan organisasi, pelatihan kesadaran keamanan siber juga diperlukan. Program edukasi sebaiknya mencakup contoh pesan yang realistis. Karyawan perlu memahami cara melaporkan pesan mencurigakan. Sistem penyaringan email mendukung pemeriksaan lampiran dan domain. Namun demikian, hasil klasifikasi keamanan dapat memiliki kesalahan. Karena itu, organisasi membutuhkan pendekatan berlapis. Budaya melaporkan insiden tanpa menunda berpotensi membatasi dampak ketika serangan terjadi.
Kesimpulan tentang Ancaman Phishing Berbasis AI dan Cara Menghadapinya
Penipuan digital yang memanfaatkan kecerdasan buatan meningkatkan kebutuhan terhadap kewaspadaan komunikasi digital. Kemampuan menghasilkan bahasa alami dapat membuat penyamaran terlihat lebih meyakinkan. Meskipun pesan palsu semakin sulit dibedakan, pengguna dapat mengurangi risiko dengan tidak terburu-buru mengikuti instruksi. Penerapan metode login tahan phishing serta pengamanan akun mendukung pertahanan terhadap berbagai bentuk penipuan. Sebagai bagian dari pencegahan, edukasi dan prosedur verifikasi organisasi tetap memiliki peran besar. Bagaimana pengalaman Anda mengenai pesan phishing yang semakin meyakinkan? Sampaikan pendapat Anda tentang langkah melindungi akun dari phishing.