OpenShell Secure Runtime Jadi Pendekatan Baru untuk Melindungi Sistem dari Aplikasi Berisiko
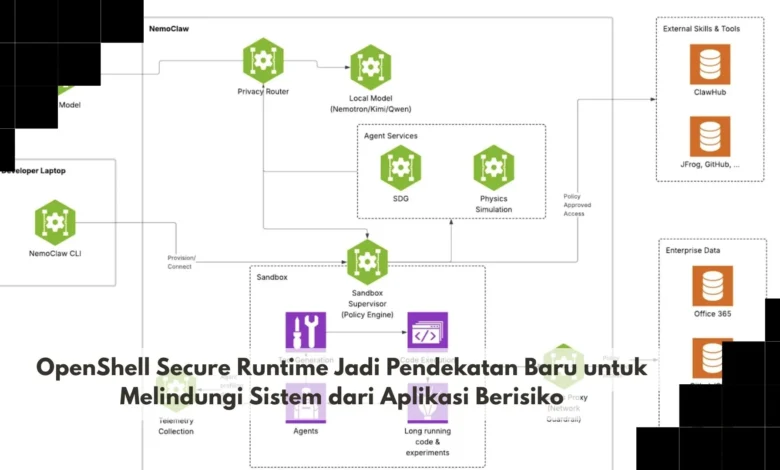
OpenShell Secure Runtime menjadi pendekatan menarik dalam perkembangan keamanan aplikasi modern karena berfokus pada cara menjalankan software di lingkungan yang lebih terkontrol. Ketika organisasi menggunakan semakin banyak aplikasi, tool otomatisasi, dan komponen dari berbagai sumber, risiko terhadap sistem juga ikut meningkat. Dalam perkembangan TEKNO, pendekatan runtime yang aman dapat membantu membatasi akses aplikasi, mengurangi dampak ketika terjadi kesalahan, serta memberikan kontrol lebih baik terhadap proses yang berjalan di dalam sebuah sistem.
OpenShell Secure Runtime Fokus Membatasi Risiko saat Aplikasi Berjalan
Perlindungan terhadap software perlu diperhatikan sepanjang proses eksekusi karena aplikasi dapat mengakses berbagai resource ketika sedang aktif. Lingkungan runtime yang terisolasi dapat membantu memisahkan proses aplikasi dari bagian sistem yang tidak diperlukan untuk menjalankan fungsinya. Pendekatan ini semakin relevan ketika software modern memiliki banyak komponen dan library yang saling terhubung.
Pembatasan lingkungan eksekusi dapat membantu memperkecil ruang yang dapat dijangkau apabila sebuah aplikasi mengalami masalah. Hak akses dapat disesuaikan berdasarkan fungsi sehingga aplikasi tidak memperoleh izin lebih besar daripada yang diperlukan. Dalam dunia TEKNO berbasis aplikasi, pengelolaan runtime dapat membantu organisasi membangun lingkungan aplikasi yang lebih terstruktur dan lebih mudah diawasi.
Pemisahan Proses Menjadi Dasar Perlindungan OpenShell Secure Runtime
Pemisahan lingkungan membantu mencegah sebuah aplikasi mendapatkan akses tidak terbatas terhadap seluruh sistem. Program yang bekerja dengan sejumlah file tertentu dapat dibatasi agar tidak mengakses direktori lain yang tidak berkaitan. Kontrol runtime dapat mengatur interaksi dengan file, jaringan, proses, dan komponen sistem berdasarkan kebijakan yang telah ditentukan.
Secure runtime tetap tidak menggantikan seluruh mekanisme keamanan namun dapat mempersempit ruang gerak aplikasi bermasalah. Ketika software mengalami masalah, batas runtime dapat membantu menjaga bagian lain dari sistem agar tidak mudah terpengaruh. Untuk organisasi yang mengandalkan banyak aplikasi TEKNO, pemisahan runtime dapat membantu membuat pengelolaan keamanan menjadi lebih terarah.
Secure Runtime Mengatur Resource yang Bisa Digunakan Aplikasi
Pemberian hak akses minimum menjadi salah satu pendekatan yang dapat diterapkan dalam lingkungan runtime aman. Koneksi aplikasi dapat diatur agar hanya berkomunikasi dengan layanan yang memang diperlukan. Begitu juga dengan akses file, environment variable, atau credential yang sebaiknya tidak diberikan apabila tidak berkaitan dengan fungsi aplikasi.
Kontrol permission dapat memperkecil peluang software berinteraksi dengan bagian sistem yang tidak relevan. Administrator juga dapat memperoleh gambaran lebih jelas mengenai izin yang diberikan kepada setiap workload. Bagi tim TEKNO, mengetahui hak akses setiap aplikasi dapat membantu proses audit sekaligus mempermudah peninjauan konfigurasi keamanan.
Secure Runtime Mendukung Penggunaan Tool dengan Risiko yang Lebih Terkelola
Workflow otomatis semakin banyak digunakan sehingga aplikasi dapat menjalankan rangkaian proses secara mandiri. Workflow otomatis memerlukan kontrol yang baik karena kesalahan konfigurasi dapat terjadi tanpa interaksi pengguna secara langsung. Lingkungan terkontrol membantu menjaga agar workflow hanya menggunakan resource yang diperbolehkan.
Secure runtime dapat memberikan ruang pengujian yang lebih terkontrol ketika tim ingin mencoba software atau dependency baru. Aplikasi yang bermasalah memiliki peluang lebih kecil mengakses resource lain apabila sistem telah menerapkan isolasi secara tepat. Untuk tim TEKNO modern, kemampuan mencoba aplikasi dalam lingkungan terbatas dapat memberikan fleksibilitas sekaligus menjaga keamanan sistem utama.
Monitoring dan Kebijakan Runtime Membantu Menjaga Sistem Tetap Terkontrol
Pembatasan aplikasi dapat memberikan manfaat lebih besar ketika administrator juga memiliki visibilitas terhadap aktivitas proses. Informasi mengenai penggunaan file, jaringan, maupun resource dapat membantu menentukan apakah perilaku aplikasi masih sesuai dengan kebijakan. Visibilitas tersebut juga dapat memudahkan proses investigasi ketika terjadi masalah karena tim memiliki lebih banyak konteks mengenai apa yang berlangsung.
Kebijakan runtime sebaiknya diperbarui sesuai perubahan kebutuhan aplikasi agar pembatasan tetap relevan. Tim perlu mencari keseimbangan agar aplikasi memperoleh akses cukup tanpa membuka resource yang tidak diperlukan. Dalam operasional TEKNO yang terstruktur, visibilitas dan pembaruan kebijakan membantu secure runtime tetap sesuai dengan kebutuhan operasional dan keamanan.
Kesimpulan Isolasi Aplikasi Menjadi Pendekatan Penting Keamanan Modern
Pendekatan OpenShell Secure Runtime menunjukkan pentingnya memberikan batas yang jelas terhadap aplikasi ketika berjalan di dalam sebuah sistem. Dengan memberikan akses berdasarkan kebutuhan, dampak aplikasi bermasalah dapat dibuat lebih terbatas dibandingkan ketika semua proses memperoleh izin luas. Pendekatan runtime aman bukan pengganti seluruh mekanisme keamanan sehingga tetap perlu dikombinasikan dengan kontrol perlindungan lainnya.
Bagi dunia TEKNO, pertumbuhan software dan otomatisasi meningkatkan kebutuhan terhadap lingkungan eksekusi yang mudah dikendalikan. Lingkungan runtime terkontrol memberikan pendekatan tambahan bagi organisasi yang ingin mengurangi risiko ketika menjalankan software. Dengan konfigurasi yang tepat dan pengawasan berkelanjutan, isolasi runtime dapat membantu memperkuat ketahanan lingkungan software. Bagikan pandangan Anda mengenai penggunaan secure runtime dan terus ikuti perkembangan TEKNO untuk mengetahui pendekatan keamanan aplikasi berikutnya.