Cara Mengamankan AI Agent Permissions agar Agent Tidak Bisa Menjalankan Aksi di Luar Tugas
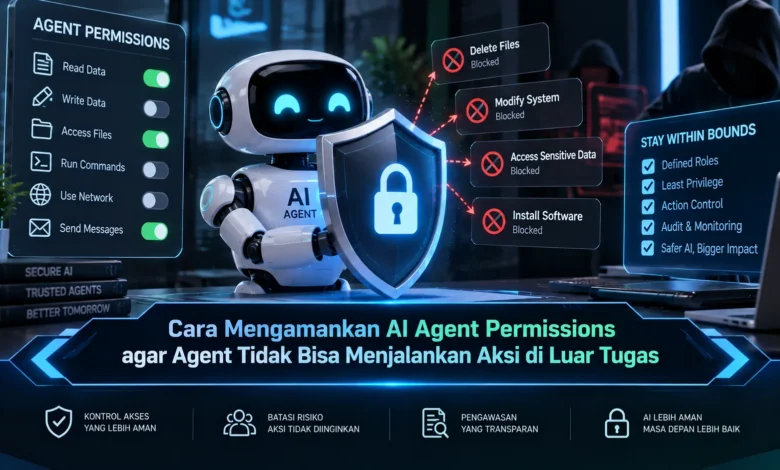
AI agent kini semakin mampu menjalankan berbagai tugas secara mandiri, mulai dari membaca data, mengakses aplikasi, memanggil tool, hingga melakukan tindakan tertentu berdasarkan instruksi. Kemampuan ini membuat TEKNOLOGI berbasis AI semakin efisien, tetapi juga menghadirkan risiko ketika permission diberikan terlalu luas. Agar agent tidak dapat menjalankan aksi di luar tugasnya, pengelolaan hak akses perlu dibuat ketat, kontekstual, dan selalu mengikuti prinsip keamanan sejak tahap perancangan.
Berikan Hak Akses Hanya untuk Fungsi yang Dibutuhkan
Cara paling dasar menjaga keamanan AI agent adalah memberikan hak akses hanya berdasarkan fungsi yang diperlukan. AI yang digunakan untuk mencari informasi tidak seharusnya memiliki hak untuk memodifikasi data. Pendekatan tersebut membantu mengurangi peluang agent melakukan tindakan di luar tujuan.
Hak akses perlu diberikan secara spesifik terhadap data yang memang dibutuhkan. Jika sebuah agent hanya membutuhkan satu folder maka tidak perlu diberikan akses ke seluruh penyimpanan. Dalam sistem TEKNOLOGI otonom, pembatasan resource memberikan lapisan keamanan yang lebih jelas.

Permission Minimum Membuat Agent Lebih Terkendali
Prinsip least privilege berarti agent hanya menerima hak minimum yang diperlukan untuk menyelesaikan tugas. Apabila agent cukup menjalankan fungsi pencarian maka hak administrasi sebaiknya tidak tersedia. Cara tersebut membuat agent memiliki ruang tindakan yang lebih sempit.
Hak minimum perlu berlaku pada tool, data, API, dan fungsi internal. Tool yang dapat digunakan perlu dibatasi. Dengan demikian, AI tidak otomatis memiliki hak menggunakan seluruh fungsi yang terhubung. Penerapan ini menjadi fondasi penting untuk keamanan TEKNOLOGI AI.
Gunakan Allowlist agar Agent Hanya Mengakses Tool yang Diizinkan
Kontrol terhadap fungsi eksternal sangat penting ketika AI dapat menjalankan tindakan. AI dapat memiliki akses menuju penyimpanan, sistem komunikasi, database, serta berbagai aplikasi. Apabila semua fungsi diberikan kepada satu agent, kemungkinan penggunaan tool yang tidak relevan akan meningkat.
Allowlist dapat digunakan untuk menentukan tool yang memang boleh dipanggil. Agent untuk merangkum dokumen cukup memiliki tool pembacaan file. Integrasi yang tidak relevan dapat dinonaktifkan. Melalui kontrol tersebut, agent lebih sulit menjalankan aksi yang tidak berhubungan dengan pekerjaannya.
Jangan Biarkan Tool Call Berjalan Tanpa Pemeriksaan
Kontrol akses tidak cukup dilakukan hanya pada tahap konfigurasi. Sistem dapat memvalidasi setiap tindakan berdasarkan aturan yang telah ditentukan. Pemeriksaan tersebut dapat memastikan agent masih bekerja sesuai tujuan.
Policy engine dapat mempertimbangkan identitas agent, jenis tool, resource, pengguna, dan konteks tugas. Jika operasi cocok dengan fungsi agent, sistem dapat meneruskannya. Sebaliknya, aksi yang tidak sesuai dapat diblokir. Kontrol saat eksekusi tersebut membuat agent tetap terkendali meskipun menjalankan workflow kompleks.
Tambahkan Human Approval untuk Aksi Sensitif
Sebagian operasi perlu tetap berada di bawah pengawasan manusia. Operasi rutin dapat berjalan tanpa konfirmasi tambahan, sedangkan operasi dengan dampak besar dapat menunggu konfirmasi pengguna atau administrator.
Sebagai contoh, agent dapat mengambil informasi tetapi perlu konfirmasi sebelum mengirim, memindahkan, atau menghapus data. Mekanisme human in the loop membantu mencegah agent melewati batas tugasnya. Melalui cara tersebut, TEKNOLOGI AI dapat digunakan secara efisien dengan pengawasan yang lebih kuat.
Akses Berbatas Waktu Mengurangi Risiko Agent
Akses kritis dapat diberikan secara sementara sesuai kebutuhan. Ketika AI harus menjalankan operasi khusus, hak tersebut dapat diberikan hanya selama tugas berlangsung. Setelah operasi berhasil dilakukan, akses dapat kembali ke level minimum.
Akses berbatas waktu membuat agent tidak terus membawa privilege dari pekerjaan sebelumnya. Administrator dapat menentukan masa berlaku dan jumlah penggunaan. Dengan kontrol berbasis waktu, privilege dapat mengikuti konteks tugas secara dinamis.
Pantau Aktivitas Agent dengan Logging dan Audit Trail
Sistem keamanan yang baik perlu mencatat setiap aktivitas penting yang dijalankan agent. Data mengenai agent, fungsi yang dipanggil, target akses, waktu, serta respons sistem dapat membantu proses audit.
Observability membantu menemukan perilaku yang berbeda dari kondisi normal. Jika agent mencoba menggunakan permission yang tidak pernah dibutuhkan sebelumnya, aktivitas tersebut dapat menghasilkan peringatan. Pada penggunaan TEKNOLOGI AI modern, observability memberikan dasar untuk mengevaluasi keamanan secara berkelanjutan.
Rangkuman Akhir
Cara mengamankan AI Agent Permissions agar agent tidak menjalankan aksi di luar tugas membutuhkan kontrol yang diterapkan sejak desain hingga runtime. Dengan menerapkan least privilege, allowlist tool, policy engine, permission sementara, human approval, serta audit trail, agent dapat tetap produktif tanpa memperoleh kemampuan yang berlebihan. Seiring kemajuan TEKNOLOGI berbasis AI otonom, batas akses yang jelas akan membantu menciptakan AI yang lebih aman dan dapat dipertanggungjawabkan. Sampaikan pengalaman Anda dalam mengatur permission dan tool untuk AI agar pembahasan tentang tata kelola TEKNOLOGI AI semakin bermanfaat.