Secure Autonomous Agent Runtime Ubah Standar Keamanan AI, Eksekusi Agen Kini Bisa Diisolasi Sejak Awal
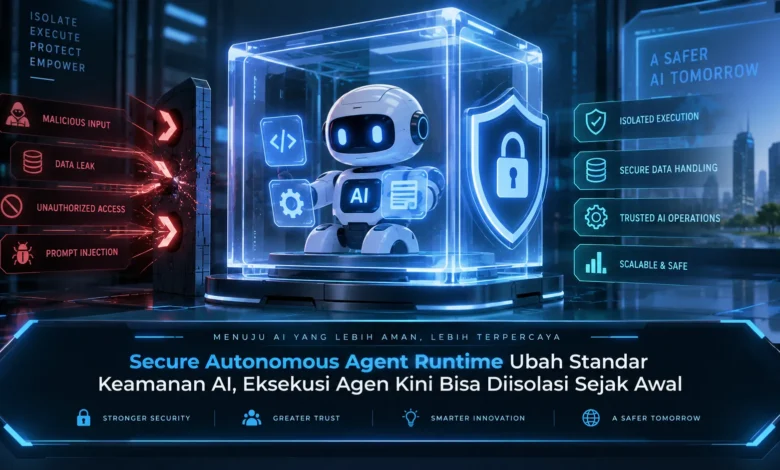
Perkembangan agen AI yang semakin mandiri membuat keamanan tidak lagi cukup diterapkan hanya pada model atau aplikasi. Ketika agen mampu membaca file, memanggil tool, menggunakan API, menjalankan kode, dan menyelesaikan tugas bertahap secara otomatis, lingkungan eksekusinya juga harus dilindungi sejak awal. Secure Autonomous Agent Runtime menawarkan pendekatan yang lebih terkontrol melalui sandbox, pembatasan hak akses, isolasi proses, dan pemantauan aktivitas. Arah baru ini memperlihatkan bagaimana TEKNOLOGI AI mulai menempatkan keamanan runtime sebagai bagian penting dari fondasi sistem agentic modern.
Secure Runtime Membawa Standar Baru Keamanan Agen AI
Lingkungan runtime agen yang aman dirancang untuk membatasi cara agen menjalankan tugas. Berbeda dengan AI percakapan biasa, agen otonom dapat menggunakan tool eksternal, membaca serta mengubah file, hingga menyelesaikan workflow dengan beberapa tahapan.
Tingkat otonomi yang semakin tinggi membuat pengamanan operasional tidak dapat diabaikan. Ketika sistem memiliki akses melebihi kebutuhan, aktivitas yang tidak direncanakan dapat menghasilkan perubahan yang tidak diperlukan. Dengan kondisi tersebut, TEKNOLOGI secure runtime membangun lapisan perlindungan sebelum agen memperoleh akses luas.

Isolasi Runtime Membatasi Dampak Kesalahan AI
Sandbox menjadi salah satu fondasi utama dalam Secure Autonomous Agent Runtime. Dengan sistem sandbox, agen dapat ditempatkan dalam lingkungan yang dipisahkan tanpa secara otomatis mendapatkan privilege yang luas.
Dalam penerapan sederhana, agen yang sekadar diminta memproses sekumpulan file dapat dibatasi pada ruang kerja yang diperlukan. Izin menuju direktori sensitif dapat ditolak oleh runtime. Berkat mekanisme ini, apabila terjadi kesalahan dalam proses eksekusi, dampaknya dapat diperkecil melalui ruang isolasi.
Hak Akses Minimum Membatasi Kemampuan Agen
Selain menggunakan sandbox, secure runtime dapat menerapkan prinsip least privilege. Konsep least privilege berarti agen hanya menerima izin yang diperlukan. Dengan pola tersebut, setiap agen dapat memiliki ruang akses yang berbeda.
Suatu agen AI dapat diizinkan membaca file tanpa menghapusnya, sementara agen lain mungkin dapat memanggil layanan yang telah disetujui. Ketika perubahan penting akan dilakukan, sistem dapat memerlukan persetujuan pengguna sebelum perintah benar benar dijalankan. Mekanisme tersebut membantu memungkinkan AI tetap produktif tanpa mengorbankan kontrol keamanan.
Tool dan Jaringan Agen Perlu Dikendalikan
Agen otonom masa kini sering bergantung pada sejumlah layanan eksternal seperti berbagai API, sistem data, browser, serta aplikasi bisnis. Koneksi yang luas tersebut memang membuat agen semakin berguna, tetapi sekaligus menciptakan kebutuhan kontrol yang lebih ketat.
Sistem runtime terkontrol bisa mengatur aplikasi yang tersedia untuk agen, mengontrol tujuan koneksi jaringan, serta mengatur jenis data yang dapat dikirim. Melalui kontrol seperti ini, agen tidak otomatis mendapatkan akses menuju seluruh jaringan. Pendekatan ini menjadi elemen utama dalam pengamanan TEKNOLOGI agen otonom.
Observability Membuat Aktivitas Agen Lebih Mudah Diaudit
Pengaturan hak akses dan jaringan saja belum menyelesaikan seluruh kebutuhan pengawasan. Tim keamanan serta pengembang juga membutuhkan observability yang baik agar perilaku agen dapat diperiksa.
Lingkungan eksekusi dapat mendokumentasikan layanan yang dipanggil, file yang dibaca atau diubah, permintaan koneksi jaringan, serta percobaan akses yang diblokir. Apabila agen menunjukkan perilaku yang menyimpang, catatan tersebut dapat mempermudah penelusuran kronologi sehingga penyebab masalah lebih mudah dipahami.
Resource Limit Membantu Menjaga Stabilitas Sistem
Runtime agen yang aman juga dapat membatasi penggunaan sumber daya seperti durasi proses, RAM, storage, serta kemampuan komputasi. Kontrol kapasitas ini penting ketika agen menjalankan pekerjaan berulang.
Jika batas tertentu terlampaui, runtime dapat menghentikan pekerjaan sebelum mengganggu layanan lain. Kontrol semacam ini membuat keamanan agen tidak berhenti pada permission dan sandbox, tetapi juga menjaga efisiensi lingkungan komputasi. Dalam penerapan TEKNOLOGI AI berskala besar, kemampuan tersebut dapat menjadi semakin penting.
Rangkuman Secure Autonomous Agent Runtime
Runtime aman untuk agen otonom membawa pendekatan baru terhadap keamanan AI dengan menerapkan pengamanan sebelum agen memperoleh akses luas. Sandboxing, permission control, pengawasan jaringan, audit, dan kontrol komputasi dapat membentuk sistem keamanan yang lebih menyeluruh.
Perubahan tersebut menunjukkan bahwa masa depan TEKNOLOGI AI bukan hanya ditentukan oleh kecerdasan model, tetapi juga membutuhkan lingkungan yang mampu membatasi tindakan secara tepat. Untuk pengembang serta perusahaan, memahami secure runtime dapat menjadi langkah penting dalam membangun AI yang lebih terpercaya. Pemerhati AI dapat terus mengamati inovasi sandbox dan permission control karena keamanan kemungkinan menjadi faktor utama dalam adopsi agen AI.