Cara Mengamankan AI Agent Permissions agar Agent Tidak Bisa Menjalankan Aksi di Luar Tugas
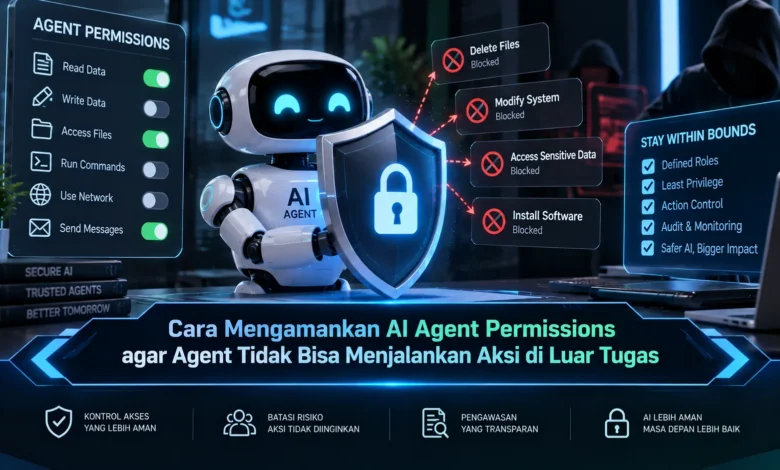
AI agent kini semakin mampu menjalankan berbagai tugas secara mandiri, mulai dari membaca data, mengakses aplikasi, memanggil tool, hingga melakukan tindakan tertentu berdasarkan instruksi. Kemampuan ini membuat TEKNOLOGI berbasis AI semakin efisien, tetapi juga menghadirkan risiko ketika permission diberikan terlalu luas. Agar agent tidak dapat menjalankan aksi di luar tugasnya, pengelolaan hak akses perlu dibuat ketat, kontekstual, dan selalu mengikuti prinsip keamanan sejak tahap perancangan.
Berikan Hak Akses Hanya untuk Fungsi yang Dibutuhkan
Cara paling dasar menjaga keamanan AI agent adalah memberikan hak akses hanya berdasarkan fungsi yang diperlukan. Agent pembaca cukup memiliki akses read tanpa permission write atau delete. Strategi tersebut membantu menjaga ruang gerak agent tetap sesuai fungsi yang telah ditentukan.
Akses agent sebaiknya hanya mencakup resource yang relevan dengan pekerjaannya. Jika sebuah agent hanya membutuhkan satu folder maka tidak perlu diberikan akses ke seluruh penyimpanan. Pada implementasi TEKNOLOGI berbasis AI, pembatasan resource memberikan lapisan keamanan yang lebih jelas.
Permission Minimum Membuat Agent Lebih Terkendali
Prinsip least privilege berarti agent hanya menerima hak minimum yang diperlukan untuk menyelesaikan tugas. Ketika sebuah tugas dapat selesai dengan permission rendah maka akses yang lebih tinggi seharusnya tetap ditutup. Pendekatan seperti ini membuat risiko penggunaan permission berlebihan dapat dikurangi.
Least privilege sebaiknya diterapkan pada setiap lapisan akses. API yang boleh dipanggil sebaiknya ditentukan. Dengan demikian, agent tetap dibatasi meskipun sistem memiliki banyak integrasi. Kontrol tersebut menjadi langkah penting dalam membangun TEKNOLOGI otonom yang lebih terkendali.
Batasi Tool Call dengan Daftar Fungsi yang Jelas
Kemampuan memanggil tool perlu mendapatkan perhatian khusus dalam sistem agentic. Tool agent dapat mencakup fungsi pencarian, pengubahan data, komunikasi, dan administrasi. Apabila semua fungsi diberikan kepada satu agent, kemungkinan penggunaan tool yang tidak relevan akan meningkat.
Pengembang dapat membuat daftar tool khusus berdasarkan kebutuhan tugas. Agent untuk merangkum dokumen cukup memiliki tool pembacaan file. Tool lain dapat tetap tersembunyi atau diblokir. Dengan strategi allowlist, AI tetap memiliki kemampuan yang diperlukan tanpa memperoleh akses berlebihan.
Gunakan Policy Engine untuk Memeriksa Tindakan Agent
Permission yang aman sebaiknya tidak hanya diperiksa ketika agent pertama kali dibuat. Permintaan agent dapat diperiksa oleh lapisan kebijakan sebelum dieksekusi. Pemeriksaan tersebut dapat memastikan agent masih bekerja sesuai tujuan.
Lapisan kontrol dapat mengevaluasi role agent, target resource, jenis operasi, dan kondisi runtime. Jika permintaan sesuai dengan aturan, tool dapat dijalankan secara otomatis. Sebaliknya, permintaan di luar tugas dapat langsung ditolak. Pendekatan runtime seperti ini membuat pengawasan TEKNOLOGI AI menjadi lebih adaptif.
Gunakan Persetujuan Manusia pada Perubahan Penting
Sebagian operasi perlu tetap berada di bawah pengawasan manusia. Aksi dengan risiko rendah dapat diproses secara langsung, sedangkan aktivitas sensitif sebaiknya membutuhkan persetujuan manusia.
Pada skenario tertentu, AI dapat menganalisis data secara otomatis namun tidak boleh melakukan perubahan besar tanpa persetujuan. Lapisan persetujuan manusia ini membantu menghentikan operasi penting sebelum terjadi kesalahan. Hasilnya, TEKNOLOGI AI dapat digunakan secara efisien dengan pengawasan yang lebih kuat.
Gunakan Permission Sementara dan Batasi Durasi Akses
Akses kritis dapat diberikan secara sementara sesuai kebutuhan. Apabila suatu tugas memerlukan akses yang lebih tinggi, akses tambahan dapat dibuka sementara lalu ditutup kembali. Setelah operasi berhasil dilakukan, akses dapat kembali ke level minimum.
Strategi ini membantu mencegah privilege yang tidak lagi diperlukan tetap terbuka. Administrator dapat menentukan masa berlaku dan jumlah penggunaan. Melalui mekanisme tersebut, permission tidak berubah menjadi hak permanen yang sulit diawasi.
Catat Setiap Aksi agar Perilaku Agent Bisa Ditinjau
Kontrol AI perlu dilengkapi logging agar tindakan dapat ditelusuri. Data mengenai agent, fungsi yang dipanggil, target akses, waktu, serta respons sistem dapat memberikan visibilitas lebih baik.
Observability membantu menemukan perilaku yang berbeda dari kondisi normal. Jika AI mulai meminta resource di luar tugasnya, sistem dapat menandainya untuk pemeriksaan. Dalam implementasi TEKNOLOGI otonom, monitoring menjadi lapisan penting untuk menjaga agent tetap terkendali.
Rangkuman Akhir
Keamanan permission AI agent memerlukan pembatasan hak akses yang konsisten dari konfigurasi awal sampai proses eksekusi. Dengan menggabungkan hak minimum, pembatasan fungsi, validasi runtime, akses berbatas waktu, persetujuan manusia, dan monitoring, organisasi dapat menikmati manfaat otomatisasi tanpa memberikan otoritas yang tidak diperlukan. Di tengah meningkatnya penggunaan TEKNOLOGI AI, batas akses yang jelas akan membantu menciptakan AI yang lebih aman dan dapat dipertanggungjawabkan. Sampaikan pengalaman Anda dalam mengatur permission dan tool untuk AI agar wawasan mengenai kontrol agent semakin luas.