OpenShell Secure Runtime Jadi Pendekatan Baru untuk Melindungi Sistem dari Aplikasi Berisiko
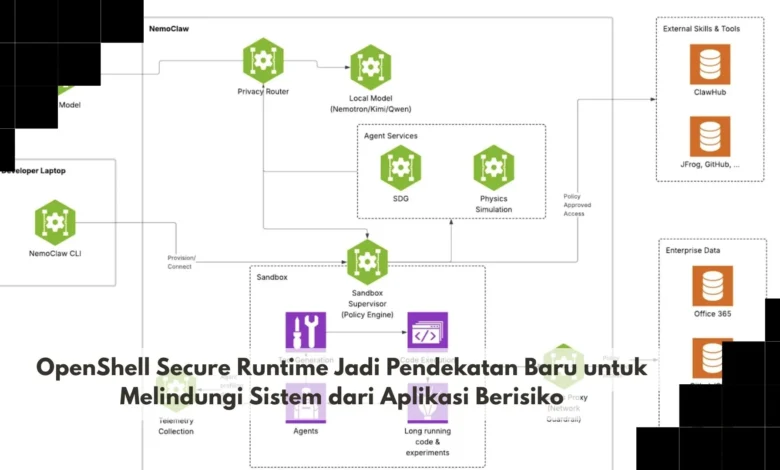
OpenShell Secure Runtime menjadi pendekatan menarik dalam perkembangan keamanan aplikasi modern karena berfokus pada cara menjalankan software di lingkungan yang lebih terkontrol. Ketika organisasi menggunakan semakin banyak aplikasi, tool otomatisasi, dan komponen dari berbagai sumber, risiko terhadap sistem juga ikut meningkat. Dalam perkembangan TEKNO, pendekatan runtime yang aman dapat membantu membatasi akses aplikasi, mengurangi dampak ketika terjadi kesalahan, serta memberikan kontrol lebih baik terhadap proses yang berjalan di dalam sebuah sistem.
OpenShell Secure Runtime Membawa Pendekatan Baru terhadap Keamanan Aplikasi
Keamanan aplikasi tidak hanya ditentukan ketika software pertama kali dipasang tetapi juga ketika program tersebut mulai dijalankan dan berinteraksi dengan sistem. Pendekatan secure runtime memungkinkan software dijalankan dalam lingkungan dengan batas yang lebih jelas sebelum berinteraksi dengan resource penting. Model keamanan seperti ini dapat menjadi berguna karena aplikasi masa kini sering mengandalkan berbagai paket eksternal dalam proses operasionalnya.
Isolasi runtime dapat membantu mengurangi area sistem yang terpengaruh ketika terjadi error atau perilaku aplikasi yang tidak sesuai. Alih alih memberikan seluruh hak akses secara otomatis, sistem dapat memberikan izin berdasarkan kebutuhan tertentu. Dalam dunia TEKNO berbasis aplikasi, model runtime terkontrol dapat membantu menambahkan lapisan perlindungan tanpa sepenuhnya bergantung pada satu mekanisme keamanan.

Isolasi Aplikasi Membantu Mengurangi Dampak Risiko Keamanan
Pemisahan lingkungan membantu mencegah sebuah aplikasi mendapatkan akses tidak terbatas terhadap seluruh sistem. Hak akses terhadap penyimpanan dapat diberikan secara selektif sehingga aplikasi hanya menggunakan data yang relevan dengan tugasnya. Prinsip yang sama dapat diterapkan terhadap jaringan, perangkat, proses lain, maupun konfigurasi sistem.
Lingkungan terisolasi bukan jaminan bahwa semua risiko hilang tetapi dapat mengurangi kemungkinan masalah menyebar lebih luas. Jika sebuah aplikasi memiliki bug atau menjalankan perilaku yang tidak diharapkan, pembatasan izin dapat mencegahnya menjangkau resource yang berada di luar kebutuhan. Untuk organisasi yang mengandalkan banyak aplikasi TEKNO, pemisahan runtime dapat membantu membuat pengelolaan keamanan menjadi lebih terarah.
Prinsip Hak Minimum Membantu Membatasi Kemampuan Aplikasi
Pengelolaan permission berdasarkan kebutuhan membuat setiap aplikasi hanya memperoleh kemampuan yang diperlukan untuk menjalankan tugas. Koneksi aplikasi dapat diatur agar hanya berkomunikasi dengan layanan yang memang diperlukan. Begitu juga dengan akses file, environment variable, atau credential yang sebaiknya tidak diberikan apabila tidak berkaitan dengan fungsi aplikasi.
Kontrol permission dapat memperkecil peluang software berinteraksi dengan bagian sistem yang tidak relevan. Kebijakan runtime yang terstruktur membantu tim memahami hubungan antara aplikasi dan akses yang dimilikinya. Bagi tim TEKNO, mengetahui hak akses setiap aplikasi dapat membantu proses audit sekaligus mempermudah peninjauan konfigurasi keamanan.
Secure Runtime Mendukung Penggunaan Tool dengan Risiko yang Lebih Terkelola
Sistem modern sering mengandalkan tool otomatisasi untuk membaca data, memproses informasi, dan menjalankan berbagai tindakan. Semakin mandiri sebuah proses berjalan, semakin penting untuk menentukan batas kemampuan yang dapat digunakan. Pembatasan runtime dapat membantu memastikan tugas otomatis tidak memperoleh akses lebih besar dibandingkan kebutuhan operasionalnya.
Secure runtime dapat memberikan ruang pengujian yang lebih terkontrol ketika tim ingin mencoba software atau dependency baru. Aplikasi yang bermasalah memiliki peluang lebih kecil mengakses resource lain apabila sistem telah menerapkan isolasi secara tepat. Dalam ekosistem TEKNO, runtime terisolasi dapat membantu developer tetap produktif tanpa mengabaikan pengendalian risiko.
Monitoring dan Kebijakan Runtime Membantu Menjaga Sistem Tetap Terkontrol
Isolasi akan menjadi lebih efektif apabila dilengkapi dengan kemampuan mengetahui apa yang dilakukan aplikasi selama berjalan. Informasi mengenai penggunaan file, jaringan, maupun resource dapat membantu menentukan apakah perilaku aplikasi masih sesuai dengan kebijakan. Visibilitas tersebut juga dapat memudahkan proses investigasi ketika terjadi masalah karena tim memiliki lebih banyak konteks mengenai apa yang berlangsung.
Konfigurasi secure runtime perlu ditinjau secara berkala agar tetap sesuai dengan fungsi aplikasi yang sebenarnya. Memberikan izin terlalu sempit dapat menghambat fungsi sedangkan izin terlalu luas dapat mengurangi manfaat isolasi. Dalam lingkungan TEKNO berbasis keamanan, monitoring dan evaluasi kebijakan menjadi bagian penting untuk mempertahankan perlindungan jangka panjang.
Kesimpulan OpenShell Secure Runtime Membantu Membatasi Risiko Aplikasi
OpenShell Secure Runtime membawa konsep keamanan yang berfokus pada cara software berinteraksi dengan resource selama proses eksekusi. Penggunaan permission yang lebih selektif dapat membantu mengurangi ruang yang tersedia bagi aplikasi apabila terjadi kesalahan. Pendekatan runtime aman bukan pengganti seluruh mekanisme keamanan sehingga tetap perlu dikombinasikan dengan kontrol perlindungan lainnya.
Dalam perkembangan TEKNO, jumlah aplikasi dan workflow otomatis yang semakin besar membuat kemampuan mengontrol proses menjadi semakin penting. Lingkungan runtime terkontrol memberikan pendekatan tambahan bagi organisasi yang ingin mengurangi risiko ketika menjalankan software. Jika diterapkan dengan kebijakan yang sesuai, monitoring yang baik, dan evaluasi rutin, konsep ini dapat membantu membangun sistem yang lebih siap menghadapi risiko aplikasi. Bagikan pandangan Anda mengenai penggunaan secure runtime dan terus ikuti perkembangan TEKNO untuk mengetahui pendekatan keamanan aplikasi berikutnya.