Secure Autonomous Agent Runtime Ubah Standar Keamanan AI, Eksekusi Agen Kini Bisa Diisolasi Sejak Awal
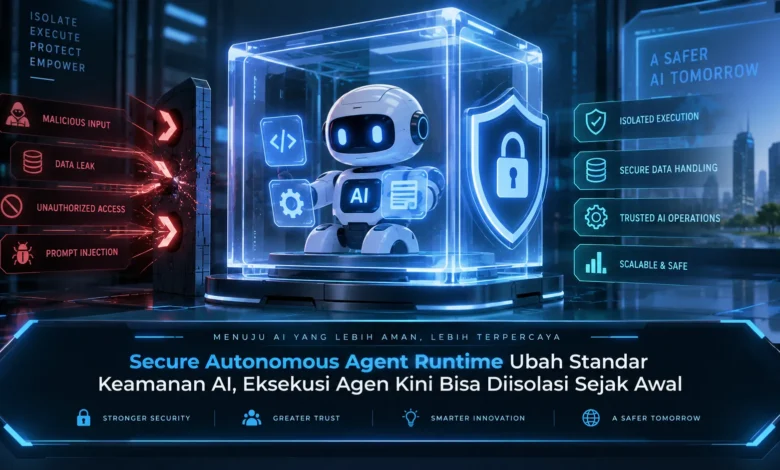
Perkembangan agen AI yang semakin mandiri membuat keamanan tidak lagi cukup diterapkan hanya pada model atau aplikasi. Ketika agen mampu membaca file, memanggil tool, menggunakan API, menjalankan kode, dan menyelesaikan tugas bertahap secara otomatis, lingkungan eksekusinya juga harus dilindungi sejak awal. Secure Autonomous Agent Runtime menawarkan pendekatan yang lebih terkontrol melalui sandbox, pembatasan hak akses, isolasi proses, dan pemantauan aktivitas. Arah baru ini memperlihatkan bagaimana TEKNOLOGI AI mulai menempatkan keamanan runtime sebagai bagian penting dari fondasi sistem agentic modern.
Secure Runtime Membawa Standar Baru Keamanan Agen AI
Secure Autonomous Agent Runtime berfungsi mengendalikan aktivitas agen ketika bekerja. Dibandingkan sistem AI yang sekadar menghasilkan teks, agen otonom dapat berinteraksi dengan sejumlah layanan, membaca serta mengubah file, hingga mengeksekusi pekerjaan kompleks secara mandiri.
Tingkat otonomi yang semakin tinggi membuat lingkungan runtime menjadi bagian penting dari keamanan. Ketika sistem memiliki akses melebihi kebutuhan, kesalahan instruksi atau interpretasi dapat menghasilkan perubahan yang tidak diperlukan. Karena itu, TEKNOLOGI secure runtime berupaya membatasi dampak sejak proses dimulai.
Sandbox Mengisolasi Eksekusi Agen Sejak Awal
Sandbox menjadi salah satu fondasi utama dalam arsitektur eksekusi agen AI. Menggunakan lingkungan yang terisolasi, agen dapat ditempatkan dalam lingkungan yang dipisahkan tanpa secara otomatis mendapatkan privilege yang luas.
Sebagai contoh, agen yang bertugas membaca data dalam folder tertentu dapat dibatasi pada ruang kerja yang diperlukan. Kemampuan menjangkau sumber daya tambahan dapat dibatasi oleh sistem keamanan. Dengan demikian, apabila agen melakukan tindakan yang tidak diharapkan, dampaknya dapat ditahan agar tidak menyebar ke bagian lain.
Permission Control Menjaga Otonomi Tetap Terarah
Tidak hanya memisahkan lingkungan kerja, secure runtime dapat menggunakan kebijakan hak akses minimum. Prinsip tersebut berarti sistem memperoleh akses secukupnya untuk menyelesaikan tugas. Menggunakan kebijakan tersebut, setiap agen dapat diberikan kemampuan berdasarkan fungsi yang dijalankan.
Sebuah agen dapat diizinkan membaca file tanpa menghapusnya, sementara agen lain mungkin dapat memanggil layanan yang telah disetujui. Pada operasi dengan dampak lebih besar, sistem dapat memerlukan persetujuan pengguna sebelum tindakan diterapkan. Mekanisme tersebut membantu memungkinkan AI tetap produktif tanpa mengorbankan kontrol keamanan.
Tool dan Jaringan Agen Perlu Dikendalikan
Agen AI modern sering memerlukan integrasi dengan banyak perangkat lunak seperti API, database, browser, dan penyimpanan. Koneksi yang luas tersebut memang meningkatkan kemampuan otomatisasi, tetapi sekaligus membutuhkan kebijakan keamanan tambahan.
Secure runtime dapat mengatur aplikasi yang tersedia untuk agen, menetapkan domain yang diperbolehkan, serta menentukan data yang boleh diproses oleh layanan lain. Melalui kontrol seperti ini, agen tidak secara bebas berkomunikasi dengan semua layanan. Mekanisme keamanan semacam ini menjadi fondasi penting bagi TEKNOLOGI agentic.
Observability Membuat Aktivitas Agen Lebih Mudah Diaudit
Isolasi dan pembatasan akses saja belum menyelesaikan seluruh kebutuhan pengawasan. Administrator dan developer juga membutuhkan kemampuan pemantauan yang jelas agar proses eksekusi bisa dipahami setelah dijalankan.
Runtime dapat mencatat tool yang digunakan, file yang dibaca atau diubah, akses terhadap sistem eksternal, serta permission yang digunakan. Apabila agen menunjukkan perilaku yang menyimpang, catatan tersebut dapat memberikan gambaran mengenai rangkaian tindakan sehingga tim dapat menentukan bagian yang perlu diperbaiki.
Resource Limit Membantu Menjaga Stabilitas Sistem
Runtime agen yang aman juga dapat mengendalikan konsumsi komputasi seperti waktu kerja, kapasitas memori, ruang penyimpanan, dan sumber daya pemrosesan. Pembatasan tersebut penting ketika AI mengalami proses yang terlalu panjang.
Ketika proses menggunakan kapasitas secara berlebihan, runtime dapat membatasi aktivitas agen sebelum menghabiskan sumber daya yang tersedia. Kontrol semacam ini membuat keamanan agen tidak berhenti pada permission dan sandbox, tetapi juga mencakup stabilitas operasional. Dalam penerapan TEKNOLOGI AI berskala besar, kemampuan tersebut dapat membantu mempertahankan sistem yang lebih stabil.
Rangkuman Secure Autonomous Agent Runtime
Secure Autonomous Agent Runtime dapat mengubah cara keamanan agen AI dirancang dengan menerapkan pengamanan sebelum agen memperoleh akses luas. Sandbox, least privilege, kontrol tool, pembatasan jaringan, observability, dan resource limit dapat membentuk sistem keamanan yang lebih menyeluruh.
Arah perkembangan ini menunjukkan bahwa masa depan TEKNOLOGI AI bukan hanya ditentukan oleh kecerdasan model, tetapi juga ditentukan oleh seberapa aman agen dapat bertindak. Bagi developer dan organisasi, memahami secure runtime dapat memberikan dasar bagi penerapan otomatisasi yang lebih aman. Pembaca dapat terus mengamati inovasi sandbox dan permission control karena kontrol eksekusi akan semakin penting seiring meningkatnya otonomi AI.