Peneliti Citizen Lab Ungkap Ancaman Spyware yang Menyusup Lewat Iklan Tanpa Klik
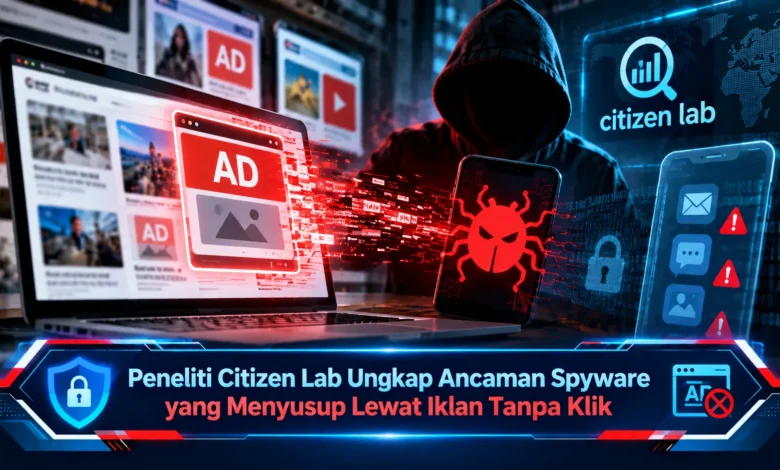
Peneliti Citizen Lab dari University of Toronto mengungkap metode serangan spyware berbahaya yang dapat menyusup ke perangkat melalui iklan digital tanpa memerlukan klik pengguna. Temuan yang dipublikasikan pada 15 Oktober 2026 ini mengidentifikasi teknik bernama AdFection, yang memanfaatkan ekosistem periklanan online untuk mengirimkan perangkat lunak pengintai secara tersembunyi. Investigasi tersebut mengungkap keterlibatan perusahaan periklanan Discover-Tech dan spyware Candiru dalam serangan terhadap perangkat milik jaringan berita Al Jazeera. Kasus ini menjadi perhatian penting dalam perkembangan teknologi keamanan siber karena aktivitas menjelajahi website atau menggunakan aplikasi dapat membuka celah pengawasan digital tanpa sepengetahuan korban.
Citizen Lab Ungkap Serangan Spyware Zero-Click melalui Iklan Digital
Kelompok peneliti keamanan digital Citizen Lab adalah pusat penelitian keamanan siber dan hak digital di University of Toronto. Melalui laporan terbaru, tim penelitian menemukan mekanisme pengawasan digital melalui sistem iklan. Investigasi ini menghadirkan demonstrasi teknis pertama yang dipublikasikan mengenai serangan spyware zero-click melalui jaringan periklanan. Dalam metode tersebut, korban tidak perlu membuka tautan mencurigakan agar kode berbahaya dapat dikirimkan ke perangkat sasaran. Kondisi ini menjadi perhatian karena ancaman tidak selalu bergantung pada kesalahan pengguna saat menjelajahi internet.
Penelitian tersebut turut melibatkan Confiant, organisasi keamanan siber yang meneliti penyalahgunaan platform periklanan. Para peneliti menemukan peran Discover-Tech, entitas bisnis periklanan digital yang beroperasi dari Israel. Menurut laporan penelitian, platform milik Discover-Tech memungkinkan pelaku pengawasan memanfaatkan sistem iklan digital. Peneliti juga mengaitkan Candiru, pengembang spyware komersial yang juga dikenal dengan nama Integrity Labs. Temuan ini memperlihatkan potensi penyalahgunaan sistem periklanan untuk menyerang perangkat tertentu tanpa interaksi langsung dari pengguna internet.
Mekanisme Serangan Spyware melalui Jaringan Periklanan Online
Serangan AdFection memanfaatkan infrastruktur iklan digital yang mampu menampilkan materi promosi secara otomatis. Saat pengguna menjalankan aplikasi yang menampilkan iklan, sistem menampilkan konten iklan beserta komponen teknis pendukungnya. Dalam kasus yang diteliti, komponen periklanan mengirimkan informasi tertentu menuju sistem penyerang. Informasi yang diproses dapat mencakup alamat IP dan pengenal iklan perangkat. Data tersebut membantu membedakan perangkat target dari pengguna lainnya. Dengan demikian, sistem pengintaian mampu memilih perangkat tertentu secara lebih presisi.

Aspek yang membuat teknik tersebut sulit terdeteksi ialah pengiriman kode yang bergantung pada informasi sasaran. Ketika perangkat bukan merupakan target, permintaan jaringan mungkin tidak menerima kode tambahan. Apabila sistem mengenali target yang telah ditentukan, mekanisme berikutnya dapat mengarahkan perangkat menuju proses serangan. Pendekatan ini membantu menjelaskan bagaimana kode berbahaya bisa tersembunyi dari pemindaian umum. Namun demikian, tampilnya iklan tidak selalu berarti perangkat telah terinfeksi. Infeksi membutuhkan celah keamanan yang sesuai dan proses serangan yang efektif.
Peran Real-Time Bidding dan Controlium dalam Pengawasan Digital
Distribusi iklan pada berbagai platform melibatkan Real-Time Bidding atau RTB, yaitu proses penawaran ruang iklan dalam waktu sangat singkat. Dengan menggunakan sistem RTB, penawaran iklan dapat disesuaikan dengan karakteristik perangkat dan pengguna. Data tersebut dapat meliputi alamat jaringan, lokasi perkiraan, dan pengenal perangkat. Pada penggunaan yang sah, teknologi mendukung distribusi materi iklan kepada audiens tertentu. Ketika disalahgunakan, data iklan berpotensi dimanfaatkan untuk mengenali individu. Kasus AdFection menggambarkan potensi pengalihan fungsi teknologi iklan menjadi sarana serangan siber.
Menurut hasil investigasi, Discover-Tech memiliki Controlium, sistem yang digunakan untuk pengelolaan dan penargetan perangkat. Melalui platform tersebut, mitra spyware dapat memanfaatkan data periklanan untuk mengenali perangkat. Penelitian tersebut melibatkan analisis terhadap miliaran data lelang periklanan yang terkait dengan aktivitas Discover-Tech. Dalam periode empat bulan yang dianalisis, jangkauan penayangan mendekati 200 ribu situs serta aplikasi berbeda. Namun demikian, jumlah penayangan tidak sama dengan jumlah perangkat yang berhasil diretas. Hal tersebut perlu diperhatikan sebab identifikasi perangkat tidak selalu menghasilkan pengambilalihan sistem.
Serangan Spyware Candiru terhadap Perangkat Al Jazeera
Kasus yang menjadi perhatian Citizen Lab mencakup infeksi spyware pada sistem yang digunakan organisasi media Al Jazeera. Dalam laporan penelitian, setidaknya 45 perangkat Windows di lingkungan Al Jazeera terinfeksi melalui mekanisme pengawasan yang menghubungkan penayangan iklan dengan infrastruktur spyware. Aktivitas tersebut berlangsung pada 2024 hingga 2025. Citizen Lab memeriksa catatan komunikasi perangkat dengan server terkait. Temuan tersebut menjadi penting karena penggunaan iklan untuk mengirim spyware telah terjadi dalam situasi nyata.
Berdasarkan pemeriksaan aktivitas jaringan, peneliti menemukan hubungan antara akses server iklan dan infrastruktur Candiru. Pola koneksi yang ditemukan memungkinkan menjelaskan bagaimana perangkat diarahkan menuju proses kompromi. Perangkat lunak pengintai kelas lanjut berpotensi mendukung pengumpulan data tanpa izin pemilik sistem. Risiko ini menjadi serius bagi pekerja pemberitaan yang berhubungan dengan sumber informasi penting. Namun demikian, identitas pihak negara yang berada di balik operasi belum dapat dipastikan. Dengan mempertimbangkan keterbatasan atribusi tersebut, kesimpulan mengenai aktor utama tidak boleh dibuat tanpa bukti tambahan.
Langkah Mengurangi Risiko Pengawasan Digital melalui Iklan
Kasus AdFection menunjukkan bahwa perlindungan terhadap ancaman siber tidak cukup hanya dengan menghindari tautan mencurigakan. Sebagai langkah perlindungan digital, pengguna perlu memperbarui sistem operasi dan browser secara teratur. Tindakan ini membantu memperbaiki kelemahan keamanan yang telah diketahui pengembang. Di samping pembaruan sistem, penggunaan pemblokir iklan yang tepercaya dapat membantu mengurangi paparan. Meski langkah ini dapat mengurangi risiko, tidak semua metode serangan dapat dicegah dengan satu aplikasi. Dengan demikian, kombinasi pembaruan perangkat dan pengaturan privasi lebih dianjurkan.
Perlindungan privasi dapat diperkuat dengan membatasi penggunaan pengenal periklanan untuk personalisasi. Untuk perangkat seluler, pilihan pengelolaan advertising ID dapat digunakan. Menonaktifkan pelacakan atau mengatur ulang pengenal iklan membantu membatasi pengumpulan informasi untuk pelacakan. Namun, penargetan tidak selalu bergantung hanya pada satu pengenal. Bagi jurnalis, aktivis, dan individu berisiko tinggi, perlindungan tambahan dapat dipertimbangkan bersama pakar keamanan. Apabila perangkat menunjukkan tanda aktivitas mencurigakan, hubungi pihak keamanan siber yang memiliki pengalaman investigasi. Pendekatan tersebut membantu mengurangi risiko hilangnya informasi investigasi.
Kesimpulan: Temuan Citizen Lab Menjadi Peringatan Keamanan Internet
Investigasi zero-click yang dilakukan Citizen Lab menggambarkan perkembangan ancaman keamanan digital yang semakin kompleks. Melalui sistem penargetan iklan, operasi spyware dapat diarahkan kepada perangkat tertentu secara tersembunyi. Kasus infeksi pada perangkat Al Jazeera menunjukkan adanya penerapan serangan dalam kondisi nyata. Namun demikian, risiko pengintaian tidak berarti setiap pengunjung otomatis menjadi korban. Perbedaan tersebut penting untuk menghindari kesimpulan berlebihan mengenai serangan.
Dalam perkembangan TEKNOLOGI keamanan siber, keamanan perangkat tidak hanya menjadi tanggung jawab pengguna. Operator jaringan iklan harus mengembangkan mekanisme deteksi penyalahgunaan infrastruktur. Sementara itu, langkah perlindungan berlapis berpotensi menurunkan risiko. Namun pada akhirnya, keamanan menyeluruh membutuhkan evaluasi berkelanjutan. Bagaimana menurut Anda, apakah pengaturan pelacakan iklan seharusnya diperketat untuk melindungi pengguna? Bagikan pandangan Anda mengenai temuan Citizen Lab.