Mengatasi Koneksi VPN yang Sering Terputus dengan Memeriksa Konfigurasi Split Tunnel
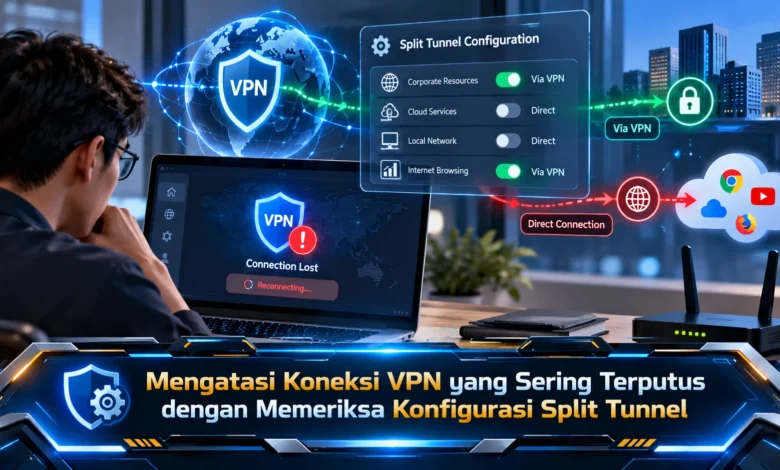
Koneksi VPN yang sering terputus dapat mengganggu rapat daring, akses dokumen perusahaan, hingga penggunaan aplikasi berbasis cloud. Salah satu penyebab yang perlu diperiksa adalah konfigurasi split tunnel, yaitu pengaturan yang menentukan lalu lintas internet mana yang melewati VPN dan mana yang menggunakan koneksi langsung. Jika aturan tersebut tidak sesuai, pengguna dapat mengalami gangguan akses, kegagalan resolusi DNS, atau koneksi yang berulang kali tersambung kembali. Memahami pengaturan ini menjadi bagian penting dari TEKNOLOGI keamanan jaringan modern. Melalui pemeriksaan yang tepat, pengguna dan administrator dapat menemukan sumber masalah tanpa harus mengubah seluruh konfigurasi VPN.
Mengenali Gangguan VPN Sebelum Mengubah Pengaturan Jaringan
Masalah konektivitas pada layanan VPN sering melibatkan beberapa komponen jaringan. Kualitas jaringan internet menjadi aspek pertama yang perlu diperhatikan. Ketika jaringan Wi-Fi sering kehilangan sinyal, VPN mungkin perlu membangun ulang koneksi. Di samping kualitas jaringan, gangguan dapat muncul akibat pengaturan firewall. Program penghubung ke server VPN juga bergantung pada kesesuaian protokol dan kebijakan jaringan. Oleh sebab itu, diagnosis perlu dilakukan secara bertahap.
Masalah dalam proses troubleshooting adalah langsung mengganti banyak pengaturan sekaligus. Cara penanganan seperti ini berpotensi menimbulkan masalah tambahan. Sebagai contoh, pengguna berpotensi menghadapi gangguan hanya saat menggunakan layanan internal. Karakteristik masalah yang berbeda dapat mempersempit kemungkinan penyebab. Apabila seluruh koneksi internet ikut terganggu, pemeriksaan sebaiknya dimulai dari koneksi utama. Sementara itu, pengaturan split tunnel dapat diperiksa bersama DNS dan routing.
Memahami Perbedaan Full Tunnel dan Split Tunnel
Teknologi pemisahan jalur VPN merupakan pendekatan routing yang memisahkan koneksi sesuai kebijakan. Pada sistem VPN dengan jalur penuh, sebagian besar atau seluruh lalu lintas melewati jalur VPN yang telah ditentukan. Sebaliknya, split tunnel mengizinkan tujuan tertentu tidak melewati VPN. Dalam penerapan perusahaan, akses menuju aplikasi internal mungkin diwajibkan melewati jaringan perusahaan, sedangkan layanan internet umum dapat dikecualikan dari VPN berdasarkan aturan. Pengaturan jalur tersebut berpotensi mengurangi beban jaringan tertentu.
Dalam praktiknya, terdapat beberapa cara menentukan jalur komunikasi. Aturan dapat menggunakan alamat IP, subnet, hostname, atau aplikasi, sesuai fitur perangkat lunak yang digunakan. Aturan yang menggunakan subnet bergantung pada kecocokan alamat tujuan. Sementara itu, kebijakan berbasis hostname menggunakan nama domain sebagai acuan. Apabila aturan tidak sesuai, trafik mungkin gagal mencapai layanan tujuan. Dengan pertimbangan tersebut, pemahaman tentang split tunnel menjadi dasar pemeriksaan jaringan yang lebih terarah.
Memeriksa Aturan Include dan Exclude pada Split Tunnel
Pada sejumlah layanan VPN, tersedia pengaturan Include dan Exclude. Konfigurasi yang memasukkan tujuan tertentu membatasi penggunaan tunnel pada trafik sesuai daftar. Adapun, mode Exclude menentukan koneksi yang tidak menggunakan VPN. Pengelola jaringan sebaiknya meninjau daftar tujuan berdasarkan fungsi aplikasi. Untuk menggambarkan kemungkinan masalah, alamat server internal yang secara tidak sengaja dikecualikan dapat menghasilkan koneksi yang tidak sesuai. Dengan meninjau daftar tersebut, administrator dapat mengenali kesalahan routing.
Dalam proses audit split tunnel, penting untuk meninjau aturan yang memiliki cakupan saling bertabrakan. Pada jaringan dengan beberapa segmen, perusahaan dapat memiliki subnet internal yang bertabrakan dengan alamat lokal. Apabila kondisi ini terjadi, sistem operasi dapat memilih jalur yang tidak diharapkan. Untuk memeriksanya, administrator dapat meninjau tabel routing perangkat. Meski penyesuaian mungkin diperlukan, perubahan harus mempertimbangkan dampaknya terhadap layanan lain. Pemeriksaan yang dilakukan secara sistematis membantu mencegah gangguan tambahan.
Langkah Diagnosis Jaringan ketika Split Tunnel Bermasalah
Sesudah memastikan daftar Include dan Exclude, langkah berikutnya adalah mengevaluasi sistem DNS dan tabel routing. DNS atau Domain Name System membantu perangkat menemukan alamat server berdasarkan nama. Ketika perangkat mengakses layanan melalui jaringan privat, beberapa hostname bergantung pada resolver khusus yang disediakan perusahaan. Jika resolver yang dipakai tidak mengenali nama internal, aplikasi dapat gagal menemukan server tujuan. Dalam pengujian teknis, administrator dapat menggunakan nslookup atau dig. Informasi yang diperoleh sebaiknya diperiksa berdasarkan alamat yang diharapkan.
Di samping memvalidasi resolusi hostname, pengguna dapat meninjau rute yang digunakan perangkat. Dalam sistem operasi Windows, perintah `route print` dapat membantu menampilkan informasi routing. Di sisi lain, perintah `ip route` menampilkan informasi jalur paket. Untuk komputer macOS, pengguna dapat melihat konfigurasi jalur menggunakan `netstat -rn`. Pastikan untuk memeriksa gateway, prioritas rute, serta antarmuka jaringan. Ketika rute yang digunakan tampak keliru, catat informasi sebelum melakukan perubahan. Hindari menghapus rute secara sembarangan, terutama jika terhubung dengan infrastruktur kerja.
Tips Mengoptimalkan VPN tanpa Mengabaikan Keamanan Jaringan
Ketika sumber gangguan telah berhasil diidentifikasi, perbaikan sebaiknya dilakukan secara bertahap. Upaya perbaikan yang bisa dilakukan adalah meninjau versi aplikasi beserta catatan perbaikannya. Pembaruan perangkat lunak dapat mengatasi bug konektivitas tertentu. Sebagai contoh, gangguan putus sambung mungkin muncul akibat kesalahan penerapan konfigurasi. Namun demikian, hasil perbaikan tidak selalu sama pada semua perangkat. Oleh karena itu, pengguna sebaiknya menguji kembali koneksi setelah memperbarui aplikasi.
Sebagai langkah pemeliharaan jangka panjang, organisasi dianjurkan menyusun daftar kebijakan routing yang digunakan. Dokumentasi tersebut membantu administrator memahami perubahan. Di samping pengelolaan dokumentasi, lakukan pengujian pada sejumlah perangkat sebelum pembaruan diterapkan secara luas. Pendekatan bertahap ini membantu memastikan perubahan sesuai kebutuhan perusahaan. Ketika organisasi menerapkan Zero Trust, hindari memindahkan akses internal ke jalur langsung tanpa persetujuan. Jika gangguan tetap terjadi, administrator sebaiknya melakukan investigasi lanjutan berdasarkan catatan teknis.
Langkah Penting Menjaga Keamanan dan Stabilitas VPN
Memperbaiki masalah konektivitas jaringan privat perlu dilakukan berdasarkan gejala yang teridentifikasi. Konfigurasi split tunnel menjadi salah satu bagian penting yang perlu diperiksa. Dengan mengevaluasi daftar tujuan yang melewati tunnel, pengguna lebih mudah menemukan konfigurasi yang bertentangan. Selain itu, evaluasi DNS, tabel routing, dan versi klien VPN berperan dalam menentukan tindakan perbaikan. Dengan pendekatan tersebut, kestabilan jaringan dapat ditingkatkan sesuai kondisi perangkat.
Dalam perkembangan TEKNOLOGI keamanan jaringan, pengelolaan VPN harus mempertimbangkan kenyamanan serta keamanan pengguna. Split tunneling yang dirancang dengan tepat dapat memberikan fleksibilitas koneksi. Meski menawarkan manfaat, keamanan tidak boleh dikorbankan demi kemudahan sementara. Bagaimana pengalaman Anda, apakah gangguan DNS pada koneksi privat pernah menyebabkan koneksi tidak stabil? Mari berbagi pandangan mengenai masalah VPN tentang cara menjaga koneksi tetap stabil.