Intel Siapkan Peralihan dari SGX ke TDX untuk Perlindungan Data Komputasi Rahasia
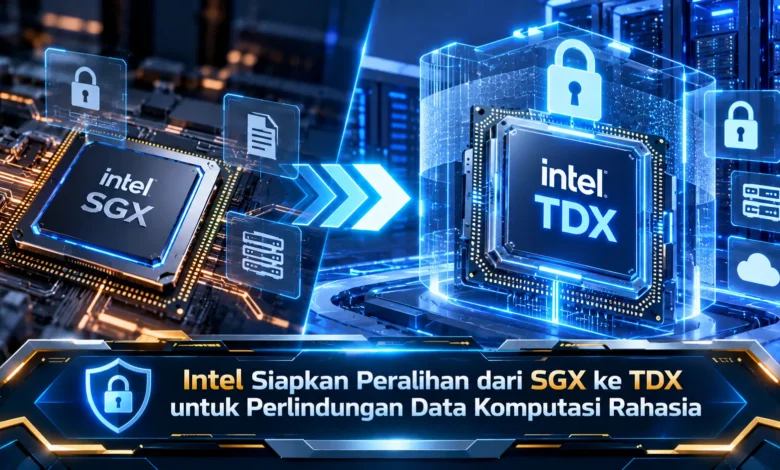
Intel mengumumkan perubahan strategi dalam pengembangan teknologi komputasi rahasia atau confidential computing pada Oktober 2026. Perusahaan semikonduktor tersebut akan memusatkan investasi masa depannya pada Intel Trust Domain Extensions (TDX), sementara generasi prosesor Xeon berkode nama Diamond Rapids direncanakan menjadi platform terakhir yang mendukung Intel Software Guard Extensions (SGX). Perubahan ini menjadi perkembangan penting dalam industri TEKNOLOGI karena berkaitan dengan perlindungan data sensitif ketika sedang diproses. Melalui pendekatan isolasi mesin virtual, Intel TDX menawarkan cara berbeda untuk melindungi aplikasi dan informasi perusahaan, terutama dalam lingkungan cloud, pusat data, dan infrastruktur virtualisasi modern.
Strategi Intel Memprioritaskan Trust Domain Extensions
Produsen prosesor Intel mengumumkan perubahan penting pada arah investasi keamanan perangkat keras. Dalam strategi yang diumumkan, Intel akan memusatkan investasi pengembangan masa depan pada TDX. Adapun, Intel SGX tidak lagi menjadi fokus pengembangan jangka panjang. Perusahaan tersebut menyampaikan bahwa, keluarga prosesor Xeon berkode nama Diamond Rapids akan menjadi platform terakhir yang mendukung SGX. Perubahan arah ini tidak berarti seluruh sistem SGX langsung berhenti berfungsi. Meskipun demikian, organisasi sebaiknya mengevaluasi ketergantungan aplikasi terhadap SGX.
Keputusan Intel tersebut mencerminkan kebutuhan keamanan pada infrastruktur cloud modern. Pada operasional pusat data, informasi sering diproses melalui mesin virtual. Arsitektur komputasi semacam itu membutuhkan mekanisme perlindungan ketika data sedang digunakan. Intel TDX dirancang untuk membantu mengisolasi mesin virtual. Berkat rancangan isolasi perangkat keras, perusahaan berpotensi mengurangi paparan informasi kepada komponen infrastruktur. Karena itu, TDX menjadi bagian penting dari strategi keamanan Intel.
Cara Kerja Isolasi Aplikasi serta Mesin Virtual
Teknologi Intel SGX dirancang menyediakan lingkungan eksekusi terisolasi bagi kode sensitif. Pendekatan perlindungan ini menggunakan enclave, yaitu lingkungan terisolasi yang menyimpan informasi sensitif. Dengan memanfaatkan lingkungan terlindungi, pengembang dapat menempatkan operasi penting dalam area khusus. Sebagai contoh, sebuah aplikasi dapat menjalankan operasi kriptografi di dalam enclave. Manfaat isolasi aplikasi ini terletak pada batas kepercayaan yang relatif kecil. Namun demikian, pengembang harus mempertimbangkan kompleksitas desain enclave.

Jika SGX berfokus pada lingkungan enclave, Intel TDX menggunakan isolasi pada tingkat mesin virtual. Trust domain merupakan VM dengan perlindungan terhadap akses dari perangkat lunak host. Dengan menggunakan arsitektur tersebut, Intel TDX membantu menjaga data aplikasi dari perangkat lunak pengelola infrastruktur. Karakteristik utama TDX adalah dukungan terhadap model migrasi aplikasi yang lebih sederhana. Pada aplikasi yang kompatibel, organisasi dapat menggunakan pendekatan lift and shift. Meski begitu, kompatibilitas bergantung pada sistem operasi dan konfigurasi.
Mekanisme Keamanan Trust Domain dalam Melindungi Data
Komponen keamanan penting pada Trust Domain Extensions adalah pengendalian akses memori melalui teknologi prosesor. Teknologi tersebut memanfaatkan enkripsi dan pengaturan akses. Dalam lingkungan virtualisasi biasa, hypervisor dapat mengelola memori dan perangkat virtual. Melalui pendekatan TDX, Intel berupaya membatasi akses hypervisor terhadap memori rahasia. Kemampuan tersebut penting pada sistem dengan banyak pengguna. Walaupun demikian, Intel TDX tetap memiliki batasan dalam model ancaman tertentu.
Tidak hanya memberikan perlindungan terhadap isi VM, Intel TDX juga memungkinkan verifikasi terhadap trust domain. Remote attestation merupakan proses pembuktian konfigurasi lingkungan eksekusi. Sebagai contoh, perusahaan bisa menetapkan pemeriksaan keamanan sebelum data sensitif diserahkan. Pendekatan tersebut mendukung pengendalian akses berdasarkan bukti teknis. Namun, attestation TDX tidak secara otomatis membuktikan setiap aplikasi di dalam VM aman. Karena itu, organisasi perlu menerapkan verifikasi tambahan bila diperlukan.
Alasan Intel Memprioritaskan TDX untuk Infrastruktur Cloud
Salah satu alasan penting peralihan fokus adalah kemudahan penerapan pada lingkungan virtualisasi. Sejumlah organisasi besar mengandalkan virtualisasi dalam mengelola infrastruktur. Melalui penggunaan Trust Domain Extensions, organisasi dapat menambahkan perlindungan pada beban kerja yang sudah ada. Karakteristik tersebut berpotensi mengurangi kerumitan pengembangan. Dalam penerapan perusahaan, aplikasi analisis informasi pelanggan mungkin memperoleh perlindungan memori tambahan. Meski demikian, organisasi perlu memastikan dukungan penyedia cloud.
Dalam implementasi pusat data, pendekatan TDX berpotensi memberikan efisiensi pengelolaan. Dalam aplikasi yang dibangun dengan SGX, pengembang mungkin memerlukan penyesuaian struktur aplikasi. Untuk sebagian penggunaan TDX, perlindungan dapat diterapkan pada keseluruhan VM. Karakteristik penerapan ini dapat menyederhanakan migrasi sejumlah beban kerja. Walaupun pendekatan ini praktis, TDX memiliki trusted computing base yang lebih besar dibandingkan enclave minimal. Karena alasan tersebut, pilihan antara pendekatan perlindungan perlu disesuaikan dengan model ancaman.
Strategi Menyesuaikan Infrastruktur Confidential Computing
Untuk perusahaan dengan aplikasi berbasis enclave, langkah awal transisi adalah mengidentifikasi seluruh ketergantungan teknologi. Proses inventarisasi ini perlu mencakup aplikasi, server, serta sistem keamanan. Sesudah informasi awal terkumpul, perusahaan sebaiknya memeriksa kompatibilitas sistem dengan mesin virtual rahasia. Bagi aplikasi yang menggunakan library OS, proses migrasi dapat mendekati pendekatan lift and shift. Meski demikian, fungsi yang sebelumnya disediakan library OS tidak selalu langsung tersedia pada TDX. Dalam penerapan praktis, mekanisme enkripsi file dan attestation harus dipastikan tetap memenuhi persyaratan keamanan.
Selain memeriksa aplikasi, perusahaan sebaiknya memastikan prosesor mendukung Intel TDX. Seluruh konfigurasi server dapat memiliki persyaratan firmware berbeda. Dengan mempertimbangkan variasi tersebut, tim infrastruktur perlu memeriksa BIOS dan pengaturan keamanan. Untuk menjaga kelancaran implementasi, lakukan validasi aplikasi sebelum memasuki produksi. Aspek yang perlu diperhatikan meliputi kebutuhan memori, dukungan sistem operasi, serta ketahanan layanan. Dengan pendekatan tersebut, perusahaan berpotensi menjaga kesinambungan layanan selama transisi.
Kesimpulan tentang Peralihan Intel SGX ke TDX
Strategi Intel memprioritaskan Trust Domain Extensions menggambarkan evolusi teknologi dalam keamanan infrastruktur cloud. Pendekatan keamanan berbasis enclave menawarkan perlindungan terhadap kode sensitif. Adapun, Intel TDX memungkinkan isolasi perangkat keras bagi VM. Keputusan Intel untuk memusatkan investasi pada TDX menunjukkan perhatian terhadap kemudahan penerapan skala besar. Namun perlu dipahami, migrasi dari SGX tetap membutuhkan evaluasi teknis.
Bagi perkembangan TEKNOLOGI, Intel TDX berpotensi memperluas penggunaan confidential computing. Pada saat yang sama, perlindungan perangkat keras tidak menghilangkan kebutuhan pengawasan aplikasi. Perusahaan yang mengandalkan SGX dianjurkan memahami perubahan dukungan prosesor mendatang. Melalui evaluasi secara menyeluruh, perlindungan data berpotensi diperkuat sesuai kebutuhan baru. Menurut Anda, apakah peralihan Intel dari SGX ke TDX akan mendorong penggunaan sistem pengolahan data yang lebih aman? Sampaikan pemikiran Anda tentang tantangan migrasi teknologi keamanan prosesor.