ASOS Konfirmasi Kebocoran Data Pelanggan setelah Sistem Notifikasi Aplikasi Disalahgunakan
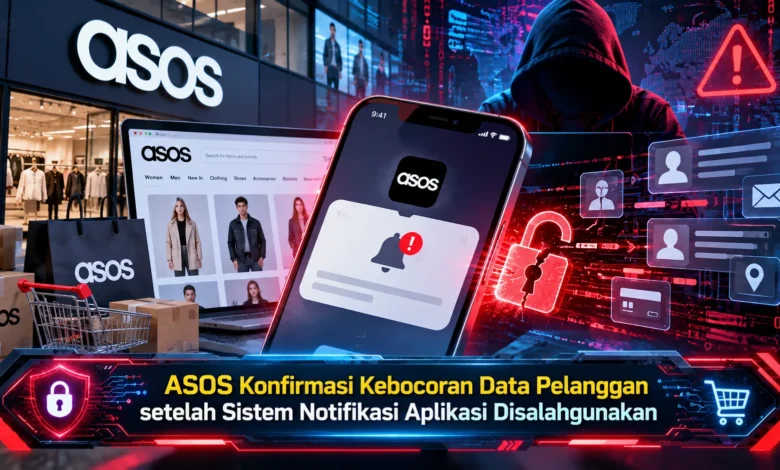
Perusahaan fashion online ASOS mengonfirmasi insiden keamanan siber yang menyebabkan sejumlah informasi pribadi pelanggan diakses pihak tidak berwenang pada Oktober 2026. Kasus ini menjadi perhatian setelah pengguna menerima notifikasi mencurigakan melalui aplikasi resmi ASOS pada 6 Oktober. Hasil penyelidikan awal menunjukkan bahwa pelaku memanfaatkan kredensial akun karyawan untuk mengakses platform pihak ketiga yang digunakan dalam komunikasi pelanggan. Perkembangan teknologi keamanan digital kembali menjadi sorotan karena insiden tersebut memperlihatkan bagaimana sistem notifikasi yang dipercaya pengguna dapat disalahgunakan. Meski ASOS menyatakan informasi pembayaran dan kata sandi tidak diyakini terdampak, pelanggan tetap perlu meningkatkan kewaspadaan terhadap risiko penipuan lanjutan.
Kasus Keamanan Teknologi ASOS Menjadi Sorotan pada Oktober 2026
Perusahaan perdagangan elektronik ASOS mengumumkan adanya akses tidak sah terhadap sistem yang memengaruhi informasi pribadi sejumlah pelanggan. Kejadian tersebut menjadi pembicaraan luas setelah sejumlah pengguna mendapatkan pesan tidak sah melalui aplikasi resmi ASOS pada 6 Oktober 2026. Notifikasi yang muncul menyatakan bahwa sistem perusahaan telah diretas. Di samping klaim tersebut, pemberitahuan dari pelaku menampilkan jalur komunikasi melalui layanan pihak ketiga. Kondisi ini meningkatkan perhatian mengenai keamanan informasi pelanggan.
Setelah menerima laporan pelanggan, ASOS mengambil tindakan pembatasan akses terhadap layanan notifikasi terkait. Manajemen perusahaan kemudian melibatkan tim investigasi keamanan profesional untuk memeriksa aktivitas tidak sah. Dalam perkembangan penyelidikan, ASOS menyatakan bahwa penyerang berhasil mendapatkan informasi login pegawai melalui penyamaran sebagai kontak tepercaya. Data autentikasi tersebut kemudian dimanfaatkan untuk memasuki layanan komunikasi eksternal. Meski akses tidak sah telah dikonfirmasi, layanan perdagangan daring perusahaan tetap beroperasi bagi pengguna.
Teknologi Push Notification Menjadi Bagian dari Insiden Siber
Bagian paling menarik perhatian dalam peristiwa serangan digital ini adalah pemanfaatan saluran komunikasi aplikasi. Pada penggunaan normal, teknologi push notification membantu menyampaikan promosi dan pemberitahuan layanan kepada pengguna smartphone. Sebab ditampilkan melalui layanan yang dikenal, pelanggan cenderung memperhatikannya. Namun dalam kejadian ini, mekanisme pemberitahuan resmi dimanfaatkan dalam pengiriman pemberitahuan mencurigakan. Kasus ini memperlihatkan bahwa keamanan aplikasi tidak hanya berkaitan pada halaman login pengguna.

Dalam lingkungan bisnis modern, platform pemasaran otomatis dapat menggunakan koneksi ke berbagai layanan pendukung. Keterhubungan tersebut memungkinkan otomatisasi dalam mengelola komunikasi kepada banyak pengguna. Di sisi lain, akun dengan kewenangan terlalu luas mungkin menciptakan ancaman terhadap sistem komunikasi. Kasus ASOS memberikan pelajaran berharga untuk memeriksa keamanan penyedia layanan secara berkala. Pengawasan yang baik berguna untuk menekan kemungkinan pengiriman informasi tanpa izin.
Bagaimana Penyamaran Identitas Membahayakan Keamanan Akun Perusahaan
Berdasarkan penjelasan ASOS, penyerang memperoleh akses awal dengan menyamar sebagai kontak tepercaya. Pendekatan manipulasi tersebut merupakan bentuk social engineering atau rekayasa sosial. Berbeda dari eksploitasi teknis terhadap aplikasi, rekayasa sosial menargetkan kelengahan pengguna. Pihak berbahaya berpotensi mengelabui pegawai agar menyerahkan akses. Apabila upaya tersebut berhasil, akun yang sah dapat disalahgunakan. Karena alasan tersebut, edukasi pengenalan penipuan merupakan bagian utama keamanan organisasi.
Di samping memberikan pelatihan, tim keamanan dianjurkan menggunakan verifikasi login berlapis untuk mengamankan layanan administratif. Berkat verifikasi tambahan, informasi login yang bocor tidak selalu cukup untuk membuka akun yang dilindungi. Meskipun verifikasi tambahan penting, perlindungan tetap harus dilengkapi pengelolaan sesi serta akses. Dalam konteks ASOS, pengaturan autentikasi pada seluruh layanan terdampak belum dijelaskan lengkap. Dengan demikian, belum dapat dipastikan bahwa kegagalan satu kontrol tertentu menjadi satu-satunya penyebab. Evaluasi keamanan harus didasarkan pada temuan yang terverifikasi.
Informasi Pribadi yang Diakses dalam Insiden Kebocoran ASOS
Berdasarkan hasil penyelidikan yang diumumkan, ASOS mengonfirmasi bahwa sejumlah data konsumen terdampak. Jenis informasi yang disebutkan mencakup nama dan rincian kontak. Laporan lanjutan juga menyebutkan kemungkinan alamat rumah serta data mengenai pencarian produk termasuk dalam cakupan data yang dilaporkan terdampak. Meskipun laporan memperluas gambaran insiden, tidak semua pengguna pasti mengalami dampak identik. Di sisi lain, perusahaan menyampaikan bahwa mereka tidak percaya data kartu pembayaran maupun kredensial login pelanggan terlibat dalam pelanggaran. Penilaian ini dapat berubah apabila ditemukan bukti baru.
Walaupun informasi pembayaran tidak diyakini bocor, akses terhadap informasi kontak masih berpotensi menciptakan risiko penipuan digital. Nama dan alamat email mungkin disalahgunakan pelaku untuk membuat pesan phishing. Sebagai contoh, pelaku dapat mengirim email yang meniru layanan pelanggan resmi. Pesan tersebut berpotensi mencoba memperoleh data pribadi yang lebih sensitif. Oleh sebab itu, pengguna perlu lebih berhati-hati alamat pengirim serta tautan. Langkah pencegahan ini dapat membantu mengurangi risiko menjadi korban phishing.
Cara Melindungi Informasi Pribadi dari Penipuan Lanjutan
Bagi pelanggan yang menerima notifikasi, langkah pertama adalah mengabaikan tautan yang disertakan. Pihak pengelola platform menyarankan pengguna tidak mengikuti tautan pihak ketiga. Jika ingin memperoleh informasi, pelanggan sebaiknya mengakses aplikasi yang dibuka secara langsung tanpa menekan link mencurigakan. Di samping langkah tersebut, pantau komunikasi yang diterima dan jangan memberikan kata sandi melalui pesan. Perusahaan menyatakan tidak sedang mewajibkan pengguna melakukan pengaturan ulang kredensial. Namun jika pengguna pernah membagikan kredensial, penggantian kata sandi tetap diperlukan.
Tindakan keamanan lanjutan adalah menghindari penggunaan kredensial yang sama pada akun belanja online. Strategi pengelolaan akun tersebut berpotensi mengurangi risiko penyalahgunaan lintas layanan. Pengguna juga dapat mengaktifkan pengamanan login berlapis sesuai fitur platform. Sebagai langkah pencegahan lain, hindari langsung mengikuti pesan yang menawarkan kompensasi tanpa konfirmasi resmi. Pelaku penipuan dapat memanfaatkan kekhawatiran pelanggan sebagai alasan untuk meminta data. Melalui kewaspadaan terhadap komunikasi tidak dikenal, risiko penipuan lanjutan dapat dikurangi.
Pentingnya Perlindungan Data dalam Teknologi Belanja Online
Kasus keamanan siber yang menimpa ASOS memperlihatkan bahwa perlindungan teknologi digital harus mencakup berbagai lapisan sistem. Pencurian kredensial karyawan yang berujung pada akses platform pihak ketiga menjadi pengingat mengenai pengendalian identitas. Sekalipun penyelidikan awal menunjukkan rincian pembayaran serta password tidak termasuk data yang diketahui terakses, informasi kontak yang bocor masih dapat meningkatkan ancaman terhadap privasi pengguna. Oleh karena itu, pelanggan sebaiknya memeriksa komunikasi mencurigakan serta menjaga keamanan akun. Jika pernah menemukan notifikasi yang tidak biasa, sampaikan pandangan mengenai perlindungan pelanggan tanpa mengungkapkan data sensitif. Diskusi mengenai keamanan digital dapat membantu meningkatkan kesadaran pengguna terhadap ancaman kebocoran data.