Mengatasi Koneksi VPN yang Sering Terputus dengan Memeriksa Konfigurasi Split Tunnel
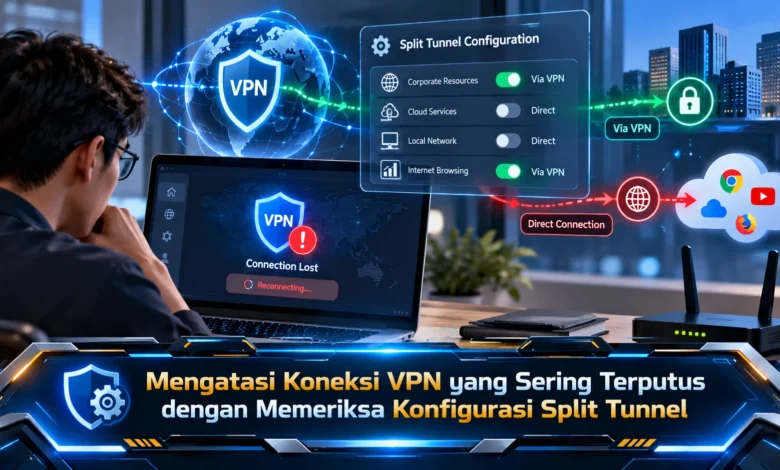
Koneksi VPN yang sering terputus dapat mengganggu rapat daring, akses dokumen perusahaan, hingga penggunaan aplikasi berbasis cloud. Salah satu penyebab yang perlu diperiksa adalah konfigurasi split tunnel, yaitu pengaturan yang menentukan lalu lintas internet mana yang melewati VPN dan mana yang menggunakan koneksi langsung. Jika aturan tersebut tidak sesuai, pengguna dapat mengalami gangguan akses, kegagalan resolusi DNS, atau koneksi yang berulang kali tersambung kembali. Memahami pengaturan ini menjadi bagian penting dari TEKNOLOGI keamanan jaringan modern. Melalui pemeriksaan yang tepat, pengguna dan administrator dapat menemukan sumber masalah tanpa harus mengubah seluruh konfigurasi VPN.
Mengenali Gangguan VPN Sebelum Mengubah Pengaturan Jaringan
Masalah konektivitas pada layanan VPN dapat disebabkan oleh berbagai faktor. Kestabilan koneksi utama menjadi salah satu faktor penting. Jika sambungan utama mengalami packet loss, VPN mungkin perlu membangun ulang koneksi. Di samping kualitas jaringan, gangguan dapat muncul akibat pengaturan firewall. Program penghubung ke server VPN juga harus bekerja sesuai pengaturan sistem operasi. Karena itu, diagnosis sebaiknya dimulai dari pemeriksaan dasar.
Salah satu kesalahan yang cukup umum adalah langsung mengganti banyak pengaturan sekaligus. Cara penanganan seperti ini membuat hasil pemeriksaan tidak mudah dibandingkan. Dalam penggunaan sehari-hari, pengguna berpotensi menghadapi gangguan hanya saat menggunakan layanan internal. Karakteristik masalah yang berbeda membantu menentukan komponen yang harus diperiksa. Apabila seluruh koneksi internet ikut terganggu, pemeriksaan harus mempertimbangkan kondisi penyedia internet. Sementara itu, pengaturan split tunnel menjadi salah satu bagian yang layak dievaluasi.
Fungsi Pengaturan Routing dalam Jaringan VPN
Split tunneling merupakan pengaturan untuk membagi lalu lintas berdasarkan tujuan. Pada sistem VPN dengan jalur penuh, sebagian besar atau seluruh lalu lintas melewati jalur VPN yang telah ditentukan. Berbeda dengan pendekatan tersebut, split tunnel membagi koneksi antara tunnel dan jaringan biasa. Untuk menggambarkan penggunaannya, akses menuju aplikasi internal dapat diarahkan melalui VPN, sedangkan layanan internet umum dapat dikecualikan dari VPN berdasarkan aturan. Pembagian tersebut memungkinkan penerapan konektivitas yang lebih fleksibel.

Ketika administrator menerapkan split tunnel, terdapat beberapa cara menentukan jalur komunikasi. Konfigurasi split tunnel bisa didasarkan pada alamat IP, subnet, hostname, atau aplikasi, menurut dukungan platform jaringan. Pengaturan berbasis alamat IP bergantung pada kecocokan alamat tujuan. Di sisi lain, kebijakan berbasis hostname membutuhkan mekanisme penerjemahan nama host. Ketika kebijakan saling bertentangan, trafik dapat melewati jalur yang tidak diharapkan. Oleh karena itu, pemahaman tentang split tunnel penting sebelum melakukan perubahan.
Langkah Mengevaluasi Daftar Tujuan yang Melewati Tunnel
Dalam beberapa platform jaringan perusahaan, tersedia mekanisme daftar tujuan berdasarkan kebijakan. Mode Include mengarahkan tujuan terdaftar menuju VPN. Sementara itu, mode Exclude memungkinkan tujuan tertentu melewati jaringan langsung. Administrator perlu memastikan mode yang digunakan sesuai kebijakan. Sebagai contoh, alamat server internal yang keliru dimasukkan ke jalur langsung mungkin tidak dapat diakses. Dengan meninjau daftar tersebut, administrator dapat mengenali kesalahan routing.
Pemeriksaan aturan juga perlu memperhatikan aturan yang memiliki cakupan saling bertabrakan. Dalam konfigurasi yang kompleks, perusahaan berpotensi mengoperasikan alamat privat serupa pada lokasi berbeda. Jika alamat lokal dan jaringan perusahaan tidak dapat dibedakan dengan tepat, sistem operasi mungkin mengarahkan paket ke antarmuka yang keliru. Sebagai langkah diagnosis, administrator dapat meninjau tabel routing perangkat. Walaupun konflik rute dapat diperbaiki, perubahan perlu mengikuti prosedur pengelolaan jaringan organisasi. Pemeriksaan yang dilakukan secara sistematis mengurangi risiko perubahan yang tidak diperlukan.
Cara Menelusuri Gangguan Resolusi Hostname pada VPN
Setelah memeriksa aturan split tunnel, langkah berikutnya adalah mengevaluasi sistem DNS dan tabel routing. DNS atau Domain Name System membantu perangkat menemukan alamat server berdasarkan nama. Pada koneksi yang menggunakan sumber daya internal, beberapa hostname mungkin hanya dapat dikenali oleh DNS organisasi. Ketika aturan DNS mengarahkan kueri melalui jalur keliru, aplikasi mungkin tidak dapat mengakses layanan tertentu. Sebagai bagian dari diagnosis, administrator dapat membandingkan hasil resolusi melalui utilitas jaringan. Data resolusi DNS perlu dibandingkan dengan konfigurasi resmi.
Selain melakukan pemeriksaan DNS, pengguna perlu memperhatikan tabel routing. Dalam sistem operasi Windows, perintah `route print` dapat membantu menampilkan informasi routing. Untuk perangkat berbasis Linux, perintah `ip route` membantu mengidentifikasi gateway dan subnet. Untuk komputer macOS, pengguna dapat menggunakan `netstat -rn` untuk memeriksa rute. Perhatikan jalur menuju subnet internal dan jaringan lokal. Ketika rute yang digunakan tampak keliru, dokumentasikan kondisi awal untuk dibandingkan. Pastikan perubahan mengikuti prosedur resmi, terutama jika terhubung dengan infrastruktur kerja.
Tips Mengoptimalkan VPN tanpa Mengabaikan Keamanan Jaringan
Jika hasil diagnosis mengarah pada kesalahan split tunnel, perbaikan harus disesuaikan dengan penyebab yang ditemukan. Upaya perbaikan yang bisa dilakukan adalah meninjau versi aplikasi beserta catatan perbaikannya. Instalasi versi yang telah diperbaiki dapat mengatasi bug konektivitas tertentu. Pada beberapa implementasi perusahaan, gangguan putus sambung mungkin muncul akibat kesalahan penerapan konfigurasi. Walaupun pembaruan sering membantu, hasil perbaikan bergantung pada penyebab sebenarnya. Oleh karena itu, pengguna perlu memastikan aplikasi internal dapat diakses.
Agar pengelolaan VPN lebih konsisten, organisasi sebaiknya memiliki catatan konfigurasi jaringan. Dokumentasi tersebut membantu administrator memahami perubahan. Selain itu, lakukan pemeriksaan kebijakan dalam lingkungan pengujian terlebih dahulu. Pendekatan bertahap ini membantu memastikan perubahan sesuai kebutuhan perusahaan. Ketika organisasi menerapkan Zero Trust, hindari menonaktifkan perlindungan tanpa memahami konsekuensinya. Jika gangguan tetap terjadi, administrator perlu mempertimbangkan pemeriksaan oleh tim jaringan yang berwenang.
Langkah Penting Menjaga Keamanan dan Stabilitas VPN
Menangani gangguan sambungan VPN secara berulang perlu dilakukan berdasarkan gejala yang teridentifikasi. Kebijakan routing VPN dapat memengaruhi akses menuju sumber daya tertentu. Berkat peninjauan kebijakan pemisahan trafik, pengguna dapat mengenali kesalahan jalur koneksi. Di samping pemeriksaan kebijakan, evaluasi DNS, tabel routing, dan versi klien VPN berperan dalam menentukan tindakan perbaikan. Dengan pendekatan tersebut, kestabilan jaringan berpotensi dipulihkan tanpa mengorbankan kebijakan keamanan.
Seiring meningkatnya penggunaan akses kerja jarak jauh, pengelolaan VPN harus mempertimbangkan kenyamanan serta keamanan pengguna. Split tunneling yang dirancang dengan tepat berpotensi membantu efisiensi penggunaan jaringan. Namun demikian, keamanan tidak boleh dikorbankan demi kemudahan sementara. Menurut Anda, apakah masalah split tunnel menjadi kendala ketika bekerja dari jarak jauh? Sampaikan pendapat Anda tentang cara menjaga koneksi tetap stabil.