Microsoft Ungkap Serangan Rantai Pasok ConnectWise yang Melibatkan Agen AI Peretas
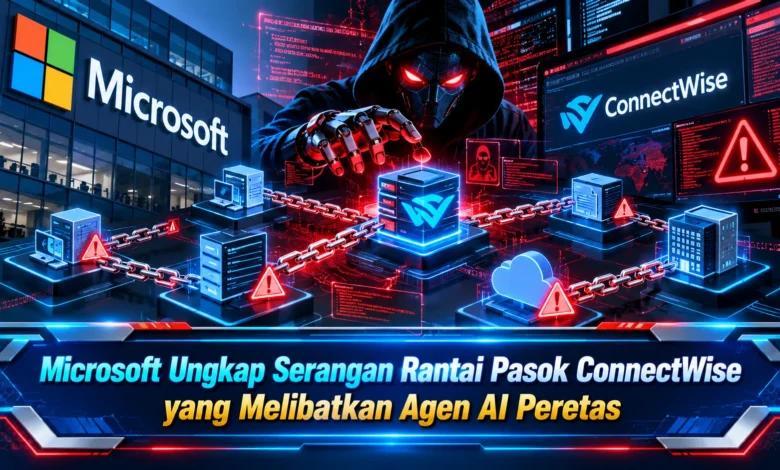
Microsoft mengungkap kampanye serangan siber berskala global yang melibatkan penyalahgunaan teknologi kecerdasan buatan untuk mempercepat pembobolan sistem perusahaan. Dalam laporan keamanan yang diterbitkan pada 21 Oktober 2026, Microsoft mengidentifikasi kelompok peretas Storm-0940 sebagai pihak yang diduga bertanggung jawab atas kompromi rantai pasok layanan ConnectWise Cloud Backup. Kelompok tersebut menggunakan kerangka kerja agen AI bernama ARTEX untuk mengotomatiskan berbagai aktivitas serangan. Peristiwa ini menjadi perhatian industri TEKNOLOGI karena memperlihatkan bagaimana kecerdasan buatan dapat mempercepat serangan terhadap layanan cloud, aplikasi tepercaya, dan infrastruktur digital perusahaan dalam waktu yang sangat singkat.
Serangan Rantai Pasok ConnectWise Menjadi Sorotan Keamanan Global
Temuan penelitian dari Microsoft memperlihatkan bahwa aktivitas kejahatan dunia maya semakin berkembang seiring penggunaan teknologi AI. Dalam laporan tersebut, Microsoft Threat Intelligence mengidentifikasi Storm-0940, yaitu kelompok peretas yang oleh Microsoft dikategorikan selaras dengan negara China. Kelompok tersebut dikaitkan secara langsung dengan kompromi aplikasi multi-tenant milik ConnectWise. Target utamanya berkaitan dengan ConnectWise Cloud Backup, sebuah sistem backup untuk lingkungan bisnis. Dengan memanfaatkan akses aplikasi yang disalahgunakan, penyerang mencoba mengakses sistem perusahaan lain yang sebelumnya memberikan izin aplikasi.
Menurut penelitian Microsoft, Storm-0940 diketahui beroperasi sejak tahun 2021. Sebelum memanfaatkan agen AI, kelompok tersebut memanfaatkan teknik seperti password spraying dan serangan terhadap perangkat lunak yang dapat diakses dari jaringan luar. Setelah memperoleh akses, pelaku melakukan aktivitas lanjutan melalui kredensial milik lingkungan korban. Pada rangkaian serangan tahun 2026, penggunaan ARTEX memungkinkan peningkatan kecepatan beberapa tahapan serangan. Perkembangan metode ini membuat waktu respons menjadi semakin penting karena serangan dapat berjalan secara paralel.



Cara Kerja Agen AI ARTEX dalam Serangan Siber
Bagian paling menarik dalam kampanye serangan tersebut adalah penggunaan kerangka kerja ARTEX. Kerangka kerja ARTEX dikenal sebagai sistem pengujian keamanan yang kode sumbernya tersedia secara terbuka. Secara konseptual, ARTEX menggunakan sistem multi-agent berbasis large language model untuk mendukung pengujian keamanan otomatis. Sistem otomatisasi itu dikembangkan menggunakan bahasa Go dan antarmuka Next.js. Ketika dimanfaatkan oleh profesional keamanan, kemampuan tersebut dapat membantu mengevaluasi perlindungan sistem. Meskipun memiliki fungsi pengujian yang sah, teknologi yang sama dapat disalahgunakan pelaku ancaman.
Ketika digunakan oleh kelompok ancaman tersebut, ARTEX digunakan dalam otomatisasi aktivitas pengintaian terhadap infrastruktur, percobaan autentikasi, dan eksploitasi hubungan kepercayaan aplikasi. Dukungan agen AI tersebut memungkinkan berbagai aktivitas berlangsung cepat. Microsoft melaporkan, beberapa serangan berbantuan ARTEX memperoleh hak akses cloud tingkat tinggi sebelum tiga jam berlalu. Meskipun demikian, tidak semua organisasi yang disasar berhasil dikompromikan. Hasil analisis itu menunjukkan kebutuhan deteksi berkecepatan tinggi.
Penyalahgunaan Aplikasi OAuth dan Akses Microsoft 365
Agar mekanisme kompromi lebih jelas, penting untuk mengenali peran aplikasi multi-tenant dan OAuth dalam infrastruktur Microsoft 365. Perangkat lunak yang melayani banyak tenant memungkinkan satu aplikasi digunakan berdasarkan persetujuan administrator pelanggan. Dalam kondisi normal, integrasi tersebut mendukung operasional perangkat lunak tanpa mengharuskan pengguna melakukan login berulang. Namun apabila kredensial aplikasi dicuri, hubungan kepercayaan tersebut berpotensi disalahgunakan untuk memasuki sistem pelanggan.
Berdasarkan temuan mengenai aplikasi Cloud Backup, pelaku menguasai material autentikasi aplikasi tertentu. Setelah akses tersebut diperoleh, sistem berbantuan AI melakukan percobaan akses ke infrastruktur Microsoft 365 dengan menggunakan kepercayaan yang telah diberikan. Dalam beberapa tenant yang terdampak, Microsoft mengamati aktivitas lanjutan melalui Microsoft Graph, termasuk pemeriksaan informasi direktori, perubahan kredensial aplikasi, dan percobaan peningkatan privilege. Perubahan tersebut berpotensi menciptakan akses persisten bahkan setelah aplikasi yang terdampak dinonaktifkan. Walaupun autentikasi mencurigakan ditemukan, keberhasilan login tidak otomatis membuktikan pencurian data.
Ratusan Organisasi Menjadi Sasaran Kampanye Storm-0940
Microsoft mengungkap, kampanye Storm-0940 memiliki cakupan internasional. Sejak September 2026, kelompok tersebut menggunakan ARTEX untuk menyasar ratusan organisasi. Sektor yang menjadi sasaran mencakup manufaktur serta teknologi, termasuk organisasi penelitian. Untuk aktivitas password spraying yang teridentifikasi, Microsoft mengamati lebih dari 151 ribu autentikasi gagal pada periode 10 hingga 14 Oktober 2026. Aktivitas otomatis tersebut diarahkan kepada ratusan identitas pada delapan organisasi. Kendati percobaan dilakukan secara masif, Microsoft melaporkan bahwa percobaan tersebut tidak menghasilkan akses berhasil.
Pada rangkaian serangan terhadap pelanggan Cloud Backup, ARTEX digunakan untuk mencoba autentikasi ke lebih dari 2.250 tenant. Jumlah tenant yang ditargetkan memperlihatkan potensi dampak hubungan aplikasi multi-tenant. Namun demikian, percobaan autentikasi bukan bukti seluruh pelanggan dibobol. Ketika masalah keamanan ditemukan pada 14 Oktober, ConnectWise mengambil langkah penanganan awal. Perusahaan kemudian menyampaikan advisory awal tanggal 16 Oktober. Bagian operasional yang terdampak mencakup Cloud Backup, SaaS Security, dan Cloud Management yang terpengaruh oleh tindakan pembatasan operasional.
Panduan Microsoft untuk Mengamankan Aplikasi Cloud
Dalam upaya mengurangi risiko kompromi, Microsoft menyarankan organisasi yang menggunakan integrasi terdampak agar mempertahankan penonaktifan koneksi tertentu. Selain itu, administrator harus mengidentifikasi aplikasi ConnectWise yang terhubung. Pemeriksaan tersebut dianjurkan menggunakan identifier resmi aplikasi, bukan hanya label yang terlihat dalam antarmuka. Langkah tersebut mengurangi risiko kesalahan identifikasi. Dalam panduan mitigasinya, Microsoft menganjurkan penyimpanan log investigasi sebelum menghapus konfigurasi aplikasi. Melalui langkah tersebut, tim keamanan lebih mudah memahami ruang lingkup insiden.
Langkah penting berikutnya, organisasi sebaiknya mengevaluasi log Microsoft Entra, Microsoft 365, dan riwayat komunikasi aplikasi. Pemeriksaan sebaiknya mencakup proses login berbasis aplikasi, penambahan kredensial baru, serta perubahan role administratif. Ketika kompromi berhasil dikonfirmasi, administrator perlu mencabut izin yang tidak diperlukan. Pendekatan izin sesuai kebutuhan menjadi bagian penting strategi pertahanan karena aplikasi tidak perlu memiliki izin berlebihan. Sebagai tindakan tambahan, organisasi dianjurkan menggunakan pemantauan keamanan otomatis agar tim keamanan memiliki waktu respons yang lebih baik.
Pelajaran Penting dari Kampanye Storm-0940 dan Kompromi Rantai Pasok
Temuan mengenai kampanye Storm-0940 memperlihatkan bahwa perkembangan TEKNOLOGI kecerdasan buatan dapat memperbesar risiko tertentu dalam pengelolaan infrastruktur perusahaan. Dengan memanfaatkan agen AI berbasis ARTEX, pelaku mampu mempercepat sejumlah tahap serangan terhadap infrastruktur digital perusahaan. Peristiwa serangan rantai pasok ini juga menunjukkan dampak penyalahgunaan hubungan kepercayaan pihak ketiga. Kendati operasi memiliki cakupan sangat luas, tidak semua percobaan berakhir dengan kompromi. Dengan mempertimbangkan temuan tersebut, organisasi harus memprioritaskan pemeriksaan aplikasi pihak ketiga dan menjaga kesiapan menghadapi serangan otomatis. Dari sudut pandang Anda, apakah pengembangan sistem pertahanan otomatis dapat membantu menghadapi serangan yang semakin cepat? Jangan ragu menyampaikan pemikiran Anda tentang tantangan serangan siber berbasis AI.