Microsoft Rilis Pembaruan Khusus Windows untuk Memblokir Sertifikat eMudhra Bermasalah
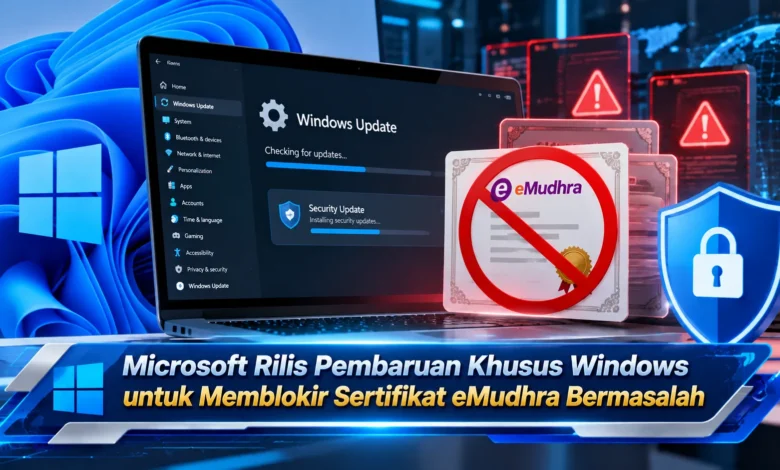
Microsoft merilis pembaruan khusus Windows pada 26 Oktober 2026 untuk memperkuat perlindungan terhadap sertifikat digital yang berkaitan dengan masalah keamanan eMudhra. Pembaruan di luar jadwal rutin atau out-of-band ini ditujukan terutama bagi perangkat yang tidak menerima perubahan daftar sertifikat tepercaya secara otomatis. Langkah tersebut menyusul temuan delapan kunci privat otoritas sertifikat perantara eMudhra yang berpotensi disalahgunakan untuk membuat sertifikat palsu. Dalam dunia TEKNOLOGI keamanan siber, kejadian ini menjadi perhatian karena sertifikat digital berperan penting dalam memverifikasi identitas situs web, melindungi komunikasi terenkripsi, dan memastikan perangkat lunak berasal dari penerbit yang dipercaya.
Microsoft Mengeluarkan Pembaruan Darurat untuk Keamanan Sertifikat Windows
Perilisan pembaruan khusus Windows menjadi langkah penting dari Microsoft dalam menangani masalah sertifikat digital. Pembaruan tersebut berfokus pada daftar sertifikat yang dipercaya Windows. Langkah ini merupakan respons terhadap risiko keamanan dalam hierarki sertifikat eMudhra. Sebagai penyedia sistem operasi, Microsoft menyediakan sistem untuk memperbarui daftar otoritas sertifikat. Ketika suatu sertifikat dianggap bermasalah, status sertifikat dapat diubah agar sistem tidak lagi mempercayai sertifikat terdampak secara otomatis.
Microsoft sebelumnya telah mengambil pembaruan daftar sertifikat yang tidak boleh dipercaya. Pada 20 Oktober 2026, perusahaan memperbarui Windows Disallowed Certificate Trust List untuk menambahkan otoritas sertifikat terkait ke daftar yang tidak dipercaya. Dalam pengembangan respons keamanan, pada 26 Oktober 2026 Microsoft merilis pembaruan tambahan yang menghapus tujuh sertifikat dari daftar kepercayaan Windows. Ketujuh sertifikat tersebut terdiri atas enam sertifikat akar eMudhra G3 dan satu sertifikat cross-sign AAA Certificate Services. Pembaruan ini memiliki cakupan berbeda dibandingkan tindakan awal terhadap otoritas sertifikat perantara.
Masalah Sertifikat eMudhra Berpotensi Mengancam Identitas Digital
Insiden sertifikat digital tersebut berkaitan dengan delapan kunci privat milik otoritas sertifikat perantara eMudhra yang diketahui memiliki nilai sangat lemah. Kunci privat tersebut menjadi bagian dari proses penerbitan sertifikat digital. Dalam kelompok kunci yang teridentifikasi, enam digunakan untuk penerbitan sertifikat koneksi aman, sedangkan dua lainnya digunakan pada sistem code signing. Kelemahan tersebut menimbulkan risiko bahwa pihak tidak berwenang mengetahui informasi rahasia penandatanganan. Ketika digunakan untuk tindakan berbahaya, kelemahan itu dapat mendukung pemalsuan identitas layanan digital.
Dalam keamanan internet, sertifikat digital berfungsi untuk mendukung pemeriksaan identitas situs web dan membangun koneksi terenkripsi. Ketika otoritas sertifikat mengalami masalah, validitas identitas digital perlu dievaluasi. Untuk menggambarkan potensi ancamannya, penyerang berpotensi menerbitkan sertifikat yang terlihat berasal dari otoritas yang dipercaya. Dokumen digital yang dipalsukan mungkin digunakan untuk memfasilitasi penipuan koneksi. Namun demikian, risiko teknis tidak berarti setiap pengguna sudah menjadi korban. Oleh karena itu, penanganan keamanan harus dilakukan tanpa menyimpulkan adanya penyalahgunaan yang belum terbukti.
Cara Windows Menentukan Kepercayaan terhadap Sertifikat Digital
Agar perbedaan tindakan perlindungan lebih jelas, penting mengenali hubungan antara sertifikat akar dan sertifikat perantara. Sertifikat akar menjadi salah satu dasar rantai kepercayaan. Sebagai bagian dari struktur tersebut, sertifikat intermediate menghubungkan otoritas akar dengan sertifikat turunan. Apabila perangkat memeriksa sertifikat server, sistem menelusuri jalur kepercayaan sertifikat menuju otoritas yang dipercaya. Ketika rantai validasi tidak memenuhi persyaratan, proses autentikasi mungkin ditolak. Melalui pemeriksaan berlapis ini, Windows membantu menentukan kelayakan sertifikat.
Perubahan yang dilakukan Microsoft melibatkan dua tingkat pengendalian. Sebagai tindakan pertama, Microsoft menghentikan kepercayaan terhadap delapan CA perantara yang bermasalah. Sebagai perlindungan tambahan, perusahaan menghapus tujuh sertifikat tingkat lebih tinggi dari daftar tepercaya Windows. Langkah keamanan tersebut tidak boleh dianggap identik. Pencabutan kepercayaan terhadap CA terdampak berfokus pada kunci yang diketahui bermasalah. Sementara itu, penghapusan sertifikat akar dapat memengaruhi sertifikat lain dalam hierarki terkait. Dengan mempertimbangkan perbedaan tersebut, administrator harus mengevaluasi layanan yang bergantung pada hierarki terdampak sebelum menentukan tindakan kompatibilitas.
Cara Pembaruan Out-of-Band Melindungi Windows dari Sertifikat Bermasalah
Paket Windows di luar jadwal rutin dirancang untuk membantu komputer dengan akses pembaruan kepercayaan terbatas. Lingkungan yang menjadi sasaran meliputi sistem tanpa koneksi internet serta perangkat dengan kebijakan trust list otomatis yang dibatasi. Untuk Windows 11 versi 24H2, 25H2, dan 26H2, Microsoft menyediakan KB5134133. Sebagai paket terpisah, Windows 11 versi 26H1 menggunakan KB5134134, sedangkan Windows 11 versi 23H2 memiliki paket KB5134130. Pada perangkat Windows 10 tertentu, Microsoft menyediakan KB berbeda menurut edisi. Variasi paket ini mengharuskan administrator memilih paket yang tepat agar sistem memperoleh paket yang kompatibel.
Pada infrastruktur teknologi organisasi, pemasangan pembaruan memungkinkan penggunaan Microsoft Update Catalog dan mekanisme distribusi pembaruan yang sesuai. Pengelola jaringan perlu memeriksa edisi sistem operasi pada setiap perangkat sebelum menjalankan distribusi. Sebagai contoh, KB5134133 disediakan sebagai paket cumulative update, sehingga kondisi servicing stack harus sesuai. Perusahaan turut menerbitkan pembaruan untuk Windows Server dan sejumlah edisi Windows 10 Enterprise LTSC. Namun demikian, tidak semua perangkat membutuhkan pemasangan manual. Karena itu, administrator perlu memeriksa status pembaruan sebelum bertindak.
Perubahan Trust List Windows Meluas ke Ekosistem Browser Microsoft
Selain Windows, Microsoft juga menerapkan perlindungan khusus untuk Microsoft Edge dan WebView2. Pengembang platform browser ini memperbarui CRLSet untuk mencegah validasi sertifikat TLS yang diterbitkan CA bermasalah. Pembaruan tersebut menggunakan mekanisme pembaruan internal browser sehingga pemasangan manual browser tidak selalu diperlukan. Sebagai lanjutan pengendalian kepercayaan, Microsoft menjadwalkan penghapusan tujuh sertifikat terkait dari daftar kepercayaan Edge pada 27 Oktober 2026. Pembaruan tambahan tersebut bertujuan menyelaraskan perlindungan Edge dengan kebijakan sertifikat terbaru.
Pembaruan daftar kepercayaan dapat memengaruhi sejumlah aplikasi dan layanan. Jika aplikasi bergantung pada rantai kepercayaan yang mencakup root yang dihapus, validasi koneksi dapat gagal. Dampak kompatibilitas ini tidak otomatis menunjukkan gangguan perangkat keras, melainkan mungkin merupakan akibat perlindungan sertifikat terbaru. Sebagai langkah penanganan, administrator dapat memeriksa rantai kepercayaan yang digunakan kemudian mengganti sertifikat yang terdampak. Microsoft juga mengingatkan bahwa penambahan kepercayaan lokal harus dinilai risikonya. Oleh sebab itu, keamanan harus menjadi prioritas.
Microsoft Memperkuat Keamanan Sertifikat Digital melalui Update Khusus
Secara keseluruhan, penerbitan pembaruan khusus Windows menunjukkan respons terhadap ancaman keamanan digital dalam memperkuat perlindungan komunikasi terenkripsi. Temuan delapan kunci privat perantara mendorong Microsoft melakukan pemblokiran sertifikat terdampak. Penghapusan tujuh sertifikat dari trust list memberikan pengendalian lebih luas terutama bagi sistem dengan akses layanan CTL terbatas. Melalui distribusi paket yang sesuai, perangkat yang memenuhi syarat dapat memperoleh daftar kepercayaan terbaru.
Seiring meningkatnya kebutuhan perlindungan digital, sertifikat digital mempunyai peranan besar. Kejadian eMudhra menggambarkan pentingnya keamanan komunikasi memerlukan pengelolaan kunci yang benar. Bagi pengguna Windows, memastikan status sertifikat selalu diperbarui dapat membantu mengurangi risiko. Sebagai bagian dari perlindungan berkelanjutan, organisasi perlu mengidentifikasi ketergantungan sertifikat agar perubahan sertifikat tidak mengganggu operasi penting. Menurut Anda, apakah pembaruan sertifikat otomatis perlu menjadi prioritas lebih besar dalam pengelolaan komputer perusahaan? Anda dapat membagikan pengalaman dan pemikiran mengenai tantangan keamanan komputer dalam aktivitas sehari-hari.