Era Agent Governance Runtime Dimulai, Pengawasan AI Beralih dari Kebijakan ke Eksekusi Langsung
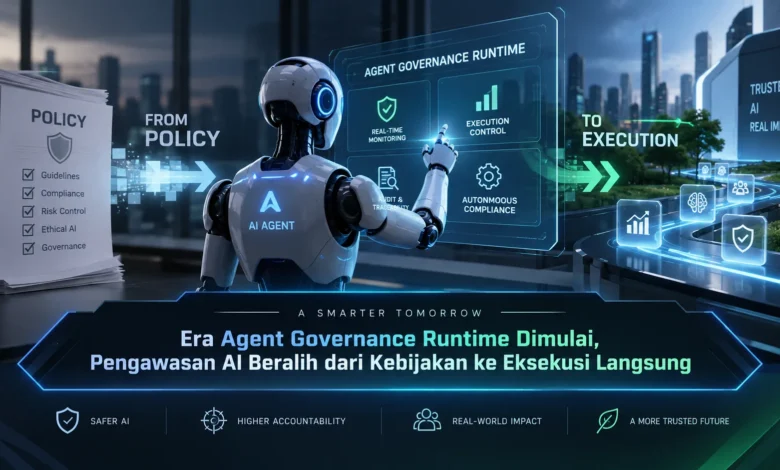
Perkembangan AI agent membawa perubahan besar pada cara sistem kecerdasan buatan digunakan dalam lingkungan digital. AI kini tidak hanya menghasilkan jawaban, tetapi juga dapat memilih tool, mengakses data, merencanakan langkah, dan menjalankan tindakan secara lebih mandiri. Kondisi tersebut membuat pengawasan berbasis kebijakan saja mulai perlu dilengkapi dengan kontrol yang aktif selama proses berlangsung. Agent Governance Runtime hadir sebagai pendekatan penting dalam perkembangan TEKNOLOGI karena pengawasan dapat dilakukan tepat ketika agent mencoba menjalankan suatu tindakan.
Pengawasan AI Bergerak Menuju Kontrol Saat Eksekusi
Agent Governance Runtime menghadirkan mekanisme kontrol yang tetap aktif selama agent melakukan pekerjaannya. Apabila kontrol tradisional lebih banyak berfokus pada konfigurasi sebelum eksekusi, governance saat eksekusi membuat setiap aktivitas dapat dievaluasi berdasarkan kondisi aktual.
Pendekatan ini semakin relevan ketika agent memperoleh kemampuan menyelesaikan banyak langkah secara mandiri. AI dapat mengambil informasi, menentukan fungsi yang digunakan, lalu melanjutkan pekerjaan berdasarkan hasil sebelumnya. Dalam arsitektur agentic, pengawasan langsung membantu menjaga aktivitas tetap sesuai tujuan.
Aturan Governance Bergerak dari Dokumen Menuju Eksekusi
Kebijakan tetap menjadi fondasi penting dalam pengelolaan AI. Namun, kebijakan yang hanya tersimpan sebagai konfigurasi belum tentu cukup menghadapi setiap situasi runtime. Karena itu, kebijakan perlu diterjemahkan menjadi kontrol yang benar benar dapat diterapkan.
Policy enforcement dapat memeriksa aktivitas agent berdasarkan kondisi aktual. Konteks identitas, resource yang dituju, tool yang digunakan, serta dampak tindakan dapat dipertimbangkan sebelum suatu operasi diizinkan. Pendekatan tersebut membuat pengawasan TEKNOLOGI agentic menjadi lebih dekat dengan proses eksekusi.
Hak Akses AI Perlu Mengikuti Konteks Tugas
Permission menjadi salah satu area yang membutuhkan perhatian ketika AI memperoleh kemampuan menjalankan tindakan. Memberikan seluruh akses sejak awal dapat menciptakan privilege yang terlalu luas. Karena itu, hak akses minimum dapat digunakan sebagai fondasi keamanan agent.
Governance runtime dapat mengevaluasi permission setiap kali agent membutuhkan resource tertentu. Jika agent hanya perlu membaca informasi, maka permission untuk mengubah atau menghapus data dapat tetap ditutup. Ketika tugas memasuki tahap yang memerlukan akses tambahan, permission tambahan dapat diberikan setelah memenuhi kondisi yang ditentukan.
Tool Control Menjadi Gerbang Utama Eksekusi AI Agent
Tool access membuat agent dapat bergerak dari sekadar memberikan informasi menuju menjalankan tindakan. AI dapat menggunakan fungsi seperti pencarian data, pengelolaan dokumen, komunikasi, serta layanan eksternal. Namun, tidak seluruh fungsi memiliki dampak yang sama.
Governance runtime dapat berfungsi sebagai gerbang sebelum tool benar benar dieksekusi. Tool dengan risiko rendah dapat diizinkan secara otomatis, sedangkan fungsi dengan dampak tinggi dapat memperoleh pemeriksaan lebih ketat. Dengan kontrol tersebut, agent dapat bekerja secara fleksibel tetapi tetap berada dalam ruang yang ditentukan.
Manusia Tetap Memegang Kendali pada Operasi Kritis
Setiap operasi agent dapat memiliki tingkat risiko yang berbeda. Operasi sederhana dapat diberikan otonomi lebih besar, sementara keputusan sensitif dapat membutuhkan konfirmasi manusia.
Pada implementasi tertentu, agent dapat membaca laporan secara otomatis tetapi harus meminta izin sebelum menghapus data. Strategi berbasis risiko seperti ini dapat menjaga keseimbangan antara kecepatan dan keamanan. Pada implementasi TEKNOLOGI agentic, human approval dapat menjadi lapisan pengaman terakhir untuk tindakan penting.
Audit Trail Membantu Melacak Setiap Tindakan Agent
Governance saat eksekusi tidak berhenti pada keputusan allow atau deny. Sistem dapat menyimpan rekaman mengenai tool, resource, permission, serta hasil tindakan. Audit trail tersebut membantu administrator meninjau keputusan yang pernah dilakukan AI.
Pemantauan runtime dapat memberikan sinyal ketika aktivitas AI mulai menyimpang. Jika sebuah agent menjalankan rangkaian operasi yang berbeda dari pola sebelumnya, aktivitas tersebut dapat ditandai untuk evaluasi. Kemampuan tersebut membuat pengawasan AI menjadi lebih transparan.
Pengawasan Langsung Membentuk AI yang Lebih Terkendali
Ketika kemampuan otonomi agent meningkat kebutuhan terhadap pengawasan runtime juga ikut bertambah. Sistem agentic dapat melakukan banyak langkah sebelum mencapai hasil akhir. Pada kondisi seperti ini, pengawasan perlu mengikuti setiap tahap penting.
Integrasi policy engine, least privilege, tool control, human approval, logging, dan observability dapat menciptakan lapisan pengawasan yang mengikuti tindakan agent. Dalam masa depan TEKNOLOGI AI, kontrol langsung dapat menentukan seberapa luas AI dapat digunakan secara aman dan bertanggung jawab.
Penutup
Era Agent Governance Runtime menunjukkan perubahan dari pengawasan yang hanya berpusat pada kebijakan menuju kontrol yang aktif ketika AI menjalankan tindakan. Dengan policy enforcement, permission dinamis, least privilege, kontrol tool, human approval, dan observability, pengembang dapat membangun agent yang lebih mandiri tetapi tetap memiliki mekanisme pengawasan. Dalam perkembangan TEKNOLOGI berikutnya, pengawasan runtime dapat menjadi fondasi penggunaan agent dalam skala lebih besar. Anda dapat ikut berdiskusi mengenai masa depan governance untuk AI otonom agar diskusi tentang keseimbangan antara otonomi dan pengawasan semakin bermanfaat.