Mengatasi Koneksi VPN yang Sering Terputus dengan Memeriksa Konfigurasi Split Tunnel
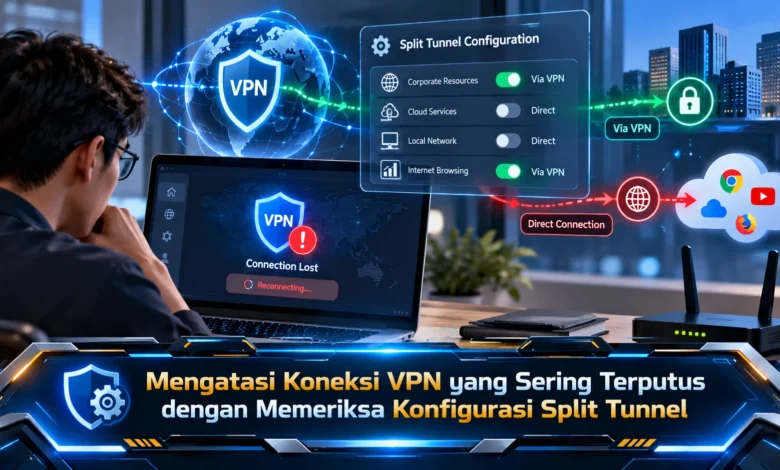
Koneksi VPN yang sering terputus dapat mengganggu rapat daring, akses dokumen perusahaan, hingga penggunaan aplikasi berbasis cloud. Salah satu penyebab yang perlu diperiksa adalah konfigurasi split tunnel, yaitu pengaturan yang menentukan lalu lintas internet mana yang melewati VPN dan mana yang menggunakan koneksi langsung. Jika aturan tersebut tidak sesuai, pengguna dapat mengalami gangguan akses, kegagalan resolusi DNS, atau koneksi yang berulang kali tersambung kembali. Memahami pengaturan ini menjadi bagian penting dari TEKNOLOGI keamanan jaringan modern. Melalui pemeriksaan yang tepat, pengguna dan administrator dapat menemukan sumber masalah tanpa harus mengubah seluruh konfigurasi VPN.
Memahami Penyebab Koneksi VPN Sering Terputus
Koneksi VPN yang tidak stabil tidak selalu berasal dari satu sumber. Kondisi jaringan yang digunakan menjadi salah satu faktor penting. Ketika jaringan Wi-Fi sering kehilangan sinyal, VPN mungkin perlu membangun ulang koneksi. Faktor lainnya mencakup, gangguan dapat muncul akibat pengaturan firewall. Aplikasi klien jaringan privat juga memerlukan konfigurasi yang kompatibel. Dengan mempertimbangkan kondisi tersebut, diagnosis harus mengikuti gejala yang benar-benar terjadi.
Kekeliruan yang sering terjadi ketika menangani VPN adalah mengubah konfigurasi tanpa mencatat kondisi awal. Tindakan tersebut berpotensi menimbulkan masalah tambahan. Dalam penggunaan sehari-hari, pengguna berpotensi menghadapi gangguan hanya saat menggunakan layanan internal. Karakteristik masalah yang berbeda dapat mempersempit kemungkinan penyebab. Jika gangguan terjadi pada semua aplikasi, pemeriksaan sebaiknya dimulai dari koneksi utama. Sementara itu, pengaturan split tunnel mungkin berkaitan dengan jalur trafik yang digunakan.
Cara Kerja Split Tunnel pada Koneksi VPN
Split tunneling merupakan pendekatan routing yang memisahkan koneksi sesuai kebijakan. Ketika semua trafik diarahkan melalui VPN, sebagian besar atau seluruh lalu lintas dikirimkan melalui tunnel sesuai kebijakan. Sementara itu, split tunnel membagi koneksi antara tunnel dan jaringan biasa. Dalam penerapan perusahaan, akses menuju aplikasi internal mungkin diwajibkan melewati jaringan perusahaan, sedangkan layanan internet umum dapat mengikuti jalur koneksi langsung jika kebijakan mengizinkan. Pembagian tersebut membantu mengelola trafik sesuai kebutuhan.
Pada pengaturan perangkat jaringan, terdapat beragam metode memilih trafik yang diarahkan. Kebijakan jaringan dapat memanfaatkan alamat IP, subnet, hostname, atau aplikasi, sesuai fitur perangkat lunak yang digunakan. Aturan yang menggunakan subnet bergantung pada kecocokan alamat tujuan. Sementara itu, kebijakan berbasis hostname menggunakan nama domain sebagai acuan. Ketika kebijakan saling bertentangan, trafik mungkin gagal mencapai layanan tujuan. Dengan pertimbangan tersebut, pemahaman tentang split tunnel membantu mencegah kesalahan konfigurasi.
Memeriksa Aturan Include dan Exclude pada Split Tunnel
Ketika menggunakan klien yang mendukung split tunnel, tersedia pilihan memasukkan serta mengecualikan trafik. Konfigurasi yang memasukkan tujuan tertentu mengarahkan tujuan terdaftar menuju VPN. Sementara itu, mode Exclude memungkinkan tujuan tertentu melewati jaringan langsung. Pengelola jaringan sebaiknya meninjau daftar tujuan berdasarkan fungsi aplikasi. Dalam situasi praktis, alamat server internal yang keliru dimasukkan ke jalur langsung berpotensi gagal terhubung. Dengan meninjau daftar tersebut, administrator dapat mengenali kesalahan routing.
Dalam proses audit split tunnel, penting untuk meninjau konflik antara subnet dan alamat tujuan. Dalam konfigurasi yang kompleks, perusahaan mungkin menggunakan rentang IP yang sama dengan jaringan rumah karyawan. Ketika dua jaringan menggunakan rentang yang bertumpang tindih, sistem operasi dapat memilih jalur yang tidak diharapkan. Sebagai langkah diagnosis, administrator perlu membandingkan subnet lokal dengan jaringan VPN. Meski penyesuaian mungkin diperlukan, perubahan perlu mengikuti prosedur pengelolaan jaringan organisasi. Pemeriksaan yang dilakukan secara sistematis memperkuat kestabilan akses jaringan.
Cara Menelusuri Gangguan Resolusi Hostname pada VPN
Ketika konfigurasi pemisahan trafik telah ditinjau, langkah berikutnya adalah memeriksa penerjemahan nama domain serta jalur koneksi. DNS atau Domain Name System berfungsi menerjemahkan nama domain menjadi alamat IP. Dalam lingkungan VPN perusahaan, beberapa hostname memerlukan server DNS internal untuk memperoleh alamat yang benar. Apabila permintaan DNS menggunakan server yang tidak sesuai, aplikasi mungkin tidak dapat mengakses layanan tertentu. Untuk memeriksanya, administrator dapat membandingkan hasil resolusi melalui utilitas jaringan. Informasi yang diperoleh sebaiknya diperiksa berdasarkan alamat yang diharapkan.
Selain melakukan pemeriksaan DNS, pengguna sebaiknya memeriksa jalur pengiriman paket. Pada Windows, perintah `route print` berguna untuk melihat daftar jalur jaringan. Untuk perangkat berbasis Linux, perintah `ip route` membantu mengidentifikasi gateway dan subnet. Pada macOS, pengguna dapat menggunakan `netstat -rn` untuk memeriksa rute. Pastikan untuk memeriksa gateway, prioritas rute, serta antarmuka jaringan. Ketika rute yang digunakan tampak keliru, catat informasi sebelum melakukan perubahan. Hindari menghapus rute secara sembarangan, terutama ketika menggunakan komputer yang dikelola organisasi.
Tips Mengoptimalkan VPN tanpa Mengabaikan Keamanan Jaringan
Apabila pemeriksaan menunjukkan adanya masalah konfigurasi, perbaikan harus disesuaikan dengan penyebab yang ditemukan. Langkah awal yang dapat dipertimbangkan adalah meninjau versi aplikasi beserta catatan perbaikannya. Penggunaan klien VPN terbaru yang disetujui dapat mengatasi bug konektivitas tertentu. Dalam situasi tertentu, gangguan putus sambung berpotensi disebabkan oleh masalah pada mekanisme routing klien. Namun demikian, hasil perbaikan perlu divalidasi setelah instalasi. Karena alasan tersebut, pengguna sebaiknya menguji kembali koneksi setelah memperbarui aplikasi.
Untuk mencegah gangguan berulang, organisasi dianjurkan menyusun daftar kebijakan routing yang digunakan. Informasi konfigurasi yang tersimpan membantu administrator memahami perubahan. Di samping pengelolaan dokumentasi, lakukan pemeriksaan kebijakan dalam lingkungan pengujian terlebih dahulu. Pengujian tersebut berpotensi mendeteksi konflik sebelum memengaruhi banyak pengguna. Dalam pengaturan keamanan, hindari mengecualikan trafik sensitif hanya untuk mempercepat koneksi. Apabila koneksi masih belum stabil, administrator sebaiknya melakukan investigasi lanjutan berdasarkan catatan teknis.
Langkah Penting Menjaga Keamanan dan Stabilitas VPN
Mengatasi koneksi VPN yang sering terputus perlu dilakukan berdasarkan gejala yang teridentifikasi. Konfigurasi split tunnel dapat memengaruhi akses menuju sumber daya tertentu. Melalui pemeriksaan aturan Include dan Exclude, pengguna mempunyai dasar untuk memahami gangguan akses. Selain itu, evaluasi DNS, tabel routing, dan versi klien VPN dapat mengurangi risiko perubahan konfigurasi yang keliru. Berkat proses troubleshooting yang konsisten, kestabilan jaringan dapat ditingkatkan sesuai kondisi perangkat.
Seiring meningkatnya penggunaan akses kerja jarak jauh, pengelolaan VPN menjadi bagian penting dari operasional sistem informasi. Split tunneling yang dirancang dengan tepat dapat memberikan fleksibilitas koneksi. Namun demikian, keamanan perlu dijaga melalui kebijakan yang konsisten. Menurut Anda, apakah masalah split tunnel pernah menyebabkan koneksi tidak stabil? Sampaikan pendapat Anda tentang langkah pemeriksaan jaringan yang paling membantu.