Batasi Akses Agen AI ke Folder Proyek agar File Penting Terlindungi
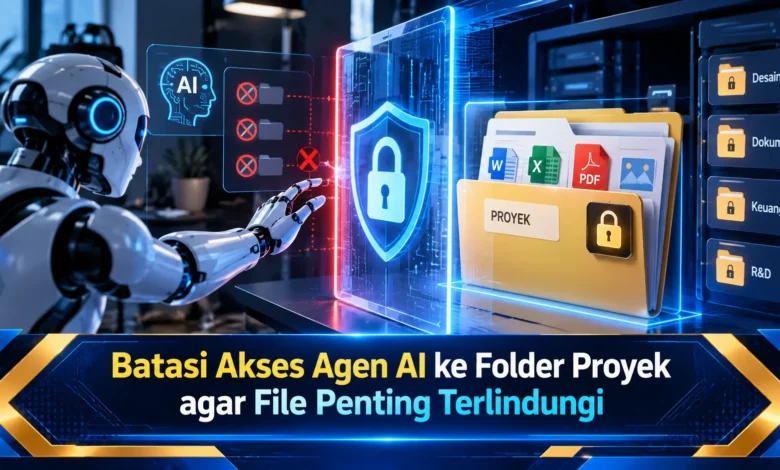
Penggunaan agen kecerdasan buatan untuk membantu pekerjaan semakin populer karena mampu membaca dokumen, mengolah data, dan menjalankan berbagai tugas secara otomatis. Namun, kemudahan tersebut juga menghadirkan risiko keamanan ketika agen AI memperoleh akses terlalu luas terhadap file komputer. Dokumen pribadi, kredensial aplikasi, hingga berkas penting perusahaan dapat ikut terbaca atau berubah apabila izin tidak diatur dengan benar. Oleh karena itu, pembatasan akses agen AI ke folder proyek menjadi langkah penting dalam penerapan teknologi yang aman. Dengan menggabungkan prinsip least privilege, pengaturan izin sistem, dan lingkungan kerja terisolasi, pengguna dapat memanfaatkan otomatisasi tanpa memberikan kendali berlebihan terhadap seluruh penyimpanan perangkat.
Risiko Keamanan Ketika Agen AI Memiliki Izin Terlalu Luas
Pertumbuhan TEKNOLOGI kecerdasan buatan menghadirkan beragam peluang otomatisasi dalam menjalankan pekerjaan sehari-hari. Agen AI modern tidak hanya dapat merespons pertanyaan, tetapi juga mampu mengerjakan tugas yang melibatkan akses langsung terhadap file komputer. Untuk memberikan gambaran, agen AI dapat menganalisis dokumen proyek, memperbarui kode program, atau menghasilkan laporan berdasarkan data yang tersedia. Meskipun demikian, kemampuan tersebut membawa risiko apabila sistem mendapatkan izin mengakses seluruh direktori pengguna. Ketika pengendalian akses diabaikan, dokumen yang tidak berkaitan dengan pekerjaan berpotensi ikut terbaca. Oleh sebab itu, pembatasan akses merupakan bagian penting dari keamanan penggunaan AI.
Bagian dari risiko terbesar adalah kemungkinan agen AI mengakses informasi yang tidak berkaitan dengan pekerjaan. Pada komputer pribadi, berbagai folder dapat berisi dokumen rahasia, informasi keuangan, kredensial aplikasi, dan data pelanggan. Ketika asisten berbasis AI mendapatkan izin membaca direktori yang terlalu luas, informasi tersebut mungkin terproses tanpa kebutuhan. Tidak hanya persoalan kerahasiaan, izin menulis yang tidak dibatasi juga dapat menyebabkan perubahan atau penghapusan file yang tidak diinginkan. Permasalahan demikian memperlihatkan bahwa keamanan agen AI tidak cukup hanya ditentukan oleh kualitas model. Kebijakan pengelolaan file juga memainkan peranan penting dalam mengamankan data.



Strategi Keamanan Agen AI melalui Pembatasan Izin Folder
Bagian dari pendekatan keamanan paling penting adalah prinsip least privilege. Prinsip tersebut mengharuskan pemberian izin hanya sebesar yang benar-benar diperlukan. Pada lingkungan kerja berbasis kecerdasan buatan, prinsip ini berarti pengguna mengendalikan akses agen pada folder atau file yang berkaitan langsung dengan pekerjaan. Untuk memberikan gambaran, agen AI yang ditugaskan untuk memperbaiki kode aplikasi cukup memiliki akses terhadap direktori proyek yang diperlukan. Direktori keuangan yang tidak berkaitan dengan pekerjaan perlu terus berada di luar jangkauan agen. Melalui pengaturan ini, risiko penyalahgunaan atau kesalahan pemrosesan dapat dikurangi tanpa meniadakan manfaat otomatisasi.
Tidak hanya menentukan lokasi folder, pengguna juga sebaiknya mengatur izin membaca dan menulis. Hak akses read-only membantu agen AI melihat isi file tanpa mengubah dokumen asli. Sebaliknya, akses tulis memungkinkan kewenangan untuk membuat file pada lokasi yang diizinkan. Untuk tugas analisis, izin baca sering lebih sesuai. Akan tetapi, pekerjaan seperti pengembangan aplikasi atau pembuatan laporan mungkin membutuhkan akses tulis pada direktori keluaran tertentu. Pada situasi demikian, pengguna dapat menyiapkan folder khusus agar hasil pekerjaan tidak mengubah secara langsung dokumen penting. Pengaturan tersebut memudahkan proses pengawasan serta mengurangi risiko kerusakan data.
Panduan Memisahkan Data Proyek dari Dokumen Pribadi
Persiapan mendasar yang dapat diterapkan pengguna adalah menyiapkan folder kerja khusus untuk agen AI. Folder tersebut digunakan sebagai ruang yang menyimpan dokumen dan sumber daya yang diperlukan selama proses otomatisasi. Sebagai contoh, pengguna dapat mengatur direktori bernama AI-Workspace atau Project-AI yang memuat salinan file pekerjaan. Melalui pemisahan ini, agen AI tidak perlu diberikan akses terhadap seluruh folder Documents atau direktori utama pengguna. Tidak kalah penting, pemindahan file sebaiknya dilakukan secara selektif agar informasi yang tidak berkaitan dengan tugas tetap berada di luar lingkungan kerja. Pendekatan ini mendukung pengelolaan proyek sekaligus memperjelas ruang lingkup pekerjaan agen.
Begitu lingkungan kerja disiapkan, pengguna sebaiknya memeriksa bahwa aplikasi agen AI benar-benar dikendalikan untuk menggunakan lokasi tersebut. Pengaturan direktori kerja saja tidak selalu menjamin bahwa agen tidak dapat mengakses direktori lain. Hal tersebut ditentukan oleh izin sistem operasi, identitas pengguna yang menjalankan aplikasi, dan mekanisme isolasi yang diterapkan. Karena itu, pembatasan sebaiknya dilakukan melalui kontrol akses yang benar, bukan hanya melalui instruksi teks kepada agen. Pengguna juga dapat memvalidasi apakah aplikasi mampu membaca file di luar folder yang telah disetujui. Ketika pengujian menunjukkan izin berlebihan, konfigurasi keamanan harus disesuaikan sebelum agen dijalankan untuk menangani data sensitif.
Perlindungan File melalui Lingkungan Eksekusi Terisolasi
Selain pengaturan izin folder, pengguna dapat memanfaatkan lingkungan terisolasi atau sandbox ketika mengoperasikan agen AI. Lingkungan eksekusi terisolasi digunakan untuk membatasi aktivitas perangkat lunak dari sistem utama. Dalam konteks agen AI, mekanisme tersebut membantu pengguna mengatur sumber daya yang dapat dijangkau oleh aplikasi. Untuk memberikan gambaran, agen AI dapat dijalankan di dalam kontainer yang hanya mendapatkan akses ke folder proyek tertentu. Dokumen pribadi yang tidak dipasang atau diizinkan ke lingkungan tersebut dapat tetap berada di luar ruang kerja agen. Namun demikian, tingkat keamanan sandbox tetap bergantung pada konfigurasi, jenis isolasi, dan kerentanan perangkat lunak.
Lingkungan berbasis kontainer seperti Docker berpotensi membantu untuk menyiapkan ruang kerja agen AI yang lebih terpisah. Dalam penerapannya, pengelola dapat memilih direktori yang dipasang sebagai volume atau bind mount. Ketika agen hanya memerlukan data untuk dianalisis, folder tersebut dapat dipasang dengan izin baca saja. Di sisi lain, apabila pekerjaan mengharuskan perubahan file, akses tulis dapat diberikan secara khusus pada direktori keluaran. Selain pengaturan file, pengguna juga sebaiknya mengatur akses jaringan, hak administrator, dan kredensial yang tersedia di dalam kontainer. Penerapan sandbox tidak dengan sendirinya menghasilkan keamanan menyeluruh. Karena itu, konfigurasi harus diperiksa sebelum diandalkan pada lingkungan produksi.
Mencegah Prompt Injection dan Penyalahgunaan Akses File
Di antara risiko keamanan utama dalam penggunaan agen AI adalah serangan prompt injection. Metode manipulasi ini berlangsung saat konten yang dibaca agen mengandung instruksi berbahaya yang mencoba memengaruhi perilaku sistem. Sebagai contoh, dokumen proyek, halaman web, atau hasil pencarian dapat menyisipkan perintah yang meminta agen mengabaikan batasan tugas sebenarnya. Ketika agen memperlakukan konten eksternal tersebut sebagai instruksi yang sah, risiko tindakan tidak diinginkan dapat menjadi lebih besar. Konsekuensinya dapat meliputi pembacaan informasi di luar kebutuhan, perubahan dokumen, atau penggunaan alat secara tidak tepat. Oleh karena itu, pembatasan izin pada tingkat sistem termasuk perlindungan penting ketika model AI memproses konten yang tidak sepenuhnya terpercaya.
Dalam membatasi risiko prompt injection, pengguna sebaiknya membedakan instruksi utama dengan data yang dibaca oleh agen. Dokumen eksternal sebaiknya dikategorikan sebagai sumber informasi, bukan sebagai pihak yang berwenang tindakan agen. Selain itu, tindakan berisiko seperti mengubah secara permanen dokumen penting dapat diatur untuk memerlukan persetujuan manusia. Langkah pengendalian tersebut berpotensi mengurangi kemungkinan agen mengeksekusi tindakan yang tidak sesuai tujuan. Pengelola sistem juga menerapkan pencatatan aktivitas untuk melacak file yang diakses dan perubahan yang dilakukan. Melalui perpaduan kontrol akses, validasi, dan persetujuan manusia, risiko keamanan dapat ditekan secara lebih menyeluruh.
Strategi Pengendalian Izin Agen AI dalam Lingkungan Kerja Digital
Penerapan agen AI menghadirkan berbagai manfaat dalam mengotomatisasi pekerjaan digital, tetapi juga memerlukan pengaturan keamanan yang tepat. Dengan menerapkan prinsip least privilege, pemisahan folder proyek, serta lingkungan sandbox, pengguna dapat mengendalikan sumber daya yang boleh diakses oleh sistem otomatis. Tidak kalah penting, perlindungan terhadap prompt injection dan penggunaan persetujuan manusia memungkinkan pengawasan terhadap tindakan yang sensitif. Namun demikian, tidak satu pun metode secara otomatis memberikan keamanan sempurna tanpa konfigurasi dan evaluasi yang teratur. Di tengah kemajuan TEKNOLOGI kecerdasan buatan, pengendalian akses berpotensi berkembang sebagai bagian penting dari penggunaan AI yang bertanggung jawab. Apa pendapat Anda, apakah pembatasan akses folder perlu dijadikan standar keamanan ketika menggunakan agen AI? Sampaikan pandangan Anda mengenai perlindungan file digital.