Secure Autonomous Agent Runtime Ubah Standar Keamanan AI, Eksekusi Agen Kini Bisa Diisolasi Sejak Awal
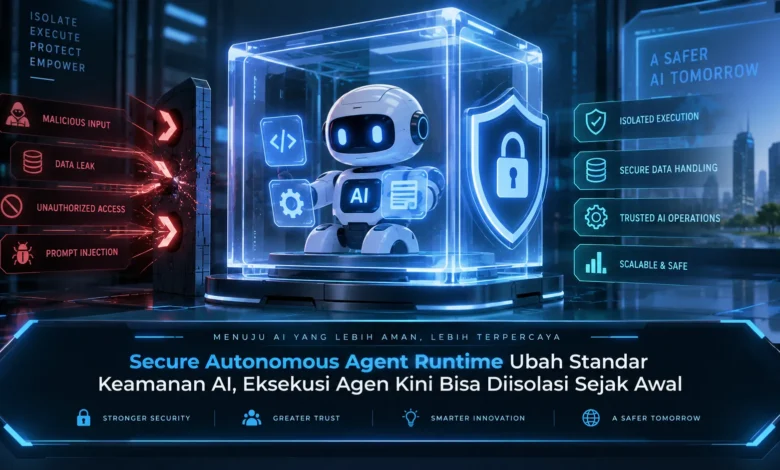
Perkembangan agen AI yang semakin mandiri membuat keamanan tidak lagi cukup diterapkan hanya pada model atau aplikasi. Ketika agen mampu membaca file, memanggil tool, menggunakan API, menjalankan kode, dan menyelesaikan tugas bertahap secara otomatis, lingkungan eksekusinya juga harus dilindungi sejak awal. Secure Autonomous Agent Runtime menawarkan pendekatan yang lebih terkontrol melalui sandbox, pembatasan hak akses, isolasi proses, dan pemantauan aktivitas. Arah baru ini memperlihatkan bagaimana TEKNOLOGI AI mulai menempatkan keamanan runtime sebagai bagian penting dari fondasi sistem agentic modern.
Secure Runtime Membawa Standar Baru Keamanan Agen AI
Secure Autonomous Agent Runtime berfungsi mengendalikan aktivitas agen ketika bekerja. Tidak seperti chatbot yang hanya memberikan jawaban, agen otonom dapat menggunakan tool eksternal, membaca serta mengubah file, hingga menjalankan rangkaian tindakan secara otomatis.
Kemampuan tersebut membuat lingkungan runtime menjadi bagian penting dari keamanan. Jika agen memperoleh izin terlalu luas, kesalahan instruksi atau interpretasi dapat menimbulkan dampak terhadap sistem. Karena itu, TEKNOLOGI secure runtime menempatkan kontrol keamanan langsung pada lingkungan kerja agen.
Agen AI Bisa Ditempatkan dalam Lingkungan Terpisah
Sistem isolasi menjadi lapisan utama dalam runtime keamanan untuk agen otonom. Melalui pendekatan tersebut, agen dapat mengeksekusi tugas pada area yang telah ditentukan tanpa secara otomatis mendapatkan privilege yang luas.
Pada skenario penggunaan tertentu, agen yang hanya ditugaskan menganalisis dokumen dapat diberikan akses hanya ke direktori tersebut. Kemampuan menjangkau sumber daya tambahan dapat ditolak oleh runtime. Dengan demikian, apabila terjadi kesalahan dalam proses eksekusi, dampaknya dapat diperkecil melalui ruang isolasi.
Least Privilege Membuat Agen Bekerja Sesuai Tugas
Di samping mengisolasi proses, secure runtime dapat memberikan permission berdasarkan kebutuhan. Konsep least privilege berarti sistem memperoleh akses secukupnya untuk menyelesaikan tugas. Dengan pola tersebut, setiap agen dapat memiliki ruang akses yang berbeda.
Sebuah agen dapat diizinkan membaca file tanpa menghapusnya, sementara agen lain mungkin dapat memanggil layanan yang telah disetujui. Untuk tindakan yang lebih sensitif, sistem dapat meminta konfirmasi manusia sebelum tindakan diterapkan. Kombinasi tersebut membantu mempertahankan manfaat otomatisasi tanpa memberikan kebebasan tanpa batas.
Akses Eksternal Menjadi Bagian Penting Keamanan Runtime
Agen otonom masa kini sering memerlukan integrasi dengan banyak perangkat lunak seperti API, database, browser, dan penyimpanan. Kemampuan menggunakan banyak tool memang meningkatkan kemampuan otomatisasi, tetapi sekaligus menciptakan kebutuhan kontrol yang lebih ketat.
Sistem runtime terkontrol bisa membatasi layanan yang dapat dipanggil, mengontrol tujuan koneksi jaringan, serta mengatur jenis data yang dapat dikirim. Berkat kebijakan tersebut, agen tidak dapat mengirim informasi ke sembarang tujuan. Mekanisme keamanan semacam ini menjadi bagian penting dari TEKNOLOGI AI modern.
Observability Membuat Aktivitas Agen Lebih Mudah Diaudit
Pengaturan hak akses dan jaringan saja belum selalu memberikan gambaran lengkap mengenai aktivitas agen. Pengelola sistem dan engineer juga membutuhkan mekanisme pencatatan aktivitas agar setiap tindakan penting dapat ditelusuri.
Lingkungan eksekusi dapat mendokumentasikan layanan yang dipanggil, operasi yang dilakukan pada file, permintaan koneksi jaringan, serta izin yang diterima atau ditolak. Jika muncul aktivitas tidak biasa, catatan tersebut dapat membantu proses investigasi sehingga kebijakan keamanan dapat disesuaikan kembali.
Batas Sumber Daya Mencegah Agen Berjalan Tanpa Kendali
Lingkungan eksekusi AI terkontrol juga dapat mengendalikan konsumsi komputasi seperti waktu eksekusi, memori, penyimpanan, dan pemrosesan. Pembatasan tersebut penting ketika sistem masuk ke rangkaian eksekusi yang tidak efisien.
Jika batas tertentu terlampaui, runtime dapat mengakhiri proses yang bermasalah sebelum mengganggu layanan lain. Kontrol semacam ini membuat keamanan agen bukan sekadar mengenai pembatasan akses, tetapi juga menjaga efisiensi lingkungan komputasi. Dalam penerapan TEKNOLOGI AI berskala besar, kemampuan tersebut dapat memberikan perlindungan tambahan.
Penutup
Lingkungan eksekusi terkontrol menghadirkan fondasi baru bagi sistem agentic dengan membatasi ruang kerja AI sejak proses dimulai. Isolasi proses, hak akses minimum, pengaturan tool, pemantauan aktivitas, serta batas sumber daya dapat bekerja sebagai lapisan perlindungan yang saling melengkapi.
Perubahan tersebut menunjukkan bahwa masa depan TEKNOLOGI AI bukan sekadar mengenai seberapa mandiri sebuah agen, tetapi juga bergantung pada bagaimana akses dan eksekusi dikendalikan. Untuk pengembang serta perusahaan, memahami secure runtime dapat memberikan dasar bagi penerapan otomatisasi yang lebih aman. Pemerhati AI dapat terus mengamati inovasi sandbox dan permission control karena perkembangan agentic AI akan membutuhkan perlindungan yang semakin kuat.