Cara Mengamankan AI Agent Permissions agar Agent Tidak Bisa Menjalankan Aksi di Luar Tugas
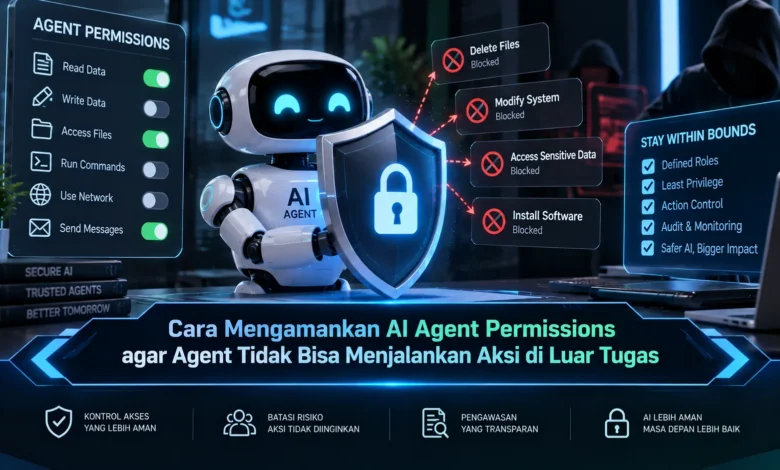
AI agent kini semakin mampu menjalankan berbagai tugas secara mandiri, mulai dari membaca data, mengakses aplikasi, memanggil tool, hingga melakukan tindakan tertentu berdasarkan instruksi. Kemampuan ini membuat TEKNOLOGI berbasis AI semakin efisien, tetapi juga menghadirkan risiko ketika permission diberikan terlalu luas. Agar agent tidak dapat menjalankan aksi di luar tugasnya, pengelolaan hak akses perlu dibuat ketat, kontekstual, dan selalu mengikuti prinsip keamanan sejak tahap perancangan.
Tentukan Batas Permission Sejak Agent Dibuat
Tahap awal dalam mengontrol AI agent adalah menentukan permission secara spesifik sesuai tanggung jawabnya. Agent yang hanya bertugas membaca dokumen tidak perlu memperoleh kemampuan untuk mengubah atau menghapus file. Pendekatan tersebut membantu mengurangi peluang agent melakukan tindakan di luar tujuan.
Permission juga sebaiknya dibatasi pada resource tertentu bukan seluruh sistem. Apabila AI hanya bekerja dengan satu database maka hak terhadap database lain sebaiknya tetap ditutup. Dalam perkembangan TEKNOLOGI agentic, pembatasan resource memberikan lapisan keamanan yang lebih jelas.
Permission Minimum Membuat Agent Lebih Terkendali
Konsep hak minimum membatasi kemampuan agent agar tetap berada dalam kebutuhan operasional. Ketika sebuah tugas dapat selesai dengan permission rendah maka akses yang lebih tinggi seharusnya tetap ditutup. Model akses tersebut membuat agent memiliki ruang tindakan yang lebih sempit.
Permission minimum tidak cukup diterapkan hanya pada akun agent. Tool yang dapat digunakan perlu dibatasi. Dengan demikian, agent tetap dibatasi meskipun sistem memiliki banyak integrasi. Strategi tersebut menjadi langkah penting dalam membangun TEKNOLOGI otonom yang lebih terkendali.
Batasi Tool Call dengan Daftar Fungsi yang Jelas
Kemampuan memanggil tool perlu mendapatkan perhatian khusus dalam sistem agentic. Agent dapat terhubung dengan database, email, file manager, API, aplikasi bisnis, atau layanan internal. Jika seluruh tool tersedia tanpa pembatasan, kemungkinan penggunaan tool yang tidak relevan akan meningkat.
Allowlist dapat digunakan untuk menentukan tool yang memang boleh dipanggil. Agent untuk merangkum dokumen cukup memiliki tool pembacaan file. Tool lain dapat tetap tersembunyi atau diblokir. Dengan strategi allowlist, agent lebih sulit menjalankan aksi yang tidak berhubungan dengan pekerjaannya.
Validasi Setiap Aksi Sebelum Benar Benar Dieksekusi
Kontrol akses tidak cukup dilakukan hanya pada tahap konfigurasi. Permintaan agent dapat diperiksa oleh lapisan kebijakan sebelum dieksekusi. Pemeriksaan tersebut dapat menilai apakah operasi sesuai dengan permission yang diberikan.
Lapisan kontrol dapat mengevaluasi role agent, target resource, jenis operasi, dan kondisi runtime. Jika operasi cocok dengan fungsi agent, tool dapat dijalankan secara otomatis. Sebaliknya, permintaan di luar tugas dapat langsung ditolak. Model validasi langsung tersebut membuat agent tetap terkendali meskipun menjalankan workflow kompleks.
Gunakan Persetujuan Manusia pada Perubahan Penting
Agent tidak harus memperoleh kebebasan penuh untuk setiap aktivitas. Operasi rutin dapat berjalan tanpa konfirmasi tambahan, sedangkan tindakan kritis perlu diarahkan ke proses approval.
Dalam penerapan praktis, agent dapat mengambil informasi tetapi perlu konfirmasi sebelum mengirim, memindahkan, atau menghapus data. Human approval tersebut membantu memberikan kontrol terakhir ketika AI mencoba menjalankan aksi sensitif. Hasilnya, TEKNOLOGI AI dapat digunakan secara efisien dengan pengawasan yang lebih kuat.
Hindari Memberikan Privilege Tinggi Secara Permanen
Akses kritis dapat diberikan secara sementara sesuai kebutuhan. Ketika AI harus menjalankan operasi khusus, hak tersebut dapat diberikan hanya selama tugas berlangsung. Setelah tugas berakhir, hak tambahan dapat segera dinonaktifkan.
Strategi ini membantu mencegah privilege yang tidak lagi diperlukan tetap terbuka. Administrator dapat menentukan masa berlaku dan jumlah penggunaan. Melalui mekanisme tersebut, permission tidak berubah menjadi hak permanen yang sulit diawasi.
Pantau Aktivitas Agent dengan Logging dan Audit Trail
Kontrol AI perlu dilengkapi logging agar tindakan dapat ditelusuri. Catatan tentang siapa yang menjalankan tindakan, apa yang digunakan, dan bagaimana hasilnya dapat mempermudah pemeriksaan ketika terjadi aktivitas yang tidak diharapkan.
Pemantauan runtime memungkinkan sistem mengenali aktivitas agent yang tidak biasa. Jika agent mencoba menggunakan permission yang tidak pernah dibutuhkan sebelumnya, administrator dapat menerima notifikasi. Pada penggunaan TEKNOLOGI AI modern, observability memberikan dasar untuk mengevaluasi keamanan secara berkelanjutan.
Penutup
Cara mengamankan AI Agent Permissions agar agent tidak menjalankan aksi di luar tugas membutuhkan kontrol yang diterapkan sejak desain hingga runtime. Dengan menggabungkan hak minimum, pembatasan fungsi, validasi runtime, akses berbatas waktu, persetujuan manusia, dan monitoring, organisasi dapat menikmati manfaat otomatisasi tanpa memberikan otoritas yang tidak diperlukan. Seiring kemajuan TEKNOLOGI berbasis AI otonom, pengelolaan permission akan menjadi bagian penting dari keamanan sistem. Sampaikan pengalaman Anda dalam mengatur permission dan tool untuk AI agar wawasan mengenai kontrol agent semakin luas.