Mengatasi Koneksi VPN yang Sering Terputus dengan Memeriksa Konfigurasi Split Tunnel
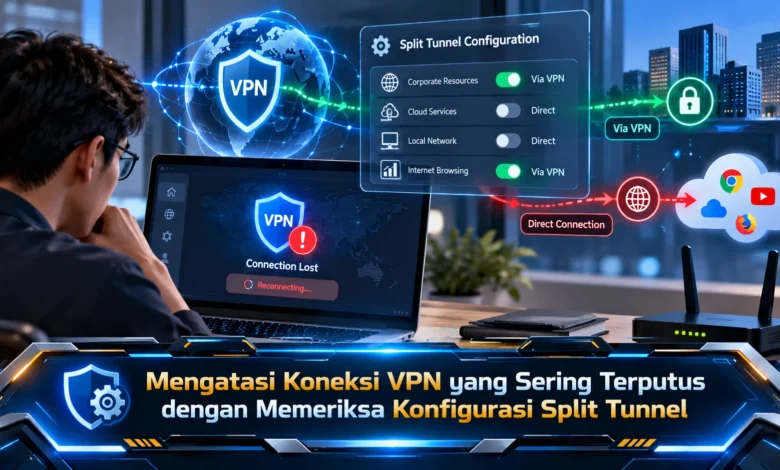
Koneksi VPN yang sering terputus dapat mengganggu rapat daring, akses dokumen perusahaan, hingga penggunaan aplikasi berbasis cloud. Salah satu penyebab yang perlu diperiksa adalah konfigurasi split tunnel, yaitu pengaturan yang menentukan lalu lintas internet mana yang melewati VPN dan mana yang menggunakan koneksi langsung. Jika aturan tersebut tidak sesuai, pengguna dapat mengalami gangguan akses, kegagalan resolusi DNS, atau koneksi yang berulang kali tersambung kembali. Memahami pengaturan ini menjadi bagian penting dari TEKNOLOGI keamanan jaringan modern. Melalui pemeriksaan yang tepat, pengguna dan administrator dapat menemukan sumber masalah tanpa harus mengubah seluruh konfigurasi VPN.
Memahami Penyebab Koneksi VPN Sering Terputus
Masalah konektivitas pada layanan VPN sering melibatkan beberapa komponen jaringan. Kestabilan koneksi utama menjadi aspek pertama yang perlu diperhatikan. Jika sambungan utama mengalami packet loss, VPN mungkin perlu membangun ulang koneksi. Di samping kualitas jaringan, gangguan dapat muncul akibat pengaturan firewall. Aplikasi klien jaringan privat juga bergantung pada kesesuaian protokol dan kebijakan jaringan. Karena itu, diagnosis perlu dilakukan secara bertahap.
Kekeliruan yang sering terjadi ketika menangani VPN adalah menonaktifkan beberapa fitur keamanan secara bersamaan. Cara penanganan seperti ini membuat hasil pemeriksaan tidak mudah dibandingkan. Dalam penggunaan sehari-hari, pengguna dapat kehilangan akses setelah berpindah jaringan. Perbedaan gejala tersebut membantu menentukan komponen yang harus diperiksa. Jika gangguan terjadi pada semua aplikasi, pemeriksaan sebaiknya dimulai dari koneksi utama. Sebaliknya, pengaturan split tunnel dapat diperiksa bersama DNS dan routing.
Fungsi Pengaturan Routing dalam Jaringan VPN
Teknologi pemisahan jalur VPN merupakan pendekatan routing yang memisahkan koneksi sesuai kebijakan. Pada sistem VPN dengan jalur penuh, sebagian besar atau seluruh lalu lintas melewati jalur VPN yang telah ditentukan. Sementara itu, split tunnel mengizinkan tujuan tertentu tidak melewati VPN. Sebagai contoh, akses menuju aplikasi internal dapat diarahkan melalui VPN, sedangkan layanan internet umum mungkin menggunakan jaringan lokal tanpa tunnel. Pembagian tersebut berpotensi mengurangi beban jaringan tertentu.



Pada pengaturan perangkat jaringan, terdapat beragam metode memilih trafik yang diarahkan. Kebijakan jaringan dapat memanfaatkan alamat IP, subnet, hostname, atau aplikasi, menurut dukungan platform jaringan. Aturan yang menggunakan subnet memerlukan daftar alamat jaringan yang tepat. Di sisi lain, kebijakan berbasis hostname bergantung pada hubungan antara hostname dan alamat jaringan. Jika informasi tujuan berubah tanpa penyesuaian, trafik dapat melewati jalur yang tidak diharapkan. Dengan pertimbangan tersebut, pemahaman tentang split tunnel penting sebelum melakukan perubahan.
Cara Menemukan Konflik Jalur VPN
Dalam beberapa platform jaringan perusahaan, tersedia mekanisme daftar tujuan berdasarkan kebijakan. Konfigurasi yang memasukkan tujuan tertentu mengarahkan tujuan terdaftar menuju VPN. Sebaliknya, mode Exclude mengeluarkan trafik yang cocok dari tunnel. Administrator perlu memastikan mode yang digunakan sesuai kebijakan. Sebagai contoh, alamat server internal yang secara tidak sengaja dikecualikan berpotensi gagal terhubung. Berkat evaluasi cakupan trafik, administrator mampu menentukan bagian yang perlu diperbaiki.
Selain melihat daftar tujuan, administrator harus mengevaluasi konflik antara subnet dan alamat tujuan. Pada jaringan dengan beberapa segmen, perusahaan mungkin menggunakan rentang IP yang sama dengan jaringan rumah karyawan. Apabila kondisi ini terjadi, sistem operasi berpotensi gagal menjangkau server tujuan. Dalam penelusuran masalah, administrator perlu membandingkan subnet lokal dengan jaringan VPN. Meski penyesuaian mungkin diperlukan, perubahan harus mempertimbangkan dampaknya terhadap layanan lain. Pendekatan yang terukur mengurangi risiko perubahan yang tidak diperlukan.
Langkah Diagnosis Jaringan ketika Split Tunnel Bermasalah
Sesudah memastikan daftar Include dan Exclude, langkah berikutnya adalah mengidentifikasi hubungan antara resolusi hostname dan pengiriman paket. DNS atau Domain Name System berfungsi menerjemahkan nama domain menjadi alamat IP. Ketika perangkat mengakses layanan melalui jaringan privat, beberapa hostname bergantung pada resolver khusus yang disediakan perusahaan. Ketika aturan DNS mengarahkan kueri melalui jalur keliru, aplikasi berpotensi menampilkan kesalahan koneksi. Untuk memeriksanya, administrator bisa menjalankan pemeriksaan DNS menggunakan alat diagnostik. Informasi yang diperoleh sebaiknya diperiksa berdasarkan alamat yang diharapkan.
Selain melakukan pemeriksaan DNS, pengguna sebaiknya memeriksa jalur pengiriman paket. Dalam sistem operasi Windows, perintah `route print` berguna untuk melihat daftar jalur jaringan. Untuk perangkat berbasis Linux, perintah `ip route` dapat digunakan untuk meninjau tabel rute. Pada macOS, pengguna bisa meninjau tabel routing melalui `netstat -rn`. Bagian yang perlu diperhatikan mencakup jalur menuju subnet internal dan jaringan lokal. Ketika rute yang digunakan tampak keliru, catat informasi sebelum melakukan perubahan. Hindari menghapus rute secara sembarangan, terutama ketika menggunakan komputer yang dikelola organisasi.
Strategi Menjaga Split Tunnel agar Tetap Berfungsi Normal
Jika hasil diagnosis mengarah pada kesalahan split tunnel, perbaikan perlu mengikuti prosedur yang terencana. Tindakan pertama yang umumnya relevan adalah meninjau versi aplikasi beserta catatan perbaikannya. Pembaruan perangkat lunak membantu menangani masalah yang telah dikenali pengembang. Pada beberapa implementasi perusahaan, gangguan putus sambung mungkin muncul akibat kesalahan penerapan konfigurasi. Meski tersedia versi baru, hasil perbaikan perlu divalidasi setelah instalasi. Karena alasan tersebut, pengguna perlu memastikan aplikasi internal dapat diakses.
Sebagai langkah pemeliharaan jangka panjang, organisasi sebaiknya memiliki catatan konfigurasi jaringan. Informasi konfigurasi yang tersimpan membantu administrator memahami perubahan. Selain itu, lakukan pengujian pada sejumlah perangkat sebelum pembaruan diterapkan secara luas. Pengujian tersebut dapat mengurangi risiko gangguan operasional. Ketika organisasi menerapkan Zero Trust, hindari memindahkan akses internal ke jalur langsung tanpa persetujuan. Jika gangguan tetap terjadi, administrator dapat mengumpulkan log diagnostik dan menghubungi penyedia layanan.
Kesimpulan tentang Cara Mengatasi VPN yang Sering Terputus
Memperbaiki masalah konektivitas jaringan privat perlu dilakukan berdasarkan gejala yang teridentifikasi. Kebijakan routing VPN berpotensi menyebabkan masalah jika tidak sesuai. Berkat peninjauan kebijakan pemisahan trafik, pengguna lebih mudah menemukan konfigurasi yang bertentangan. Selain itu, evaluasi DNS, tabel routing, dan versi klien VPN membantu memperjelas sumber masalah. Berkat proses troubleshooting yang konsisten, kestabilan jaringan lebih mudah dipertahankan dalam penggunaan sehari-hari.
Di tengah kebutuhan konektivitas digital yang semakin luas, pengelolaan VPN harus mempertimbangkan kenyamanan serta keamanan pengguna. Kebijakan routing yang diterapkan secara hati-hati berpotensi membantu efisiensi penggunaan jaringan. Namun demikian, keamanan tetap harus menjadi prioritas utama. Menurut Anda, apakah konfigurasi routing VPN pernah menyebabkan koneksi tidak stabil? Mari berbagi pandangan mengenai masalah VPN tentang pentingnya pengelolaan VPN yang aman dan teratur.