Langkah Mengamankan Akun setelah Menerima Notifikasi Aplikasi yang Mencurigakan
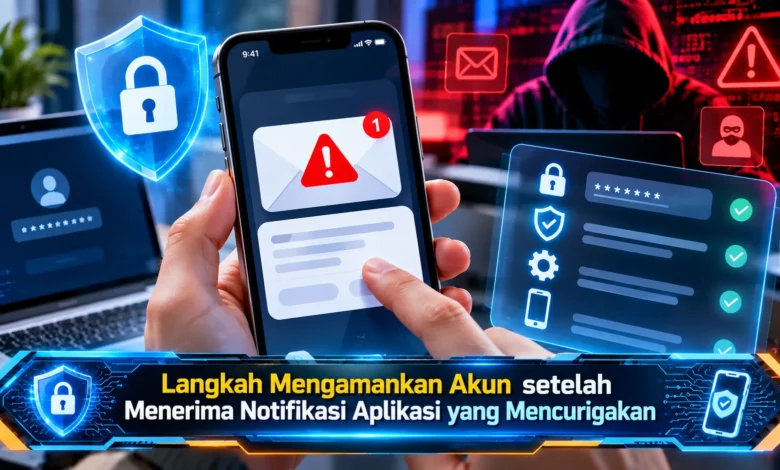
Notifikasi aplikasi yang muncul secara tiba-tiba tidak selalu berasal dari komunikasi resmi yang dapat dipercaya. Pesan berisi peringatan keamanan, permintaan verifikasi akun, atau tautan mencurigakan dapat menjadi bagian dari upaya penipuan digital. Seiring berkembangnya teknologi, pelaku kejahatan siber semakin beragam dalam memanfaatkan sistem komunikasi untuk menarik perhatian pengguna. Bahkan, pemberitahuan yang terlihat berasal dari aplikasi resmi tetap perlu diperiksa apabila memuat instruksi tidak biasa. Memahami langkah mengamankan akun setelah menerima notifikasi mencurigakan menjadi penting untuk melindungi kata sandi, informasi pribadi, serta akses layanan digital dari risiko phishing dan penyalahgunaan akun.
Cara Membedakan Pemberitahuan Resmi dan Pesan Penipuan
Pemberitahuan digital sering berfungsi untuk menyampaikan informasi penting. Akan tetapi, pesan tertentu yang muncul berasal dari komunikasi yang sah. Pihak yang melakukan penipuan digital dapat menggunakan pesan bernada mendesak untuk memancing seseorang mengikuti instruksi berbahaya. Dalam situasi tertentu, pemberitahuan palsu bisa menyebutkan bahwa pengguna harus melakukan verifikasi mendadak. Komunikasi semacam itu mungkin memuat tautan menuju situs eksternal. Dengan mempertimbangkan risiko tersebut, penerima pesan harus melakukan pemeriksaan sebelum menyerahkan informasi kepada pengirim.
Tidak hanya membaca teks notifikasi, penerima dianjurkan meninjau sumber pemberitahuan. Pesan yang memakai nama aplikasi terkenal bukan jaminan mutlak mengenai keaslian instruksi. Dalam beberapa kasus, layanan komunikasi pihak ketiga mungkin terganggu. Karena kondisi tersebut, instruksi mencurigakan bisa terkirim melalui aplikasi yang biasa digunakan. Ciri mencurigakan berikutnya adalah permintaan kode OTP kepada pihak tidak dikenal. Melalui pengenalan tanda bahaya, pengguna lebih mudah mengenali ancaman.
Cara Merespons Pesan Tidak Dikenal tanpa Membahayakan Akun
Apabila muncul pesan yang meragukan, upaya perlindungan paling mendasar adalah menahan diri untuk tidak menekan link. Walaupun notifikasi meminta tindakan segera, pengguna tidak perlu langsung mengikuti arahan dari pengirim. Sebaiknya, buka aplikasi melalui ikon resminya. Pada tahap berikutnya, lihat kemungkinan adanya informasi serupa melalui menu keamanan layanan. Ketika layanan tidak menampilkan peringatan serupa, hindari memberikan informasi tambahan. Cara sederhana tersebut membantu mengurangi risiko membuka situs phishing.

Setelah menahan diri dari interaksi berisiko, pemilik akun dapat mencatat informasi dasar notifikasi apabila membutuhkan bantuan layanan pelanggan. Catatan sederhana ini dapat membantu pengguna menjelaskan masalah secara jelas. Namun demikian, hindari menyebarkan data sensitif yang terlihat pada layar. Jika tersedia fitur pelaporan, gunakan saluran resmi. Ketika proses pengaduan selesai, pastikan tidak ada perubahan mencurigakan. Tindakan tersebut penting dilakukan karena pesan mencurigakan mungkin berkaitan dengan aktivitas lain.
Strategi Memperkuat Keamanan Login setelah Ancaman Phishing
Jika seseorang sempat memberikan informasi login melalui situs mencurigakan, kata sandi perlu diperbarui secepatnya. Tindakan pengamanan ini harus dijalankan melalui situs layanan yang dibuka secara langsung. Gunakan password yang panjang dan unik. Pemanfaatan password manager membantu menyederhanakan pembuatan password kuat. Jika kata sandi lama digunakan pada layanan lain, perubahan password harus dilakukan pada akun yang menggunakan kombinasi tersebut. Melalui tindakan tersebut, risiko penggunaan password curian berkurang.
Langkah berikutnya adalah menerapkan sistem MFA pada akun yang mendukung. Mekanisme verifikasi ini menambahkan pemeriksaan saat login ketika akun diakses dari perangkat tertentu. Ketika pilihan keamanan memungkinkan, passkey atau kunci keamanan fisik dapat menjadi pilihan yang lebih kuat dibandingkan verifikasi berbasis pesan teks. Meskipun MFA sangat bermanfaat, perlindungan masih memerlukan kewaspadaan terhadap persetujuan login yang tidak dikenal. Tidak disarankan memberikan informasi verifikasi kepada orang yang mengaku sebagai petugas tanpa verifikasi. Berkat pengamanan akun yang menyeluruh, ancaman pencurian identitas digital menjadi lebih sulit bagi penyerang.
Memeriksa Aktivitas Login dan Menghapus Akses yang Tidak Dikenal
Sesudah mengganti kata sandi jika diperlukan, pemilik akun perlu meninjau catatan login terbaru. Sejumlah penyedia aplikasi menghadirkan menu pengelolaan perangkat yang memberikan informasi mengenai lokasi perkiraan akses. Ketika muncul sesi yang bukan milik pengguna, cabut akses login yang mencurigakan melalui pengaturan resmi layanan. Namun perlu dipahami, informasi lokasi dapat dipengaruhi jaringan, sehingga gunakan beberapa petunjuk sebelum menyimpulkan. Evaluasi yang cermat membantu mengidentifikasi sesi akun yang membutuhkan perhatian.
Selain memeriksa perangkat login, langkah berikutnya adalah meninjau daftar layanan dengan izin akses. Perangkat lunak pihak ketiga berpotensi menyimpan akses terhadap informasi akun. Jika ditemukan layanan asing, putuskan koneksi melalui pengaturan akun. Pada layanan surat elektronik, sebaiknya evaluasi juga aturan penerusan pesan. Konfigurasi mencurigakan mungkin membuka peluang pengambilalihan proses pemulihan akun. Berkat evaluasi koneksi dan sesi, pengamanan dapat mencakup akses yang sudah diberikan.
Tindakan Ketika Tautan Terlanjur Dibuka atau Data Sudah Diberikan
Jika seseorang sudah mengunjungi halaman mencurigakan, langkah penanganan perlu disesuaikan oleh apakah ada file atau aplikasi yang dipasang. Membuka halaman saja tidak otomatis berarti akun telah diretas. Meskipun belum ada bukti akses ilegal, jangan memasukkan informasi lebih lanjut dan memperbarui browser serta perangkat. Ketika pengguna menjalankan program dari tautan tersebut, gunakan fitur keamanan bawaan atau antivirus tepercaya. Bila ditemukan ancaman, pertimbangkan bantuan teknis profesional. Langkah ini membantu menghindari kepanikan.
Jika informasi pembayaran sudah diberikan, laporkan kejadian kepada penyedia layanan pembayaran melalui saluran resmi. Nasabah perlu mempertimbangkan pemblokiran sementara kartu sesuai tingkat risiko yang teridentifikasi. Jika kode OTP atau akses login telah diberikan, segera lakukan pemulihan akses. Untuk akun yang dikelola perusahaan, sampaikan kejadian kepada administrator sistem agar tindakan perlindungan tambahan dapat diterapkan. Dokumentasikan aktivitas mencurigakan tanpa menyebarkan data pribadi untuk membantu proses pemulihan. Tindakan berdasarkan informasi yang tersedia berpotensi mencegah masalah berkembang lebih jauh.
Kesimpulan tentang Keamanan Akun dari Notifikasi Mencurigakan
Menerima notifikasi aplikasi mencurigakan sebaiknya disikapi dengan kewaspadaan. Langkah perlindungan utama mencakup menghindari tautan berbahaya, memverifikasi informasi melalui layanan resmi, serta mengevaluasi izin aplikasi terhubung. Jika kredensial sudah terpapar, penggantian kredensial serta penggunaan MFA perlu segera diprioritaskan. Melalui pemanfaatan teknologi keamanan, kemungkinan penyalahgunaan identitas menjadi lebih terkendali. Biasakan meninjau perlindungan akun secara berkala agar akses layanan dapat dipertahankan. Ketika menemukan upaya phishing melalui aplikasi, jangan ragu menyampaikan pengalaman secara aman tanpa mengungkapkan informasi pribadi.