Secure Autonomous Agent Runtime Ubah Standar Keamanan AI, Eksekusi Agen Kini Bisa Diisolasi Sejak Awal
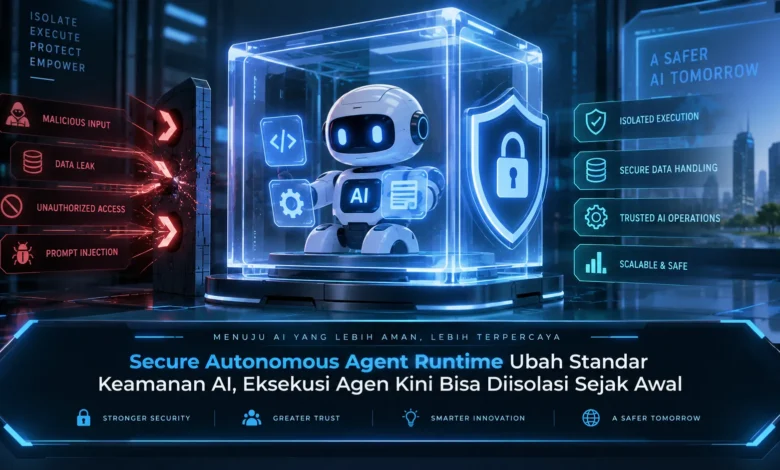
Perkembangan agen AI yang semakin mandiri membuat keamanan tidak lagi cukup diterapkan hanya pada model atau aplikasi. Ketika agen mampu membaca file, memanggil tool, menggunakan API, menjalankan kode, dan menyelesaikan tugas bertahap secara otomatis, lingkungan eksekusinya juga harus dilindungi sejak awal. Secure Autonomous Agent Runtime menawarkan pendekatan yang lebih terkontrol melalui sandbox, pembatasan hak akses, isolasi proses, dan pemantauan aktivitas. Arah baru ini memperlihatkan bagaimana TEKNOLOGI AI mulai menempatkan keamanan runtime sebagai bagian penting dari fondasi sistem agentic modern.
Agen Otonom Membutuhkan Runtime yang Lebih Terkontrol
Secure Autonomous Agent Runtime membantu mengatur bagaimana sistem AI mengeksekusi instruksi. Berbeda dengan AI percakapan biasa, agen otonom dapat berinteraksi dengan sejumlah layanan, membaca serta mengubah file, hingga menjalankan rangkaian tindakan secara otomatis.
Tingkat otonomi yang semakin tinggi membuat lingkungan runtime menjadi bagian penting dari keamanan. Ketika sistem memiliki akses melebihi kebutuhan, perintah yang tidak sesuai atau keliru dapat menimbulkan dampak terhadap sistem. Dengan kondisi tersebut, TEKNOLOGI secure runtime membangun lapisan perlindungan sebelum agen memperoleh akses luas.

Sandbox Mengisolasi Eksekusi Agen Sejak Awal
Sandbox menjadi salah satu fondasi utama dalam arsitektur eksekusi agen AI. Menggunakan lingkungan yang terisolasi, agen dapat mengeksekusi tugas pada area yang telah ditentukan tanpa bebas menjangkau seluruh sumber daya.
Dalam penerapan sederhana, agen yang sekadar diminta memproses sekumpulan file dapat dibatasi pada ruang kerja yang diperlukan. Izin menuju direktori sensitif dapat ditolak oleh runtime. Melalui cara tersebut, apabila agen melakukan tindakan yang tidak diharapkan, dampaknya dapat diperkecil melalui ruang isolasi.
Least Privilege Membuat Agen Bekerja Sesuai Tugas
Di samping mengisolasi proses, secure runtime dapat memberikan permission berdasarkan kebutuhan. Pendekatan ini berarti agen hanya menerima izin yang diperlukan. Melalui pengaturan semacam ini, setiap agen dapat memiliki ruang akses yang berbeda.
Sebuah agen dapat mendapatkan akses baca tetapi tidak memperoleh hak hapus, sementara agen lain mungkin memperoleh izin menggunakan tool tertentu. Pada operasi dengan dampak lebih besar, sistem dapat meminta konfirmasi manusia sebelum eksekusi diteruskan. Pengaturan semacam ini membantu mempertahankan manfaat otomatisasi tanpa membuka seluruh akses sistem.
Tool dan Jaringan Agen Perlu Dikendalikan
Sistem agentic generasi baru sering membutuhkan koneksi ke berbagai tool seperti layanan web, basis data, aplikasi, dan storage. Integrasi tersebut memang memperluas jenis pekerjaan yang dapat diselesaikan, tetapi sekaligus menciptakan kebutuhan kontrol yang lebih ketat.
Secure runtime dapat menentukan tool yang boleh digunakan, menetapkan domain yang diperbolehkan, serta membatasi informasi yang keluar dari lingkungan. Dengan pembatasan tersebut, agen tidak secara bebas berkomunikasi dengan semua layanan. Pendekatan ini menjadi bagian penting dari TEKNOLOGI AI modern.
Log Runtime Membantu Menelusuri Setiap Tindakan AI
Pengaturan hak akses dan jaringan saja belum cukup untuk membangun runtime yang matang. Pengelola sistem dan engineer juga membutuhkan kemampuan pemantauan yang jelas agar proses eksekusi bisa dipahami setelah dijalankan.
Lingkungan eksekusi dapat mendokumentasikan tool yang digunakan, operasi yang dilakukan pada file, akses terhadap sistem eksternal, serta izin yang diterima atau ditolak. Ketika terjadi masalah, catatan tersebut dapat membantu proses investigasi sehingga penyebab masalah lebih mudah dipahami.
Runtime Aman Juga Mengontrol Konsumsi Komputasi
Lingkungan eksekusi AI terkontrol juga dapat mengendalikan konsumsi komputasi seperti waktu kerja, kapasitas memori, ruang penyimpanan, dan sumber daya pemrosesan. Pembatasan tersebut penting ketika AI mengalami proses yang terlalu panjang.
Jika batas tertentu terlampaui, runtime dapat mengakhiri proses yang bermasalah sebelum menghabiskan sumber daya yang tersedia. Kontrol semacam ini membuat keamanan agen tidak hanya berfokus pada perlindungan data, tetapi juga melindungi ketersediaan infrastruktur. Dalam penerapan TEKNOLOGI AI berskala besar, kemampuan tersebut dapat membantu mempertahankan sistem yang lebih stabil.
Rangkuman Secure Autonomous Agent Runtime
Runtime aman untuk agen otonom membawa pendekatan baru terhadap keamanan AI dengan membatasi ruang kerja AI sejak proses dimulai. Sandboxing, permission control, pengawasan jaringan, audit, dan kontrol komputasi dapat membentuk sistem keamanan yang lebih menyeluruh.
Pendekatan baru tersebut menunjukkan bahwa masa depan TEKNOLOGI AI tidak hanya bergantung pada kemampuan reasoning yang semakin tinggi, tetapi juga membutuhkan lingkungan yang mampu membatasi tindakan secara tepat. Untuk pengembang serta perusahaan, memahami secure runtime dapat menjadi langkah penting dalam membangun AI yang lebih terpercaya. Pembaca dapat terus mempelajari evolusi keamanan agen otonom karena kontrol eksekusi akan semakin penting seiring meningkatnya otonomi AI.