Secure Autonomous Agent Runtime Ubah Standar Keamanan AI, Eksekusi Agen Kini Bisa Diisolasi Sejak Awal
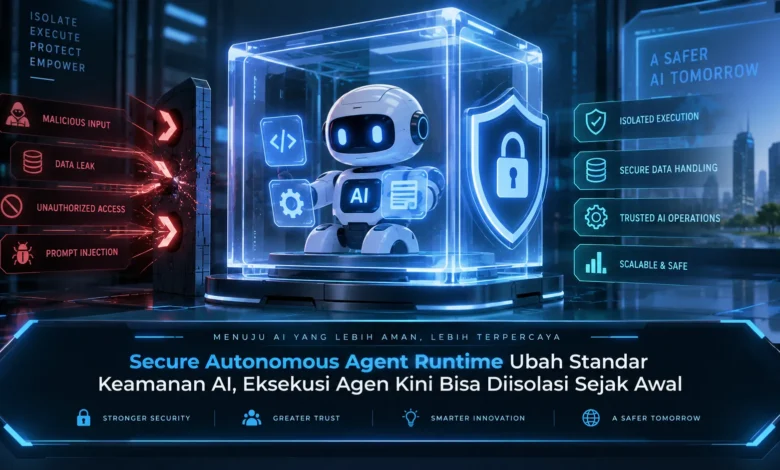
Perkembangan agen AI yang semakin mandiri membuat keamanan tidak lagi cukup diterapkan hanya pada model atau aplikasi. Ketika agen mampu membaca file, memanggil tool, menggunakan API, menjalankan kode, dan menyelesaikan tugas bertahap secara otomatis, lingkungan eksekusinya juga harus dilindungi sejak awal. Secure Autonomous Agent Runtime menawarkan pendekatan yang lebih terkontrol melalui sandbox, pembatasan hak akses, isolasi proses, dan pemantauan aktivitas. Arah baru ini memperlihatkan bagaimana TEKNOLOGI AI mulai menempatkan keamanan runtime sebagai bagian penting dari fondasi sistem agentic modern.
Keamanan AI Kini Dimulai dari Lingkungan Eksekusi
Sistem eksekusi terkontrol untuk agen AI dirancang untuk membatasi cara agen menjalankan tugas. Dibandingkan sistem AI yang sekadar menghasilkan teks, agen otonom dapat menggunakan tool eksternal, melakukan operasi terhadap informasi, hingga mengeksekusi pekerjaan kompleks secara mandiri.
Tingkat otonomi yang semakin tinggi membuat pengamanan operasional tidak dapat diabaikan. Jika agen memperoleh izin terlalu luas, perintah yang tidak sesuai atau keliru dapat memengaruhi sumber daya penting. Oleh sebab itu, TEKNOLOGI secure runtime berupaya membatasi dampak sejak proses dimulai.

Agen AI Bisa Ditempatkan dalam Lingkungan Terpisah
Lingkungan sandbox merupakan komponen penting dalam runtime keamanan untuk agen otonom. Melalui pendekatan tersebut, agen dapat ditempatkan dalam lingkungan yang dipisahkan tanpa secara otomatis mendapatkan privilege yang luas.
Sebagai contoh, agen yang hanya ditugaskan menganalisis dokumen dapat dibatasi pada ruang kerja yang diperlukan. Kemampuan menjangkau sumber daya tambahan dapat ditolak oleh runtime. Dengan demikian, apabila agen melakukan tindakan yang tidak diharapkan, dampaknya dapat ditahan agar tidak menyebar ke bagian lain.
Permission Control Menjaga Otonomi Tetap Terarah
Tidak hanya memisahkan lingkungan kerja, secure runtime dapat memberikan permission berdasarkan kebutuhan. Konsep least privilege berarti sistem memperoleh akses secukupnya untuk menyelesaikan tugas. Dengan pola tersebut, setiap agen dapat mendapatkan privilege sesuai pekerjaannya.
Sebuah agen dapat diizinkan membaca file tanpa menghapusnya, sementara agen lain mungkin dapat memanggil layanan yang telah disetujui. Untuk tindakan yang lebih sensitif, sistem dapat mengharuskan otorisasi tambahan sebelum eksekusi diteruskan. Pengaturan semacam ini membantu mempertahankan manfaat otomatisasi tanpa memberikan kebebasan tanpa batas.
Tool dan Jaringan Agen Perlu Dikendalikan
Agen otonom masa kini sering membutuhkan koneksi ke berbagai tool seperti berbagai API, sistem data, browser, serta aplikasi bisnis. Koneksi yang luas tersebut memang memperluas jenis pekerjaan yang dapat diselesaikan, tetapi sekaligus membutuhkan kebijakan keamanan tambahan.
Sistem runtime terkontrol bisa mengatur aplikasi yang tersedia untuk agen, menetapkan domain yang diperbolehkan, serta menentukan data yang boleh diproses oleh layanan lain. Berkat kebijakan tersebut, agen tidak secara bebas berkomunikasi dengan semua layanan. Mekanisme keamanan semacam ini menjadi bagian penting dari TEKNOLOGI AI modern.
Log Runtime Membantu Menelusuri Setiap Tindakan AI
Pengaturan hak akses dan jaringan saja belum cukup untuk membangun runtime yang matang. Administrator dan developer juga membutuhkan mekanisme pencatatan aktivitas agar setiap tindakan penting dapat ditelusuri.
Runtime dapat mencatat aplikasi yang diakses, operasi yang dilakukan pada file, komunikasi dengan layanan lain, serta izin yang diterima atau ditolak. Ketika terjadi masalah, catatan tersebut dapat membantu proses investigasi sehingga kebijakan keamanan dapat disesuaikan kembali.
Resource Limit Membantu Menjaga Stabilitas Sistem
Lingkungan eksekusi AI terkontrol juga dapat mengendalikan konsumsi komputasi seperti waktu kerja, kapasitas memori, ruang penyimpanan, dan sumber daya pemrosesan. Kontrol kapasitas ini penting ketika sistem masuk ke rangkaian eksekusi yang tidak efisien.
Jika batas tertentu terlampaui, runtime dapat membatasi aktivitas agen sebelum menghabiskan sumber daya yang tersedia. Kontrol semacam ini membuat keamanan agen tidak hanya berfokus pada perlindungan data, tetapi juga menjaga efisiensi lingkungan komputasi. Pada penggunaan TEKNOLOGI agentic di perusahaan, kemampuan tersebut dapat membantu mempertahankan sistem yang lebih stabil.
Kesimpulan
Lingkungan eksekusi terkontrol menghadirkan fondasi baru bagi sistem agentic dengan menerapkan pengamanan sebelum agen memperoleh akses luas. Sandbox, least privilege, kontrol tool, pembatasan jaringan, observability, dan resource limit dapat memberikan pengamanan berlapis untuk aktivitas agen.
Pendekatan baru tersebut menunjukkan bahwa masa depan TEKNOLOGI AI tidak hanya bergantung pada kemampuan reasoning yang semakin tinggi, tetapi juga membutuhkan lingkungan yang mampu membatasi tindakan secara tepat. Bagi tim yang mulai menerapkan agen otonom, memahami secure runtime dapat memberikan dasar bagi penerapan otomatisasi yang lebih aman. Penggemar TEKNOLOGI dapat terus mempelajari evolusi keamanan agen otonom karena kontrol eksekusi akan semakin penting seiring meningkatnya otonomi AI.


