Post-Quantum TLS Bawa Standar Keamanan Baru, Enkripsi Web Mulai Bersiap Hadapi Masa Depan
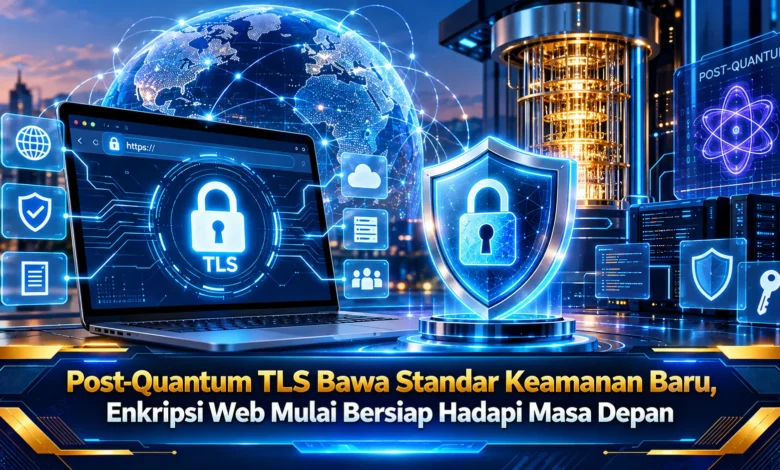
Perkembangan quantum computing mendorong dunia keamanan digital untuk mulai mempersiapkan perlindungan yang mampu menghadapi kemampuan komputasi generasi berikutnya. Salah satu langkah penting dalam perubahan tersebut adalah Post Quantum TLS, pendekatan yang membawa kriptografi pascakuantum ke sistem keamanan koneksi internet. TEKNOLOGI ini menjadi semakin relevan karena sebagian mekanisme kriptografi kunci publik yang digunakan saat ini berpotensi menghadapi tantangan ketika komputer kuantum berskala besar tersedia. Persiapan sejak dini membantu ekosistem web membangun fondasi keamanan jangka panjang tanpa harus menunggu ancaman kuantum benar benar menjadi persoalan praktis.
Keamanan TLS Mulai Bergerak Menuju Era Pascakuantum
Post Quantum TLS merupakan evolusi dalam keamanan komunikasi yang mengintegrasikan post quantum cryptography ke dalam bagian tertentu dari mekanisme koneksi aman. Transport Layer Security sendiri menjadi lapisan keamanan yang membantu melindungi komunikasi antara pengguna dan server internet.
Tujuan utama pengembangan ini adalah memperkuat komunikasi digital terhadap kemampuan komputer kuantum masa depan. Pendekatan tersebut tidak berarti seluruh mekanisme TLS harus diganti secara bersamaan. Sebaliknya, ekosistem TEKNOLOGI dapat menjalankan transisi secara terukur sehingga kompatibilitas tetap dapat dipertahankan selama proses menuju perlindungan tahan kuantum.
Komputer Kuantum Menjadi Tantangan Baru bagi Enkripsi Web
Sistem komputasi kuantum memiliki cara kerja yang berbeda dibandingkan mesin konvensional. Dalam dunia kriptografi, komputer kuantum berskala cukup besar secara teoritis dapat menggunakan algoritma tertentu untuk melemahkan sejumlah algoritma keamanan publik yang selama ini digunakan untuk pertukaran kunci.
Kondisi tersebut membuat peneliti tidak dapat hanya menunggu sistem yang ada sampai komputer kuantum menjadi risiko operasional. Pembaruan infrastruktur enkripsi dapat membutuhkan waktu panjang karena internet terdiri dari banyak perangkat yang harus tetap dapat berkomunikasi. Oleh sebab itu, pengembangan sebelum ancaman matang menjadi bagian penting dalam perkembangan TEKNOLOGI keamanan.
Kriptografi Pascakuantum Menjadi Fondasi Perlindungan Baru
PQC merupakan kelompok algoritma yang dirancang agar dapat memberikan perlindungan dari ancaman komputasi generasi berikutnya. Algoritma tersebut dapat digunakan untuk berbagai kebutuhan keamanan, termasuk mekanisme pertukaran kunci serta autentikasi berbasis kriptografi.
Pada koneksi TLS, algoritma pascakuantum dapat dimanfaatkan dalam proses yang membantu menghasilkan material rahasia selama handshake. Material rahasia tersebut kemudian dapat digunakan untuk menurunkan kunci yang melindungi komunikasi selama sesi berlangsung. Dengan demikian, arah pengembangan keamanan baru bukan sekadar membuat enkripsi menjadi berbeda, melainkan mempersiapkan lapisan keamanan yang lebih adaptif terhadap perubahan kemampuan komputasi.


Kriptografi Klasik dan Pascakuantum Dapat Dipadukan
Salah satu strategi yang dapat digunakan dalam perjalanan menuju keamanan tahan kuantum adalah mekanisme hibrida. Dalam model tersebut, algoritma konvensional dapat digabungkan dengan mekanisme PQC untuk membantu membangun rahasia yang digunakan dalam sebuah koneksi aman.
Strategi hybrid dapat menjadi jembatan migrasi ketika layanan digital dan berbagai komponen TEKNOLOGI masih beradaptasi menuju algoritma baru. Namun, implementasinya tetap membutuhkan validasi yang matang karena algoritma baru dapat membawa kebutuhan komputasi berbeda. Faktor seperti bandwidth, kompatibilitas, serta ketepatan konfigurasi perlu dianalisis secara bersamaan.
Ancaman Dekripsi Masa Depan Mendorong Persiapan Sejak Sekarang
Salah satu risiko yang membuat keamanan pascakuantum mulai menjadi relevan adalah konsep harvest now decrypt later. Dalam model ancaman ini, pihak yang tidak berwenang dapat mengumpulkan komunikasi terenkripsi saat ini dengan rencana untuk mencoba membuka informasi tersebut ketika kemampuan komputasi pada masa mendatang menjadi cukup memadai.
Risiko tersebut menjadi semakin relevan untuk informasi yang memiliki nilai jangka panjang. Data bisnis, informasi bernilai tinggi, dan data lain yang perlu tetap rahasia dalam waktu lama dapat membutuhkan perencanaan kriptografi yang tidak hanya mempertimbangkan kemampuan komputer sekarang, tetapi juga kemajuan quantum computing.
Migrasi Keamanan Web Tidak Bisa Dilakukan Secara Instan
Menerapkan Post Quantum TLS bukan hanya mengganti algoritma. Ekosistem internet terdiri dari browser, layanan cloud, dan berbagai software perantara yang perlu tetap bekerja bersama. Setiap perubahan pada mekanisme kriptografi perlu divalidasi agar tidak menimbulkan gangguan pada layanan yang digunakan pengguna.
Pengembang dan penyedia layanan juga perlu mempersiapkan sistem yang masih bergantung pada mekanisme kriptografi yang suatu hari perlu diganti. Kemampuan untuk mengganti algoritma secara lebih mudah sering disebut sebagai bagian dari crypto agility. Pendekatan tersebut menjadi penting karena perubahan keamanan pada masa depan mungkin membutuhkan migrasi terencana tanpa harus mengganti semua infrastruktur.
Kesimpulan
Post Quantum TLS menjadi bagian penting dalam upaya mempersiapkan keamanan web menghadapi masa depan komputasi kuantum. Melalui penerapan kriptografi pascakuantum, sistem keamanan dapat mulai menciptakan mekanisme yang lebih adaptif terhadap perubahan kemampuan komputasi tanpa harus menunda persiapan hingga risiko meningkat.
Migrasi tersebut tetap membutuhkan pengujian, kompatibilitas perangkat, dan penerapan yang bertahap. Perkembangan Post Quantum TLS menunjukkan bahwa keamanan TEKNOLOGI tidak hanya harus menangani ancaman saat ini, tetapi juga perlu mempersiapkan generasi ancaman berikutnya. Sampaikan pandangan Anda mengenai keamanan web tahan kuantum dan bagaimana TEKNOLOGI tersebut dapat membentuk standar perlindungan internet pada masa mendatang.