Insiden Keamanan Railway Mendorong Pengguna Mengganti Kunci API dan Kredensial Digital
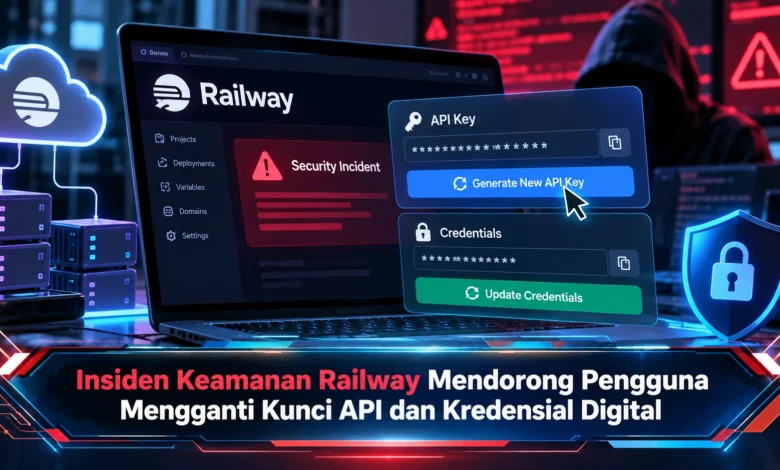
Insiden keamanan yang menimpa platform cloud Railway pada Oktober 2026 menjadi perhatian penting bagi pengembang aplikasi dan pengguna layanan digital. Railway mengungkapkan adanya akses tidak sah terhadap sebagian sistem internal yang menyimpan environment variables, termasuk informasi sensitif seperti kunci API dan kredensial database. Perusahaan kemudian meminta pengguna mengganti kredensial yang tersimpan sebagai tindakan pencegahan. Berdasarkan laporan awal, dampaknya diperkirakan mencakup sebagian workspace, sementara penyelidikan masih berlangsung. Peristiwa ini menunjukkan bahwa perkembangan TEKNOLOGI cloud computing harus diimbangi dengan perlindungan informasi autentikasi, pemantauan aktivitas, serta pengelolaan akses yang lebih ketat.
Kronologi Gangguan Keamanan pada Infrastruktur Cloud Railway
Peristiwa serangan siber yang diungkapkan Railway menghadirkan kekhawatiran baru dalam ekosistem pengembangan aplikasi. Railway merupakan penyedia infrastruktur pengembangan perangkat lunak yang menyederhanakan pengelolaan aplikasi serta database. Berdasarkan penjelasan perusahaan, Railway menjelaskan bahwa sistem internal mengalami penyusupan pada sebagian infrastruktur perusahaan. Aktivitas mencurigakan tersebut melibatkan informasi konfigurasi aplikasi. Temuan tersebut mendorong pemeriksaan keamanan lebih lanjut, terutama karena variabel lingkungan sering memuat kunci akses.
Menurut laporan awal Railway, aktivitas serangan terjadi dalam rentang 20 sampai 22 Oktober 2026. Tim keamanan perusahaan mendeteksi kampanye serangan terarah dan menjalankan pemeriksaan terhadap sistem yang terdampak. Selama penyelidikan berlangsung, ditemukan bahwa pelaku mendapatkan akses ke sejumlah komponen internal dan berpotensi memperoleh informasi rahasia. Sebagai tindakan perlindungan, perusahaan membatasi penerapan versi aplikasi baru sambil mengamankan infrastruktur. Meski demikian, aplikasi pengguna yang sudah berjalan masih dapat melayani pengguna.


Peran API Key dan Informasi Autentikasi dalam Keamanan Aplikasi
Bagian sistem yang menjadi perhatian utama adalah environment variables yang membantu mengatur berbagai kebutuhan perangkat lunak. Pada aplikasi berbasis cloud, variabel tersebut sering memuat informasi autentikasi seperti token autentikasi, database password, dan secret aplikasi. Data konfigurasi sensitif ini digunakan untuk mendukung komunikasi antara aplikasi dengan layanan eksternal. Sebagai contoh, sebuah aplikasi mungkin membutuhkan token untuk terhubung ke layanan pembayaran. Apabila informasi tersebut bocor, pelaku berpotensi menggunakan akses yang dimiliki aplikasi sesuai izin yang melekat pada token.
Pada kasus Railway, penyerang berhasil mengakses sebagian environment variables terenkripsi. Meski data disimpan dengan perlindungan, investigasi menunjukkan bahwa pelaku dapat membuka sejumlah kredensial tertentu. Kondisi tersebut membuat perlindungan data membutuhkan tindakan tambahan. Dari evaluasi awal perusahaan, paling banyak 1,85 persen workspace berpotensi mengalami paparan sebagian variabel, atau sekitar 100.000 workspace. Estimasi tersebut tidak menunjukkan bahwa setiap akun pasti disusupi. Tim investigasi menyatakan tidak menemukan akses langsung ke akun individual sebagai bagian dari insiden. Meskipun begitu, penggantian kredensial dipandang penting selama evaluasi keamanan berlangsung.
Risiko Penyalahgunaan API AI setelah Insiden Keamanan Cloud
Bagian investigasi yang mendapat perhatian adalah kemungkinan motivasi penyerang yang menyasar token autentikasi platform model bahasa. Menurut Railway, pelaku tampaknya menargetkan kredensial layanan AI. Token yang menjadi sasaran berfungsi membuka layanan pemrosesan kecerdasan buatan sesuai izin serta batas penggunaan akun. Jika disalahgunakan, kredensial tersebut dapat dimanfaatkan untuk menjalankan permintaan API. Dengan mempertimbangkan risiko tersebut, pengelolaan kunci API membutuhkan perhatian lebih dalam pengembangan aplikasi.
Berdasarkan penilaian teknis sementara, serangan tersebut kemungkinan bertujuan mendukung aktivitas model distillation. Pendekatan penyulingan kemampuan AI merupakan metode melatih model menggunakan keluaran sistem berbeda. Dalam penggunaan yang sah, metode tersebut digunakan dalam berbagai penelitian AI. Akan tetapi, penggunaan kredensial curian untuk mengakses layanan inferensi secara tidak sah berpotensi melanggar ketentuan layanan. Meski demikian, tujuan akhir pelaku tetap memerlukan pembuktian melalui investigasi lanjutan.
Cara Melindungi Aplikasi dengan Memperbarui Informasi Autentikasi
Sebagai bagian dari langkah perlindungan, Railway meminta pengguna mengganti kunci yang disimpan sebelum 21 Oktober 2026. Proses pembaruan kunci keamanan berarti memperbarui rahasia digital agar nilai lama tidak lagi berlaku. Sebagai persiapan awal, pengguna sebaiknya memeriksa daftar konfigurasi rahasia. Jenis data yang sebaiknya diperiksa mencakup kunci layanan AI, kredensial penyimpanan, serta token aplikasi. Ketika informasi penting telah dipetakan, pengguna sebaiknya menjalankan penggantian melalui fasilitas resmi. Melalui proses terstruktur, penggantian lebih mudah dikendalikan.
Ketika token baru telah dibuat, pengguna harus memperbarui environment variables aplikasi. Pada tahap berikutnya, pastikan aplikasi memiliki akses melalui kredensial pengganti. Ketika aplikasi belum membaca pengaturan baru, pengguna sebaiknya mengikuti prosedur deployment yang sesuai. Ketika aplikasi berfungsi menggunakan kunci baru, kredensial lama harus dicabut atau dinonaktifkan. Langkah penggantian yang terarah membantu menjaga kesinambungan layanan. Meski proses pergantian terlihat sederhana, pengguna tetap perlu memperhatikan ketergantungan antarlayanan agar operasional aplikasi tetap berjalan.
Pemantauan Aktivitas dan Penguatan Keamanan Cloud setelah Serangan
Selain mengganti kredensial, pengguna Railway sebaiknya mengevaluasi log penggunaan sistem. Pemeriksaan tersebut membantu mengenali penggunaan tidak sah. Sebagai contoh, pengembang perlu mengevaluasi aktivitas login database yang tidak berkaitan dengan aktivitas aplikasi. Apabila terdapat indikasi penyalahgunaan, pengguna perlu melanjutkan investigasi keamanan. Railway sendiri, juga menyarankan pemeriksaan audit log GitHub serta pemeriksaan aktivitas pada Docker Hub. Tindakan tersebut membantu memperluas cakupan pemeriksaan.
Sebagai strategi pencegahan berikutnya, pengembang perlu membatasi hak akses berdasarkan kebutuhan. Prinsip tersebut bertujuan mengurangi dampak jika kunci bocor. Sebagai contoh, aplikasi yang hanya perlu membaca data tidak harus memperoleh izin administrasi penuh. Tidak kalah penting, layanan database perlu menggunakan pembatasan jaringan yang sesuai. Pemanfaatan fasilitas penyimpanan kredensial aman juga membantu mengurangi penyebaran informasi sensitif. Berkat perlindungan yang saling melengkapi, aplikasi lebih mudah dipantau ketika terjadi gangguan keamanan.
Pelajaran Keamanan dari Serangan terhadap Platform Railway
Peristiwa penyusupan sistem internal Railway menjadi pengingat penting bagi industri TEKNOLOGI. Kendati tidak seluruh akun mengalami gangguan langsung, perusahaan meminta pengguna memperbarui informasi autentikasi. Kebijakan pengamanan tersebut bertujuan mengurangi risiko penyalahgunaan akses. Selain mengganti kunci API, pemantauan audit log, pembatasan izin, dan pengelolaan rahasia secara terpusat membantu membangun sistem yang lebih tangguh. Insiden yang sedang ditangani juga menunjukkan perlunya pengawasan berkelanjutan. Menurut Anda, apakah pengelolaan akses menjadi tantangan terbesar dalam keamanan cloud? Ceritakan pengalaman Anda mengenai perlindungan kredensial digital.