OpenCode Console Dibobol Peretas, Kunci API Pengguna Disalahgunakan hingga Memicu Tagihan
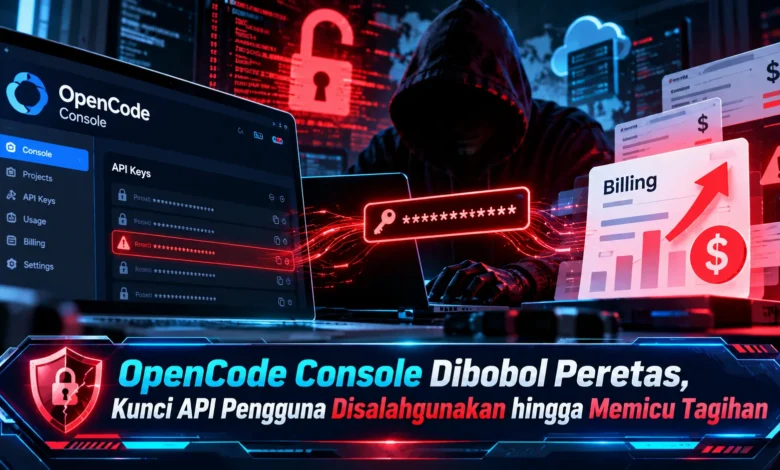
Insiden keamanan siber kembali mengguncang ekosistem kecerdasan buatan setelah OpenCode Console dilaporkan mengalami pembobolan yang berpotensi mengekspos kunci API pengguna. Serangan yang terungkap pada 17 Oktober 2026 ini berdampak pada sekitar 1,4 persen pengguna layanan Console, terutama mereka yang menghubungkan akun penyedia AI eksternal. Sejumlah pengembang melaporkan munculnya biaya penggunaan API tanpa izin, bahkan mencapai lebih dari 1.700 dolar AS pada kasus tertentu. Peristiwa tersebut menjadi pengingat penting bahwa perkembangan TEKNOLOGI AI juga menghadirkan risiko finansial ketika kredensial digital tidak terlindungi. OpenCode bersama penyedia layanan AI terkait telah mengambil langkah untuk menangani dampak insiden tersebut.
Insiden Keamanan OpenCode Console dan Dampaknya bagi Pengembang
Peristiwa akses ilegal terhadap layanan OpenCode Console terungkap melalui pemberitahuan perusahaan pada 17 Oktober 2026 setelah perusahaan mengidentifikasi aktivitas mencurigakan terhadap sistem lama yang sedang dihentikan penggunaannya. Berdasarkan keterangan tim pengembang, insiden tersebut memungkinkan akses terhadap sejumlah kunci API tersimpan yang sebelumnya dimasukkan pengguna ke OpenCode Console. Perusahaan menyebutkan bahwa sekitar 1,4 persen pengguna Console termasuk dalam kelompok terdampak. Akun dalam kategori terdampak terutama menyimpan kredensial penyedia model kecerdasan buatan. Ketika masalah keamanan ditemukan, OpenCode mengirimkan pemberitahuan melalui email agar kredensial berisiko segera diganti.
OpenCode sendiri merupakan alat bantu pengembangan perangkat lunak menggunakan AI dengan kode sumber yang tersedia secara terbuka. Dengan memanfaatkan OpenCode, pengembang menggunakan instruksi bahasa alami untuk memperbaiki perangkat lunak. Di sisi layanan pendukung, OpenCode Console merupakan layanan daring opsional yang memungkinkan pengguna menyimpan kredensial penyedia model. Informasi tersebut menjadi perhatian utama karena potensi kebocoran ditemukan pada layanan Console, bukan konfirmasi adanya kompromi terhadap setiap pengguna aplikasi utama. Dengan demikian, pengguna sebaiknya memeriksa apakah memiliki integrasi Console.


Risiko Kebocoran Kredensial AI pada OpenCode Console
Dalam layanan digital, kunci API menjadi identitas autentikasi aplikasi terhadap penyedia layanan. Dalam ekosistem AI generatif, kredensial tersebut memungkinkan aplikasi mengirim permintaan dari penyedia seperti OpenAI, Anthropic, dan Google. Setiap penggunaan dapat menghasilkan biaya sesuai tarif layanan berdasarkan jenis model yang digunakan. Apabila kunci tersebut bocor, pelaku dapat memakai kuota layanan tanpa izin. Dalam kondisi tersebut, tagihan berpotensi bertambah meskipun pemilik tidak memakai layanan. Untuk memahami dampak peretasan, kunci API perlu diperlakukan seperti informasi autentikasi sensitif.
Berkaitan dengan pembobolan layanan Console, sejumlah pengguna melaporkan peningkatan pengeluaran secara mendadak. Sejumlah pengalaman pengguna mengungkap pengeluaran mencapai ratusan dolar AS, bahkan sebagian pengguna menyebut kerugian lebih dari 1.700 dolar AS. Angka tersebut bukan berarti setiap akun mengalami tagihan serupa. Tidak hanya menimbulkan tagihan, beberapa pengembang mengalami gangguan akses proyek akibat aktivitas mencurigakan. Kondisi tersebut dapat menghambat pekerjaan pengembangan. Meski sejumlah pengguna mengalami masalah, adanya kemungkinan kebocoran tidak otomatis membuktikan setiap kunci telah disalahgunakan. Karena perbedaan ini penting, pengguna sebaiknya memeriksa aktivitas akun secara langsung.
Dugaan Distillation Attack dalam Insiden OpenCode Console
Dalam pernyataannya, OpenCode menghubungkan pembobolan dengan dugaan upaya distilasi model kecerdasan buatan. Dalam konteks pembelajaran mesin, distilasi merupakan metode memindahkan sebagian kemampuan model ke sistem berbeda. Proses tersebut dapat digunakan secara sah dalam penelitian. Namun, aktivitas distilasi dapat menjadi persoalan keamanan dan kepatuhan apabila mengandalkan permintaan API dari akun korban. Dalam skenario penyalahgunaan, pelaku mungkin melakukan pemanggilan API berulang kali untuk memperoleh data respons. Aktivitas seperti itu mungkin memicu tagihan tidak terduga.
Meski OpenCode menyebut distillation attack, informasi mengenai jalur eksploitasi masih terbatas. Situasi tersebut membuat tujuan akhir pelaku belum dapat dipastikan. Beberapa pengamat keamanan mempertanyakan apakah bukti yang tersedia cukup untuk menyebut distilasi. Oleh sebab itu, fakta penyalahgunaan kredensial tidak boleh langsung disamakan dengan bukti distilasi. Pada pembahasan peretasan sistem, perbedaan tersebut membantu menghindari kesimpulan yang terlalu jauh. Melalui pendekatan yang hati-hati, pengguna memperoleh gambaran risiko tanpa spekulasi berlebihan.
Respons OpenAI, Anthropic, dan Google terhadap Peretasan
Ketika kebocoran mulai ditangani, tim OpenCode menyampaikan pemberitahuan langsung kepada pengguna berisiko. Pemberitahuan keamanan ini menekankan perlunya menonaktifkan API key yang berpotensi terekspos. Tindakan tersebut membantu memutus kemungkinan penyalahgunaan kunci lama. Selain tindakan OpenCode, penyedia model AI terlibat dalam penanganan kredensial terdampak. Anthropic dan Google memblokir kunci yang diyakini terekspos. Pada penanganan lainnya, OpenAI membantu penyelesaian dampak terhadap pengguna API dan mengupayakan refund atas pemakaian kredit yang berkaitan dengan insiden. Penanganan dari berbagai penyedia menjadi bagian dari pemulihan keamanan setelah pembobolan.
Dalam pembaruan mengenai penanganan insiden, proses refund untuk penggunaan tidak berwenang tengah diproses. Walaupun proses penanganan telah diumumkan, tidak berarti semua tagihan otomatis dibatalkan. Pemilik akun dengan aktivitas pembayaran tidak dikenal dianjurkan mengumpulkan catatan transaksi seperti tanggal pemanggilan API, nama layanan yang digunakan, dan nilai biaya yang dipersoalkan. Informasi tersebut membantu proses pemeriksaan. Untuk memperoleh penanganan sesuai layanan, pengguna dianjurkan menggunakan kanal dukungan penyedia model. Dengan begitu, pengguna memiliki kesempatan memperoleh pemeriksaan transaksi.
Cara Melindungi Kunci API dari Serangan Siber
Langkah pertama yang perlu dilakukan adalah melakukan rotasi terhadap seluruh API key berisiko. Pemilik akun sebaiknya masuk ke dashboard penyedia API seperti OpenAI, Anthropic, atau Google untuk mencabut akses kredensial sebelumnya. Sebagai bagian dari perlindungan, menghapus kunci dari OpenCode Console saja tidak cukup. API key yang terlanjur bocor mungkin tetap memberikan akses hingga dinonaktifkan penyedianya. Sesudah kredensial lama dinonaktifkan, buat kunci baru apabila masih diperlukan. Selanjutnya, ganti kredensial pada seluruh layanan terkait. Proses rotasi menyeluruh membantu mengurangi peluang penyalahgunaan lanjutan.
Selain mengganti kunci API, pengguna sebaiknya meninjau riwayat aktivitas layanan. Pemeriksaan tersebut perlu memperhatikan aktivitas sejak malam terjadinya serangan. Cari penggunaan yang tidak dikenal, terutama penggunaan layanan di luar pola normal. Pengguna juga dapat mengaktifkan peringatan biaya serta menggunakan pembatasan anggaran yang didukung layanan. Walaupun pengaturan biaya membantu, notifikasi tidak selalu menghentikan penggunaan otomatis. Karena itu, hindari memberikan kewenangan berlebihan, pisahkan kunci untuk proyek berbeda, dan gunakan secret manager yang sesuai. Penerapan perlindungan berlapis berpotensi membatasi dampak kebocoran berikutnya.
Kesimpulan Peretasan OpenCode Console dan Keamanan API
Pembobolan layanan OpenCode Console memperlihatkan tantangan nyata dalam perkembangan TEKNOLOGI pemrograman berbantuan AI. Kelompok pengguna Console yang mencapai 1,4 persen dilaporkan berisiko akibat insiden setelah infrastruktur lawas mengalami pembobolan. Kejadian tersebut membuka kemungkinan penyalahgunaan akses model dan berkaitan dengan laporan biaya penggunaan API tanpa izin. Meskipun sejumlah penyedia telah membantu penanganan, perlindungan kredensial tetap menjadi tanggung jawab penting. Tindakan berupa rotasi kredensial, pemantauan aktivitas akun, dan penerapan izin minimum menjadi dasar keamanan yang lebih baik. Menurut Anda, apakah layanan pengembangan AI harus menyediakan pengamanan kredensial tambahan? Bagikan pendapat Anda mengenai perlindungan akun pengembang.