OpenShell Secure Runtime Jadi Pendekatan Baru untuk Melindungi Sistem dari Aplikasi Berisiko
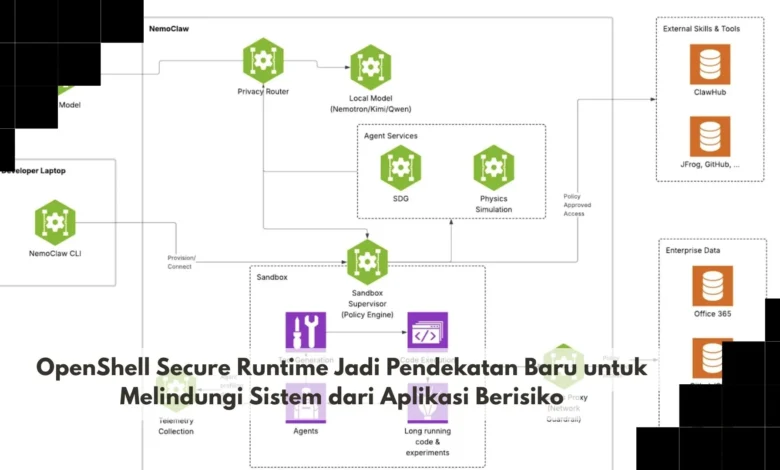
OpenShell Secure Runtime menjadi pendekatan menarik dalam perkembangan keamanan aplikasi modern karena berfokus pada cara menjalankan software di lingkungan yang lebih terkontrol. Ketika organisasi menggunakan semakin banyak aplikasi, tool otomatisasi, dan komponen dari berbagai sumber, risiko terhadap sistem juga ikut meningkat. Dalam perkembangan TEKNO, pendekatan runtime yang aman dapat membantu membatasi akses aplikasi, mengurangi dampak ketika terjadi kesalahan, serta memberikan kontrol lebih baik terhadap proses yang berjalan di dalam sebuah sistem.
OpenShell Secure Runtime Membawa Pendekatan Baru terhadap Keamanan Aplikasi
Perlindungan terhadap software perlu diperhatikan sepanjang proses eksekusi karena aplikasi dapat mengakses berbagai resource ketika sedang aktif. Lingkungan runtime yang terisolasi dapat membantu memisahkan proses aplikasi dari bagian sistem yang tidak diperlukan untuk menjalankan fungsinya. Pendekatan ini semakin relevan ketika software modern memiliki banyak komponen dan library yang saling terhubung.
Isolasi runtime dapat membantu mengurangi area sistem yang terpengaruh ketika terjadi error atau perilaku aplikasi yang tidak sesuai. Hak akses dapat disesuaikan berdasarkan fungsi sehingga aplikasi tidak memperoleh izin lebih besar daripada yang diperlukan. Dalam perkembangan TEKNO keamanan modern, pendekatan isolasi dapat menjadi bagian dari strategi keamanan berlapis untuk menghadapi risiko software.
Isolasi Aplikasi Membantu Mengurangi Dampak Risiko Keamanan
Pemisahan lingkungan membantu mencegah sebuah aplikasi mendapatkan akses tidak terbatas terhadap seluruh sistem. Apabila suatu aplikasi hanya membutuhkan akses terhadap folder tertentu, tidak selalu ada alasan untuk memberikan kemampuan membaca seluruh penyimpanan. Kontrol runtime dapat mengatur interaksi dengan file, jaringan, proses, dan komponen sistem berdasarkan kebijakan yang telah ditentukan.
Secure runtime tetap tidak menggantikan seluruh mekanisme keamanan namun dapat mempersempit ruang gerak aplikasi bermasalah. Ketika software mengalami masalah, batas runtime dapat membantu menjaga bagian lain dari sistem agar tidak mudah terpengaruh. Untuk organisasi yang mengandalkan banyak aplikasi TEKNO, pemisahan runtime dapat membantu membuat pengelolaan keamanan menjadi lebih terarah.
Secure Runtime Mengatur Resource yang Bisa Digunakan Aplikasi
Prinsip memberikan izin secukupnya dapat membantu mengurangi risiko dari aplikasi yang tidak membutuhkan akses luas. Aplikasi yang hanya membutuhkan koneksi ke satu layanan tidak harus memperoleh akses bebas terhadap seluruh jaringan. Data sensitif dan konfigurasi penting dapat dijauhkan dari aplikasi yang tidak memiliki alasan untuk menggunakannya.
Kontrol permission dapat memperkecil peluang software berinteraksi dengan bagian sistem yang tidak relevan. Pengelola sistem dapat lebih mudah mengetahui resource apa saja yang tersedia untuk masing masing aplikasi. Dalam perkembangan TEKNO, transparansi seperti ini penting karena sistem modern dapat memiliki ratusan proses dan dependency yang berjalan secara bersamaan.
Aplikasi Otomatis Membutuhkan Lingkungan Eksekusi yang Lebih Terkontrol
Workflow otomatis semakin banyak digunakan sehingga aplikasi dapat menjalankan rangkaian proses secara mandiri. Kondisi tersebut meningkatkan kebutuhan terhadap lingkungan eksekusi yang memiliki aturan akses jelas. Pembatasan runtime dapat membantu memastikan tugas otomatis tidak memperoleh akses lebih besar dibandingkan kebutuhan operasionalnya.
Pendekatan tersebut juga relevan bagi developer yang ingin menguji tool baru tanpa langsung memberikan akses penuh terhadap workstation atau server utama. Jika aplikasi ternyata memiliki perilaku yang tidak sesuai, dampaknya dapat lebih mudah dibatasi apabila lingkungan sejak awal memiliki pembatasan. Untuk tim TEKNO modern, kemampuan mencoba aplikasi dalam lingkungan terbatas dapat memberikan fleksibilitas sekaligus menjaga keamanan sistem utama.
Aktivitas Aplikasi Perlu Dipantau selama Proses Eksekusi
Pembatasan aplikasi dapat memberikan manfaat lebih besar ketika administrator juga memiliki visibilitas terhadap aktivitas proses. Aktivitas proses dapat menjadi petunjuk untuk mengetahui apakah software bekerja berdasarkan fungsi yang diharapkan. Catatan eksekusi dapat memberikan informasi tambahan yang berguna saat melakukan troubleshooting dan pemeriksaan keamanan.
Konfigurasi secure runtime perlu ditinjau secara berkala agar tetap sesuai dengan fungsi aplikasi yang sebenarnya. Pembatasan yang berlebihan dapat membuat aplikasi tidak dapat bekerja sementara permission terlalu longgar meningkatkan ruang risiko. Dalam lingkungan TEKNO berbasis keamanan, monitoring dan evaluasi kebijakan menjadi bagian penting untuk mempertahankan perlindungan jangka panjang.
Kesimpulan Secure Runtime Membawa Lapisan Perlindungan Tambahan untuk Sistem
OpenShell Secure Runtime membawa konsep keamanan yang berfokus pada cara software berinteraksi dengan resource selama proses eksekusi. Prinsip akses minimum dan isolasi dapat membantu menjaga agar masalah pada satu aplikasi tidak mudah memengaruhi seluruh lingkungan. Pendekatan runtime aman bukan pengganti seluruh mekanisme keamanan sehingga tetap perlu dikombinasikan dengan kontrol perlindungan lainnya.
Dalam ekosistem TEKNO modern, keamanan runtime menjadi semakin relevan seiring aplikasi memperoleh kemampuan mengakses lebih banyak data dan layanan. Pendekatan seperti OpenShell Secure Runtime dapat membantu developer maupun administrator mengelola aplikasi dengan cara yang lebih terstruktur. Jika diterapkan dengan kebijakan yang sesuai, monitoring yang baik, dan evaluasi rutin, konsep ini dapat membantu membangun sistem yang lebih siap menghadapi risiko aplikasi. Bagikan pandangan Anda mengenai penggunaan secure runtime dan terus ikuti perkembangan TEKNO untuk mengetahui pendekatan keamanan aplikasi berikutnya.