Intel Siapkan Peralihan dari SGX ke TDX untuk Perlindungan Data Komputasi Rahasia
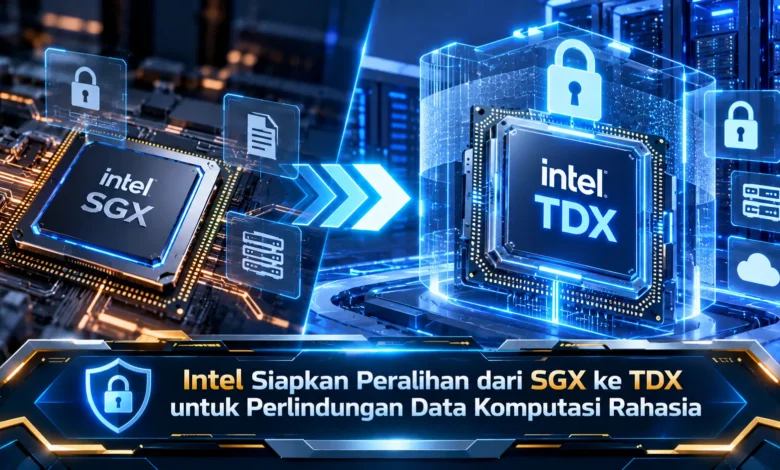
Intel mengumumkan perubahan strategi dalam pengembangan teknologi komputasi rahasia atau confidential computing pada Oktober 2026. Perusahaan semikonduktor tersebut akan memusatkan investasi masa depannya pada Intel Trust Domain Extensions (TDX), sementara generasi prosesor Xeon berkode nama Diamond Rapids direncanakan menjadi platform terakhir yang mendukung Intel Software Guard Extensions (SGX). Perubahan ini menjadi perkembangan penting dalam industri TEKNOLOGI karena berkaitan dengan perlindungan data sensitif ketika sedang diproses. Melalui pendekatan isolasi mesin virtual, Intel TDX menawarkan cara berbeda untuk melindungi aplikasi dan informasi perusahaan, terutama dalam lingkungan cloud, pusat data, dan infrastruktur virtualisasi modern.
Strategi Intel Memprioritaskan Trust Domain Extensions
Produsen prosesor Intel mengumumkan kebijakan baru mengenai masa depan perlindungan data komputasi. Sebagai bagian dari perubahan ini, Intel akan memusatkan investasi pengembangan masa depan pada TDX. Sementara itu, Intel SGX tidak lagi menjadi fokus pengembangan jangka panjang. Intel menjelaskan bahwa, keluarga prosesor Xeon berkode nama Diamond Rapids akan menjadi platform terakhir yang mendukung SGX. Keputusan tersebut tidak otomatis membuat aplikasi SGX yang sudah digunakan menjadi tidak dapat dijalankan. Meskipun demikian, organisasi perlu memperhatikan rencana pembaruan infrastrukturnya.
Keputusan Intel tersebut mencerminkan kebutuhan keamanan pada infrastruktur cloud modern. Ketika organisasi menggunakan layanan cloud, informasi dapat berada dalam sistem yang dikelola penyedia infrastruktur. Kondisi tersebut menimbulkan kebutuhan keamanan selama proses komputasi berlangsung. Teknologi Trust Domain Extensions berupaya menjaga kerahasiaan data pada lingkungan komputasi bersama. Berkat rancangan isolasi perangkat keras, perusahaan berpotensi mengurangi paparan informasi kepada komponen infrastruktur. Dengan mempertimbangkan kebutuhan tersebut, TDX menjadi bagian penting dari strategi keamanan Intel.
Perbandingan Teknologi Confidential Computing Intel
Intel Software Guard Extensions dirancang menyediakan lingkungan eksekusi terisolasi bagi kode sensitif. Mekanisme tersebut menggunakan enclave, yaitu wilayah memori terlindungi untuk menjalankan kode. Berkat isolasi berbasis aplikasi, pengembang mampu memisahkan pemrosesan rahasia dari komponen lain. Untuk menggambarkan penerapannya, sebuah aplikasi dapat menjalankan operasi kriptografi di dalam enclave. Karakteristik keamanan tersebut berkaitan dengan pemisahan komponen penting secara spesifik. Namun demikian, pengembang perlu memahami antarmuka pemrograman khusus.
Sementara SGX melindungi bagian aplikasi, Intel TDX melindungi beban kerja melalui trust domain. Dalam arsitektur TDX, trust domain adalah mesin virtual yang dilindungi melalui mekanisme perangkat keras. Melalui pendekatan ini, Intel TDX membantu menjaga data aplikasi dari perangkat lunak pengelola infrastruktur. Karakteristik utama TDX adalah kemampuan menjalankan banyak aplikasi dalam satu VM terlindungi. Dalam banyak kasus, organisasi berpotensi memindahkan sistem tanpa menulis ulang seluruh program. Meski begitu, kompatibilitas tetap perlu diuji sebelum produksi.
Peran Enkripsi Memori dan Remote Attestation pada Intel TDX
Mekanisme utama dalam arsitektur TDX adalah pengendalian akses memori melalui teknologi prosesor. Sistem ini menggunakan fitur perangkat keras untuk menjaga kerahasiaan data. Pada sistem VM konvensional, hypervisor berperan sebagai komponen pengendali sistem. Melalui pendekatan TDX, Intel berupaya melindungi keadaan prosesor milik trust domain. Mekanisme keamanan ini relevan bagi penyedia layanan cloud. Namun perlu diperhatikan, Intel TDX bukan pengganti pengamanan aplikasi dan sistem operasi.
Di samping pengendalian akses perangkat keras, Intel TDX juga menyediakan mekanisme pembuktian keadaan lingkungan. Remote attestation merupakan proses pembuktian konfigurasi lingkungan eksekusi. Dalam skenario penggunaan, perusahaan bisa menetapkan pemeriksaan keamanan sebelum data sensitif diserahkan. Penggunaan attestation mendukung pengendalian akses berdasarkan bukti teknis. Namun, attestation TDX tidak selalu memberikan pengukuran langsung atas semua program pengguna. Oleh sebab itu, organisasi perlu menerapkan verifikasi tambahan bila diperlukan.
Manfaat Komputasi Rahasia Berbasis Mesin Virtual
Faktor yang mendukung pengembangan TDX adalah fleksibilitas untuk menjalankan berbagai jenis beban kerja. Penyedia layanan digital menggunakan mesin virtual untuk menjalankan aplikasi. Melalui penggunaan Trust Domain Extensions, organisasi dapat menambahkan perlindungan pada beban kerja yang sudah ada. Hal tersebut mendukung pengelolaan layanan cloud yang lebih fleksibel. Dalam penerapan perusahaan, aplikasi pemrosesan dokumen bisnis sensitif mungkin memperoleh perlindungan memori tambahan. Namun pada praktiknya, organisasi perlu memastikan dukungan penyedia cloud.
Dari sisi pengelolaan operasional, pendekatan TDX berpotensi memberikan efisiensi pengelolaan. Pada sistem SGX, pengembang mungkin memerlukan penyesuaian struktur aplikasi. Sementara itu, perlindungan diberikan melalui isolasi mesin virtual. Perbedaan tersebut berpotensi mengurangi kebutuhan modifikasi program. Walaupun pendekatan ini praktis, TDX melibatkan sistem operasi tamu serta perangkat lunak terkait. Oleh sebab itu, pilihan antara pendekatan perlindungan sebaiknya dinilai berdasarkan karakteristik sistem yang digunakan.
Strategi Menyesuaikan Infrastruktur Confidential Computing
Untuk perusahaan dengan aplikasi berbasis enclave, langkah awal transisi adalah mendokumentasikan layanan yang membutuhkan dukungan SGX. Pemeriksaan tersebut perlu mencakup aplikasi, server, serta sistem keamanan. Pada tahap berikutnya, perusahaan perlu menilai kemungkinan menjalankan aplikasi dalam confidential VM. Untuk perangkat lunak SGX berbasis library operating system, proses migrasi berpotensi lebih sederhana. Akan tetapi, fungsi yang sebelumnya disediakan library OS perlu diperiksa sebelum aplikasi digunakan kembali. Dalam penerapan praktis, mekanisme enkripsi file dan attestation mungkin membutuhkan perubahan desain.
Selain memeriksa aplikasi, perusahaan sebaiknya memastikan prosesor mendukung Intel TDX. Setiap generasi perangkat keras tidak selalu menyediakan kemampuan confidential VM identik. Dengan mempertimbangkan variasi tersebut, tim infrastruktur perlu memeriksa BIOS dan pengaturan keamanan. Sebagai bagian dari migrasi, lakukan pemeriksaan perilaku layanan di lingkungan terbatas. Aspek yang perlu diperhatikan meliputi kebutuhan memori, dukungan sistem operasi, serta ketahanan layanan. Berkat perencanaan migrasi secara terstruktur, perusahaan lebih mudah mengenali hambatan teknis.
Masa Depan Confidential Computing dengan Intel Trust Domain Extensions
Perubahan fokus Intel dari SGX menuju TDX menjadi perkembangan penting dalam pengembangan komputasi rahasia modern. Pendekatan keamanan berbasis enclave berperan dalam perkembangan confidential computing. Di sisi lain, Intel TDX memungkinkan isolasi perangkat keras bagi VM. Penetapan TDX sebagai prioritas pengembangan masa depan menunjukkan perhatian terhadap kemudahan penerapan skala besar. Meski peralihan ini telah diumumkan, migrasi dari SGX memerlukan perencanaan sesuai karakteristik aplikasi.
Bagi perkembangan TEKNOLOGI, Intel TDX berpotensi memperluas penggunaan confidential computing. Pada saat yang sama, perlindungan perangkat keras perlu didukung pengelolaan identitas dan pembaruan sistem. Organisasi dengan infrastruktur enclave sebaiknya mulai memetakan kebutuhan migrasi. Dengan perencanaan yang tepat, perlindungan data lebih mudah disesuaikan dengan strategi keamanan jangka panjang. Menurut Anda, apakah teknologi perlindungan data melalui Intel TDX akan mendorong penggunaan sistem pengolahan data yang lebih aman? Silakan bagikan pendapat Anda tentang pentingnya perlindungan data saat diproses.


