OpenShell Secure Runtime Jadi Pendekatan Baru untuk Melindungi Sistem dari Aplikasi Berisiko
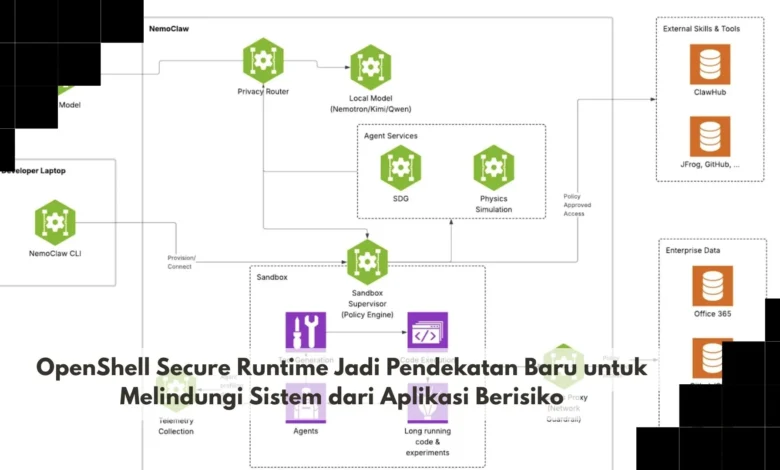
OpenShell Secure Runtime menjadi pendekatan menarik dalam perkembangan keamanan aplikasi modern karena berfokus pada cara menjalankan software di lingkungan yang lebih terkontrol. Ketika organisasi menggunakan semakin banyak aplikasi, tool otomatisasi, dan komponen dari berbagai sumber, risiko terhadap sistem juga ikut meningkat. Dalam perkembangan TEKNO, pendekatan runtime yang aman dapat membantu membatasi akses aplikasi, mengurangi dampak ketika terjadi kesalahan, serta memberikan kontrol lebih baik terhadap proses yang berjalan di dalam sebuah sistem.
OpenShell Secure Runtime Fokus Membatasi Risiko saat Aplikasi Berjalan
Perlindungan terhadap software perlu diperhatikan sepanjang proses eksekusi karena aplikasi dapat mengakses berbagai resource ketika sedang aktif. OpenShell Secure Runtime membawa konsep lingkungan eksekusi yang lebih terkendali sehingga aplikasi tidak langsung mendapatkan akses luas terhadap seluruh bagian sistem. Model keamanan seperti ini dapat menjadi berguna karena aplikasi masa kini sering mengandalkan berbagai paket eksternal dalam proses operasionalnya.
Membatasi proses sejak awal dapat membuat potensi dampak dari aplikasi bermasalah menjadi lebih terkendali. Alih alih memberikan seluruh hak akses secara otomatis, sistem dapat memberikan izin berdasarkan kebutuhan tertentu. Dalam dunia TEKNO berbasis aplikasi, pengelolaan runtime dapat membantu organisasi membangun lingkungan aplikasi yang lebih terstruktur dan lebih mudah diawasi.
Isolasi Aplikasi Membantu Mengurangi Dampak Risiko Keamanan
Isolasi proses menjadi langkah penting karena software sebaiknya hanya berinteraksi dengan resource yang memang dibutuhkan. Hak akses terhadap penyimpanan dapat diberikan secara selektif sehingga aplikasi hanya menggunakan data yang relevan dengan tugasnya. Prinsip yang sama dapat diterapkan terhadap jaringan, perangkat, proses lain, maupun konfigurasi sistem.
Isolasi tidak berarti sebuah aplikasi otomatis menjadi aman sepenuhnya tetapi dapat membantu membatasi dampak ketika terjadi kesalahan. Jika sebuah aplikasi memiliki bug atau menjalankan perilaku yang tidak diharapkan, pembatasan izin dapat mencegahnya menjangkau resource yang berada di luar kebutuhan. Untuk organisasi yang mengandalkan banyak aplikasi TEKNO, pemisahan runtime dapat membantu membuat pengelolaan keamanan menjadi lebih terarah.
Secure Runtime Mengatur Resource yang Bisa Digunakan Aplikasi
Pemberian hak akses minimum menjadi salah satu pendekatan yang dapat diterapkan dalam lingkungan runtime aman. Aplikasi yang hanya membutuhkan koneksi ke satu layanan tidak harus memperoleh akses bebas terhadap seluruh jaringan. Credential, file rahasia, dan konfigurasi sistem sebaiknya hanya tersedia bagi proses yang benar benar membutuhkannya.
Kontrol permission dapat memperkecil peluang software berinteraksi dengan bagian sistem yang tidak relevan. Administrator juga dapat memperoleh gambaran lebih jelas mengenai izin yang diberikan kepada setiap workload. Pada infrastruktur TEKNO modern, visibilitas terhadap permission membantu mengurangi kompleksitas pengelolaan keamanan.
Secure Runtime Mendukung Penggunaan Tool dengan Risiko yang Lebih Terkelola
Workflow otomatis semakin banyak digunakan sehingga aplikasi dapat menjalankan rangkaian proses secara mandiri. Kondisi tersebut meningkatkan kebutuhan terhadap lingkungan eksekusi yang memiliki aturan akses jelas. Lingkungan terkontrol membantu menjaga agar workflow hanya menggunakan resource yang diperbolehkan.
Secure runtime dapat memberikan ruang pengujian yang lebih terkontrol ketika tim ingin mencoba software atau dependency baru. Jika aplikasi ternyata memiliki perilaku yang tidak sesuai, dampaknya dapat lebih mudah dibatasi apabila lingkungan sejak awal memiliki pembatasan. Untuk tim TEKNO modern, kemampuan mencoba aplikasi dalam lingkungan terbatas dapat memberikan fleksibilitas sekaligus menjaga keamanan sistem utama.
Monitoring dan Kebijakan Runtime Membantu Menjaga Sistem Tetap Terkontrol
Pembatasan aplikasi dapat memberikan manfaat lebih besar ketika administrator juga memiliki visibilitas terhadap aktivitas proses. Informasi mengenai penggunaan file, jaringan, maupun resource dapat membantu menentukan apakah perilaku aplikasi masih sesuai dengan kebijakan. Visibilitas tersebut juga dapat memudahkan proses investigasi ketika terjadi masalah karena tim memiliki lebih banyak konteks mengenai apa yang berlangsung.
Konfigurasi secure runtime perlu ditinjau secara berkala agar tetap sesuai dengan fungsi aplikasi yang sebenarnya. Tim perlu mencari keseimbangan agar aplikasi memperoleh akses cukup tanpa membuka resource yang tidak diperlukan. Dalam lingkungan TEKNO berbasis keamanan, visibilitas dan pembaruan kebijakan membantu secure runtime tetap sesuai dengan kebutuhan operasional dan keamanan.
Kesimpulan Secure Runtime Membawa Lapisan Perlindungan Tambahan untuk Sistem
Pendekatan OpenShell Secure Runtime menunjukkan pentingnya memberikan batas yang jelas terhadap aplikasi ketika berjalan di dalam sebuah sistem. Penggunaan permission yang lebih selektif dapat membantu mengurangi ruang yang tersedia bagi aplikasi apabila terjadi kesalahan. Namun, secure runtime tetap sebaiknya digunakan sebagai bagian dari strategi keamanan berlapis bersama pembaruan software, autentikasi, enkripsi, monitoring, serta konfigurasi yang tepat.
Dalam perkembangan TEKNO, jumlah aplikasi dan workflow otomatis yang semakin besar membuat kemampuan mengontrol proses menjadi semakin penting. Lingkungan runtime terkontrol memberikan pendekatan tambahan bagi organisasi yang ingin mengurangi risiko ketika menjalankan software. Jika diterapkan dengan kebijakan yang sesuai, monitoring yang baik, dan evaluasi rutin, konsep ini dapat membantu membangun sistem yang lebih siap menghadapi risiko aplikasi. Bagikan pandangan Anda mengenai penggunaan secure runtime dan terus ikuti perkembangan TEKNO untuk mengetahui pendekatan keamanan aplikasi berikutnya.