Microsoft Rilis Pembaruan Khusus Windows untuk Memblokir Sertifikat eMudhra Bermasalah
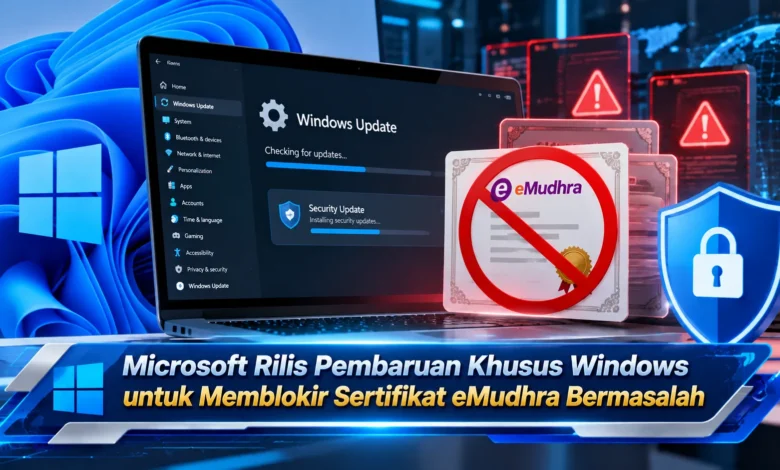
Microsoft merilis pembaruan khusus Windows pada 26 Oktober 2026 untuk memperkuat perlindungan terhadap sertifikat digital yang berkaitan dengan masalah keamanan eMudhra. Pembaruan di luar jadwal rutin atau out-of-band ini ditujukan terutama bagi perangkat yang tidak menerima perubahan daftar sertifikat tepercaya secara otomatis. Langkah tersebut menyusul temuan delapan kunci privat otoritas sertifikat perantara eMudhra yang berpotensi disalahgunakan untuk membuat sertifikat palsu. Dalam dunia TEKNOLOGI keamanan siber, kejadian ini menjadi perhatian karena sertifikat digital berperan penting dalam memverifikasi identitas situs web, melindungi komunikasi terenkripsi, dan memastikan perangkat lunak berasal dari penerbit yang dipercaya.
Microsoft Memperkuat Sistem Kepercayaan Sertifikat Digital Windows
Penerbitan pembaruan khusus Windows menandai respons keamanan terbaru dari Microsoft dalam mengurangi risiko penyalahgunaan sertifikat. Pembaruan tersebut berfokus pada informasi sertifikat akar dalam sistem operasi. Tindakan tersebut berkaitan dengan risiko keamanan dalam hierarki sertifikat eMudhra. Dalam perannya mengelola platform Windows, Microsoft mengoperasikan layanan untuk menentukan sertifikat yang dipercaya. Ketika suatu sertifikat dianggap bermasalah, daftar sertifikat dapat disesuaikan agar validasi identitas digital mengikuti kebijakan keamanan terbaru.
Sebagai respons awal, perusahaan menjalankan pemblokiran terhadap otoritas sertifikat perantara terdampak. Dalam tindakan tanggal 20 Oktober 2026, perusahaan menerbitkan perubahan pada Windows Disallowed Certificate Trust List untuk menambahkan otoritas sertifikat terkait ke daftar yang tidak dipercaya. Dalam pengembangan respons keamanan, pada 26 Oktober 2026 Microsoft merilis pembaruan tambahan yang menghapus tujuh sertifikat dari daftar kepercayaan Windows. Daftar yang dihapus tersebut terdiri atas enam sertifikat akar eMudhra G3 dan satu sertifikat cross-sign AAA Certificate Services. Tindakan tambahan tersebut merupakan keputusan kepercayaan yang lebih luas dibandingkan pemblokiran sertifikat intermediate terdampak.


Kelemahan Kunci Kriptografi eMudhra Memicu Respons Microsoft
Insiden sertifikat digital tersebut bermula dari delapan kunci privat milik otoritas sertifikat perantara eMudhra yang tidak memenuhi tingkat kerahasiaan yang semestinya. Kunci privat tersebut berkaitan dengan sistem kepercayaan berbasis otoritas sertifikat. Dari delapan kunci terdampak, enam digunakan untuk penerbitan sertifikat koneksi aman, sedangkan dua lainnya berkaitan dengan penandatanganan kode. Kondisi keamanan tersebut dapat membuka peluang bagi pihak tidak berwenang mengetahui informasi rahasia penandatanganan. Jika dimanfaatkan oleh penyerang, kelemahan itu dapat mendukung pemalsuan identitas layanan digital.
Dalam keamanan internet, sertifikat digital berfungsi untuk mendukung pemeriksaan identitas situs web dan mendukung perlindungan pertukaran informasi. Ketika otoritas sertifikat mengalami masalah, validitas identitas digital perlu dievaluasi. Sebagai contoh, penyerang dapat berusaha menghasilkan sertifikat yang mengatasnamakan situs terpercaya. Dokumen digital yang dipalsukan berpotensi mendukung serangan perantara. Meskipun dampak potensialnya serius, kemungkinan penyalahgunaan tidak otomatis membuktikan adanya serangan. Oleh karena itu, tindakan pencegahan diperlukan tanpa menyimpulkan adanya penyalahgunaan yang belum terbukti.
Memahami Certificate Trust List dan Hierarki Sertifikat
Untuk memahami pembaruan Microsoft, penting mengenali struktur kepercayaan sertifikat digital. Sertifikat akar menjadi salah satu dasar rantai kepercayaan. Sebagai bagian dari struktur tersebut, sertifikat intermediate menjadi perantara penandatanganan. Apabila perangkat memeriksa sertifikat server, sistem dapat mengevaluasi rantai sertifikat menuju otoritas yang dipercaya. Jika jalur sertifikat gagal diverifikasi, perangkat dapat menampilkan peringatan keamanan. Dengan mekanisme tersebut, Windows membantu menentukan status kepercayaan komunikasi terenkripsi.
Penanganan sertifikat eMudhra menggunakan dua pendekatan perlindungan. Pada langkah awal, Microsoft memasukkan delapan intermediate CA terdampak ke daftar terlarang. Kedua, perusahaan menghapus tujuh sertifikat tingkat lebih tinggi dari daftar tepercaya Windows. Kedua tindakan tersebut menangani tingkat kepercayaan berlainan. Pemblokiran sertifikat perantara mengatasi sertifikat perantara tertentu. Di sisi lain, penghapusan sertifikat akar dapat memengaruhi sertifikat lain dalam hierarki terkait. Karena itu, administrator harus mengevaluasi layanan yang bergantung pada hierarki terdampak sebelum menentukan tindakan kompatibilitas.
Microsoft Menyediakan Paket KB untuk Sistem yang Tidak Menerima Update Otomatis
Update khusus yang diterbitkan Microsoft diprioritaskan bagi perangkat yang tidak menerima pembaruan sertifikat otomatis. Kategori perangkat ini mencakup komputer terisolasi serta komputer yang tidak dapat mengakses layanan certificate update. Untuk Windows 11 versi 24H2, 25H2, dan 26H2, Microsoft menghadirkan KB5134133. Di sisi lain, Windows 11 versi 26H1 mendapatkan KB5134134, sedangkan Windows 11 versi 23H2 menerima KB5134130. Pada perangkat Windows 10 tertentu, Microsoft menyediakan KB berbeda menurut edisi. Perbedaan tersebut perlu diperhatikan sebelum instalasi agar sistem memperoleh paket yang kompatibel.
Pada infrastruktur teknologi organisasi, pemasangan pembaruan dapat dilakukan melalui Microsoft Update Catalog dan mekanisme distribusi pembaruan yang sesuai. Administrator IT perlu memeriksa versi Windows yang digunakan sebelum mengunduh paket. Dalam penerapan tertentu, KB5134133 menggabungkan perbaikan sebelumnya dengan peningkatan tambahan, sehingga persyaratan pemasangan sebelumnya perlu diperhatikan. Pengembang Windows menghadirkan pembaruan untuk Windows Server dan sejumlah edisi Windows 10 Enterprise LTSC. Namun demikian, tidak semua perangkat membutuhkan pemasangan manual. Karena itu, pemasangan harus disesuaikan dengan kondisi sistem yang digunakan.
Dampak Pemblokiran eMudhra terhadap Situs dan Aplikasi
Tidak hanya melakukan perubahan pada perangkat Windows, Microsoft turut menghadirkan perlindungan khusus untuk Microsoft Edge dan WebView2. Microsoft dalam langkah pengamanannya memperbarui CRLSet untuk menghentikan kepercayaan terhadap sertifikat terkait. Perlindungan browser ini menggunakan mekanisme pembaruan internal browser sehingga pengguna tidak harus memasang versi browser baru. Di samping pemblokiran sertifikat TLS terdampak, Microsoft menjadwalkan penghapusan tujuh sertifikat terkait dari daftar kepercayaan Edge pada 27 Oktober 2026. Pembaruan tambahan tersebut mendukung konsistensi perlindungan Edge dengan kebijakan sertifikat terbaru.
Perubahan status sertifikat dapat memengaruhi sistem yang menggunakan rantai sertifikat terkait. Ketika sistem perusahaan mengandalkan rantai kepercayaan yang mencakup root yang dihapus, validasi koneksi dapat gagal. Perubahan validasi tersebut bukan berarti Windows mengalami kerusakan, melainkan mungkin merupakan akibat perlindungan sertifikat terbaru. Sebagai langkah penanganan, administrator perlu mengidentifikasi sertifikat terkait kemudian memperoleh sertifikat dari hierarki tepercaya. Pengembang Windows menyampaikan bahwa penambahan kepercayaan lokal harus dinilai risikonya. Oleh sebab itu, kebijakan sertifikat perlu diterapkan secara hati-hati.
Pentingnya Pembaruan Windows dalam Melindungi Identitas Digital
Jika melihat rangkaian pembaruan Microsoft, penanganan sertifikat eMudhra merupakan langkah perlindungan tambahan dalam mengendalikan risiko pemalsuan identitas digital. Temuan delapan kunci privat perantara mendorong Microsoft melakukan pengendalian kepercayaan terhadap otoritas terkait. Pembaruan out-of-band berikutnya memperluas perlindungan terutama bagi komputer dalam jaringan terisolasi. Melalui distribusi paket yang sesuai, organisasi dapat menyesuaikan perlindungan sistem.
Pada era komunikasi dan layanan internet modern, pengelolaan identitas kriptografi menjadi semakin penting. Permasalahan kunci privat tersebut menunjukkan bahwa keamanan komunikasi memerlukan pengelolaan kunci yang benar. Untuk administrator perusahaan, menjaga pembaruan tetap aktif menjadi langkah penting. Di samping memperbarui perangkat, organisasi perlu mengidentifikasi ketergantungan sertifikat agar perubahan sertifikat tidak mengganggu operasi penting. Menurut Anda, apakah pengelolaan sertifikat berbasis kebijakan keamanan perlu menjadi prioritas lebih besar dalam penggunaan Windows sehari-hari? Anda dapat membagikan pengalaman dan pemikiran mengenai pentingnya pembaruan keamanan Windows.