Ancaman Serangan Phishing Berbasis AI dan Tantangan Mengenali Pesan Palsu
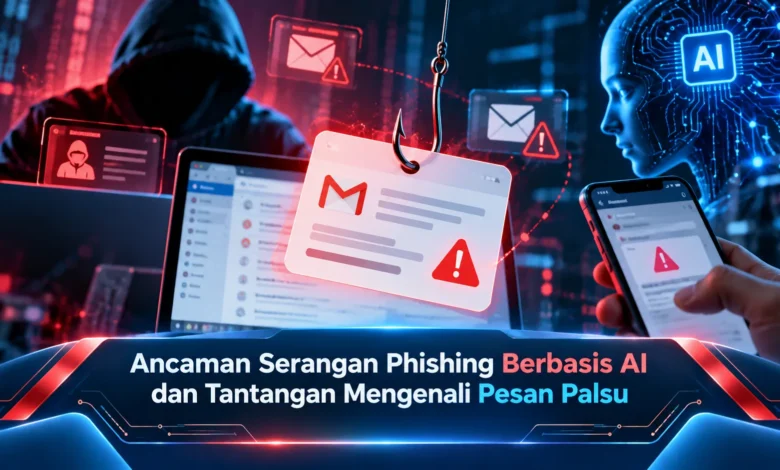
Pesan penipuan digital kini tidak selalu mudah dikenali melalui kesalahan ejaan, tata bahasa yang buruk, atau tampilan mencurigakan. Perkembangan teknologi kecerdasan buatan memungkinkan pelaku kejahatan siber menyusun pesan yang lebih rapi, menyesuaikan gaya komunikasi, bahkan meniru konteks percakapan tertentu. Kondisi ini membuat ancaman phishing berbasis AI semakin perlu dipahami oleh pengguna internet, terutama mereka yang aktif menggunakan email, aplikasi pesan, dan layanan keuangan digital. Meski demikian, pesan yang terlihat profesional belum tentu berasal dari pihak tepercaya. Mengenali pola manipulasi, memeriksa identitas pengirim, serta memahami langkah perlindungan akun menjadi keterampilan penting untuk mengurangi risiko pencurian data dan pengambilalihan akun.
Mengenal Ancaman Phishing Berbasis AI dalam Keamanan Digital
Penipuan berbasis phishing merupakan upaya memperoleh informasi sensitif melalui penyamaran identitas. Pihak yang menjalankan penipuan berpura-pura mewakili organisasi tepercaya. Sasaran tindakan tersebut mungkin mencakup pengambilan kode autentikasi. Dengan perkembangan kecerdasan buatan, pembuatan pesan penipuan dapat menjadi lebih mudah. Model bahasa dapat menghasilkan pesan dengan tata bahasa yang baik. Dengan kondisi tersebut, penampilan profesional tidak membuktikan keaslian pengirim. Dengan mempertimbangkan perubahan tersebut, kewaspadaan digital membutuhkan metode verifikasi yang lebih menyeluruh.
Penerapan teknologi generatif pada serangan rekayasa sosial tidak mengubah tujuan dasar serangan. Karakteristik yang semakin menonjol berkaitan dengan kemudahan membuat pesan dalam berbagai gaya. Dalam situasi tertentu, komunikasi mencurigakan dapat dibuat seperti permintaan administrasi kantor. Bentuk komunikasi tersebut mungkin menggunakan alasan transaksi bermasalah. Saat penerima terdorong bertindak cepat, pengguna mungkin mengikuti instruksi sebelum memastikan kebenarannya. Meskipun teknologi mempermudah penyusunan komunikasi, keberhasilan phishing tidak selalu bergantung pada AI. Memahami hubungan tersebut membantu pengguna mengambil keputusan lebih hati-hati.


Cara AI Membuat Pesan Phishing Lebih Sulit Dikenali
Risiko utama dari penggunaan AI oleh penyerang adalah potensi membuat komunikasi terasa lebih personal. Apabila penyerang memperoleh data yang tersedia secara publik, pesan dapat disusun agar terlihat relevan. Misalnya, karyawan dapat menerima email yang mengatasnamakan bagian keuangan. Pencantuman informasi transaksi yang tampak relevan berpotensi membuat pesan terlihat lebih tepercaya. Namun, pengetahuan mengenai aktivitas pengguna dapat disalahgunakan. Oleh sebab itu, pengguna sebaiknya memeriksa pesan melalui kanal resmi.
Sebagai bentuk penyamaran tambahan, AI juga dapat dimanfaatkan untuk menghasilkan suara sintetis. Pada serangan rekayasa sosial, pelaku mungkin mencoba meniru suara orang yang dikenal. Pembuatan video sintetis juga dapat menjadi bagian dari penyamaran identitas. Namun demikian, sebagian besar prinsip kewaspadaan tetap relevan. Langkah yang paling bermanfaat adalah memastikan identitas melalui jalur komunikasi independen. Untuk mengurangi risiko, instruksi keuangan sebaiknya diperiksa lewat prosedur resmi. Pendekatan tersebut dapat mengurangi risiko penipuan identitas.
Tanda Pesan Phishing yang Tetap Perlu Diwaspadai
Sekalipun AI mampu menghasilkan bahasa yang alami, sejumlah pola mencurigakan masih dapat diperiksa. Indikator yang perlu diperhatikan adalah ancaman kehilangan akses apabila instruksi tidak langsung diikuti. Komunikasi yang mengharuskan pengiriman kode OTP perlu dianggap sangat mencurigakan. Sebagai pemeriksaan tambahan, alamat pengirim dan tujuan tautan perlu diperiksa. Nama perusahaan yang terlihat benar bukan jaminan keamanan komunikasi. Bahkan, pesan mencurigakan bisa berasal dari akun kontak yang diambil alih. Karena alasan tersebut, keaslian instruksi sebaiknya dipastikan sebelum bertindak.
Langkah Melindungi Akun dari Serangan Phishing Berbasis AI
Upaya mencegah penipuan digital modern memerlukan kombinasi kebiasaan dan pengaturan keamanan. Langkah pertama adalah tidak langsung mengikuti instruksi melalui email mencurigakan. Apabila pesan mengklaim terdapat masalah keamanan, akses situs melalui alamat yang sudah diketahui. Kebiasaan sederhana tersebut memperkecil kemungkinan memasukkan kredensial ke situs palsu. Selain itu, hindari penggunaan ulang kata sandi. Perangkat lunak penyimpan kredensial juga dapat membantu mencocokkan akun dengan domain yang benar. Meskipun pengaturan tersebut bermanfaat, perlindungan teknis tidak menghapus seluruh risiko penipuan.
Autentikasi multifaktor merupakan langkah penting untuk melindungi akun. Meski memberikan perlindungan tambahan, tidak semua metode autentikasi memiliki ketahanan phishing yang sama. Passkey dan kunci keamanan yang kompatibel dirancang lebih tahan terhadap phishing. Ketika pengguna memiliki perangkat yang kompatibel, metode autentikasi tahan phishing sebaiknya diprioritaskan. Sebagai kebiasaan keamanan berkelanjutan, aplikasi sebaiknya diperbarui melalui sumber resmi. Pemeriksaan aktivitas akun dapat mendukung deteksi perubahan mencurigakan. Dengan menggabungkan langkah tersebut, keamanan akun menjadi lebih kuat.
Tantangan Mendeteksi Phishing AI di Lingkungan Kerja dan Layanan Digital
Ancaman phishing berbasis AI dapat berdampak pada perusahaan dan lembaga. Pada sistem komunikasi bisnis, penipu mungkin mengatasnamakan bagian administrasi. Persoalan yang dapat muncul adalah permintaan transfer dana yang tidak sah. Ketika karyawan menerima permintaan tersebut, komunikasi yang tampak resmi berpotensi mengurangi kewaspadaan. Karena itu, persetujuan pembayaran harus mengikuti mekanisme yang jelas. Perubahan informasi penerima pembayaran perlu diperiksa menggunakan kontak resmi yang tersimpan. Mekanisme verifikasi berlapis dapat membatasi dampak penyamaran identitas.
Selain prosedur transaksi, pelatihan kesadaran keamanan siber juga diperlukan. Program edukasi perlu membahas manipulasi psikologis dan penyamaran identitas. Karyawan perlu memahami prosedur mengonfirmasi permintaan sensitif. Perangkat deteksi ancaman mendukung pemeriksaan lampiran dan domain. Meskipun sistem otomatis terus berkembang, hasil klasifikasi keamanan dapat memiliki kesalahan. Dengan mempertimbangkan keterbatasan tersebut, perlindungan harus melibatkan manusia dan teknologi. Prosedur respons yang jelas berpotensi membatasi dampak ketika serangan terjadi.
Kesimpulan tentang Ancaman Phishing Berbasis AI dan Cara Menghadapinya
Phishing berbasis AI membuat pemeriksaan keaslian pesan semakin penting. Penggunaan pesan yang disesuaikan dengan konteks dapat membuat penyamaran terlihat lebih meyakinkan. Namun demikian, pengguna dapat mengurangi risiko dengan tidak terburu-buru mengikuti instruksi. Penerapan metode login tahan phishing serta pengamanan akun dapat memperkuat keamanan digital. Di sisi lain, edukasi dan prosedur verifikasi organisasi tidak boleh diabaikan. Apa pendapat Anda mengenai pesan phishing yang semakin meyakinkan? Bagikan pandangan Anda tentang cara mengenali pesan mencurigakan.