Microsoft Tambal 1.413 Celah Keamanan dalam Pembaruan Oktober 2026
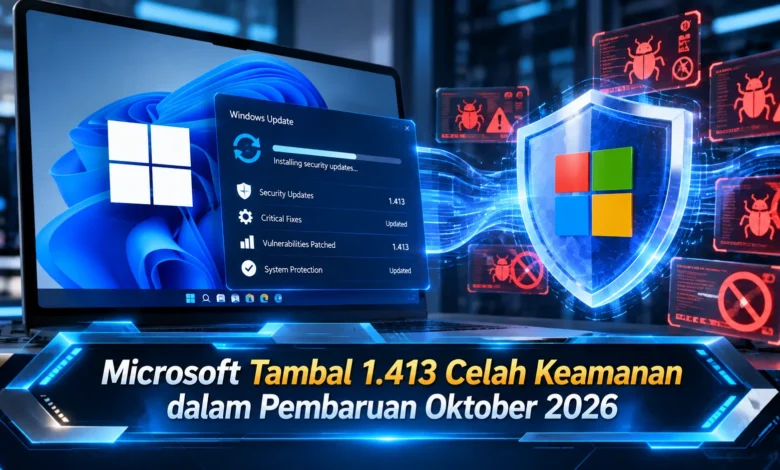
Microsoft kembali merilis pembaruan keamanan besar melalui Patch Tuesday Oktober 2026 dengan memperbaiki 1.413 celah keamanan pada berbagai produk dan layanan. Pembaruan yang diterbitkan pada 13 Oktober 2026 ini mencakup Windows, Microsoft Office, SharePoint Server, serta sejumlah komponen perangkat lunak lainnya. Salah satu perhatian utama adalah kerentanan zero-day pada Windows Shell yang telah dimanfaatkan dalam serangan nyata sebelum perbaikannya tersedia. Besarnya jumlah kerentanan yang ditangani memperlihatkan semakin kompleksnya tantangan keamanan teknologi modern. Oleh karena itu, pengguna Windows dan administrator sistem disarankan segera memasang pembaruan yang sesuai untuk mengurangi risiko serangan siber.
Microsoft Perbaiki 1.413 Celah Keamanan pada Berbagai Produk
Kemajuan ekosistem perangkat lunak semakin membuka sejumlah peluang baru bagi pengguna komputer dalam mengelola pekerjaan secara lebih efisien. Namun demikian, risiko serangan digital menjadi semakin beragam. Untuk menghadapi kondisi ini, Microsoft merilis pembaruan keamanan melalui program Patch Tuesday Oktober 2026 yang mencakup perbaikan 1.413 kerentanan. Total kerentanan yang diumumkan memperlihatkan skala pembaruan yang luar biasa dalam sejarah pembaruan Microsoft. Paket keamanan terbaru ini bertujuan menutup celah yang dapat dimanfaatkan penyerang sebelum dimanfaatkan dalam serangan lanjutan.
Berdasarkan rincian pembaruan, Microsoft merilis perbaikan terhadap berbagai kategori kerentanan. Beberapa kategori utama meliputi elevation of privilege, eksekusi kode jarak jauh, serta pengungkapan informasi. Celah peningkatan hak akses berpotensi memberikan akses tambahan kepada pelaku apabila kondisi teknis tertentu terjadi. Adapun, kelemahan remote code execution berpotensi memungkinkan kode berbahaya dijalankan pada perangkat yang rentan. Keragaman risiko tersebut memperlihatkan kebutuhan penerapan strategi pembaruan yang tepat.
Microsoft Perbaiki Celah Windows Shell yang Sudah Dieksploitasi
Ancaman yang paling mendapat perhatian adalah CVE-2026-96951, yaitu celah keamanan pada Windows Shell yang dilaporkan digunakan oleh penyerang. Masalah keamanan ini berkaitan dengan kemampuan melewati fitur perlindungan. Jika serangan berhasil dilakukan, pelaku dapat menghindari pemeriksaan keamanan tertentu. Salah satu mekanisme yang terdampak adalah Mark of the Web, yaitu mekanisme identifikasi asal file unduhan. Jika mekanisme tersebut berhasil dihindari, pengguna berpotensi menghadapi ancaman tambahan.

Di samping kerentanan Windows Shell tersebut, pembaruan Oktober 2026 menangani CVE-2026-108398 pada .NET Framework dan CVE-2026-92707 yang berkaitan dengan MessagePack-CSharp. Kelemahan keamanan .NET ini berpotensi melewati pembatasan eksekusi aplikasi dalam situasi penyerangan tertentu. Sementara itu, CVE-2026-92707 merupakan kelemahan yang dapat mengganggu ketersediaan layanan melalui penggunaan memori yang tidak terkendali. Beberapa celah yang menjadi perhatian tersebut memperlihatkan perlunya tindakan perlindungan karena sebagian telah diketahui publik. Kendati perlu ditangani, risiko eksploitasi dipengaruhi kondisi penggunaan.
Memahami Risiko Serangan Zero-Day pada Sistem Windows
Konsep celah keamanan zero-day kerap muncul dalam informasi pembaruan perangkat lunak. Secara umum, zero-day merujuk pada kelemahan yang diketahui atau dimanfaatkan sebelum perbaikan resmi tersedia. Situasi keamanan semacam ini dapat meningkatkan risiko karena administrator belum dapat memasang perbaikan permanen. Tidak seperti kerentanan tanpa indikasi eksploitasi, zero-day yang sudah dimanfaatkan secara aktif memerlukan prioritas lebih tinggi. Oleh sebab itu, pembaruan yang memperbaiki eksploitasi aktif perlu diprioritaskan setelah pengujian yang sesuai.
Pada Patch Tuesday bulan tersebut, Microsoft menangani satu zero-day yang diketahui dieksploitasi. Di samping temuan tersebut, terdapat dua celah keamanan dengan informasi yang sudah tersedia bagi masyarakat. Pemisahan kategori tersebut penting untuk dipahami karena kerentanan yang diumumkan tidak selalu sedang dieksploitasi. Walaupun tingkat ancamannya berbeda, administrator perlu memperbarui perangkat terdampak untuk mengurangi risiko serangan masa depan. Prinsip tersebut membantu menjaga keandalan sistem.
Pembaruan Keamanan untuk Windows, Office, SharePoint, dan Server
Distribusi perbaikan keamanan Microsoft menangani sejumlah platform yang menjadi bagian dari kebutuhan komputasi modern. Sistem operasi Windows menerima porsi perbaikan paling banyak, dengan lebih dari seribu kelemahan pada keluarga Windows. Produk perkantoran Microsoft juga memperoleh perbaikan untuk 134 kerentanan berdasarkan rincian distribusi Microsoft. Tidak hanya itu, perangkat lunak pengembangan, SharePoint Server, SQL Server, Exchange Server, Azure, dan Defender termasuk dalam ruang lingkup pembaruan. Besarnya daftar perangkat lunak yang diperbaiki menunjukkan kompleksitas ekosistem Microsoft.
Dalam penggunaan sehari-hari, pembaruan Windows menjadi perhatian utama. Komputer yang digunakan untuk bekerja dapat memiliki akses terhadap akun sensitif, termasuk informasi produktivitas, catatan pembayaran, dan kredensial akun. Ketika perangkat belum menerima tambalan, risiko penyalahgunaan dapat meningkat. Di lingkungan perusahaan, pemeliharaan layanan jaringan dan perangkat lunak membutuhkan strategi penerapan yang terencana. Pendekatan terstruktur tersebut bertujuan menyeimbangkan perlindungan dan ketersediaan layanan ketika sistem menjalani pemeliharaan.
Cara Memasang Pembaruan Keamanan Windows Oktober 2026
Untuk memasang pembaruan keamanan, pengguna perlu mengakses aplikasi Settings pada komputer Windows 11. Pada tahap berikutnya, masuk ke pengaturan update sistem dan tekan tombol Periksa pembaruan. Jika sistem menemukan pembaruan, jalankan instalasi sesuai petunjuk hingga pembaruan berhasil diterapkan. Dalam beberapa kondisi, Windows mungkin meminta restart. Sebaiknya simpan pekerjaan terlebih dahulu sebelum memulai ulang Windows. Langkah tersebut membantu menghindari kehilangan pekerjaan.
Melalui paket keamanan terbaru, Windows 11 versi 24H2, 25H2, dan 26H2 menggunakan paket keamanan KB5127648. Di sisi lain, Windows 11 versi 26H1 menggunakan paket instalasi KB5127646. Pengguna perlu memastikan edisi dan versi sistem operasi karena persyaratan instalasi dapat berbeda. Sebagai perhatian tambahan, Microsoft mengakhiri pembaruan bulanan Windows 11 24H2 edisi Home dan Pro pada Oktober 2026. Dengan kondisi tersebut, pengguna edisi tersebut dianjurkan memastikan perangkat beralih ke versi yang masih menerima keamanan. Hanya menggunakan update keamanan terakhir tidak menjamin perlindungan terhadap ancaman masa depan.
Strategi Mengurangi Risiko Serangan Siber Setelah Pembaruan Microsoft
Meskipun pemasangan patch menjadi langkah utama, perlindungan komputer tidak cukup mengandalkan pembaruan saja. Salah satu langkah penting adalah memastikan sistem perlindungan malware berjalan. Dalam sistem operasi Microsoft terbaru, Microsoft Defender menyediakan perlindungan bawaan. Selain itu, pengguna dianjurkan memeriksa dokumen sebelum menjalankannya, terutama berkas yang dikirim melalui email mencurigakan. Langkah pencegahan sederhana tersebut dapat membatasi peluang eksploitasi dari upaya penyalahgunaan kerentanan. Aktivasi keamanan akun berlapis membantu menjaga akses akun penting.
Dalam lingkungan teknologi informasi berskala besar, penerapan patch memerlukan proses terstruktur. Pengelola infrastruktur teknologi dianjurkan mendata aplikasi dan server yang membutuhkan pembaruan. Pada tahap penanganan berikutnya, dahulukan perbaikan terhadap ancaman aktif sebelum menerapkan sisa tambalan berdasarkan tingkat risiko. Perusahaan turut menghadirkan pendekatan risk cohorts yang membantu memahami kelompok kelemahan terkait. Metode pengelompokan ini mendukung pengambilan keputusan keamanan, tetapi bukan satu-satunya dasar menentukan urutan pemasangan. Dengan menerapkan manajemen patch terencana, perusahaan dapat mengurangi risiko gangguan tanpa mengorbankan stabilitas sistem.
Pentingnya Memasang Pembaruan Keamanan Microsoft Secara Berkala
Rilis Patch Tuesday terbaru menjadi langkah penting dalam perlindungan perangkat lunak. Berkat distribusi tambalan untuk 1.413 kelemahan, Microsoft berupaya mengurangi risiko serangan. Perbaikan terhadap zero-day Windows Shell memerlukan prioritas tinggi karena risiko penyalahgunaannya bukan sekadar kemungkinan. Untuk menjaga keamanan perangkat, pengguna perlu memeriksa status Windows Update secara berkala. Di samping memasang patch keamanan, penggunaan antivirus menjadi bagian dari keamanan berlapis. Melalui penerapan perlindungan menyeluruh, perusahaan berpotensi meningkatkan ketahanan infrastruktur. Apa pandangan Anda tentang pembaruan keamanan Microsoft terbaru? Mari sampaikan pengalaman Anda mengenai manfaat memasang patch keamanan secara rutin.