Cara Mengamankan AI Agent Permissions agar Agent Tidak Bisa Menjalankan Aksi di Luar Tugas
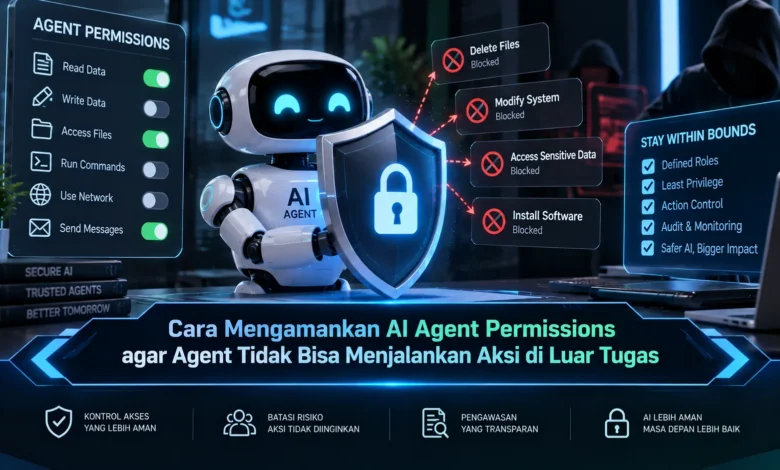
AI agent kini semakin mampu menjalankan berbagai tugas secara mandiri, mulai dari membaca data, mengakses aplikasi, memanggil tool, hingga melakukan tindakan tertentu berdasarkan instruksi. Kemampuan ini membuat TEKNOLOGI berbasis AI semakin efisien, tetapi juga menghadirkan risiko ketika permission diberikan terlalu luas. Agar agent tidak dapat menjalankan aksi di luar tugasnya, pengelolaan hak akses perlu dibuat ketat, kontekstual, dan selalu mengikuti prinsip keamanan sejak tahap perancangan.
Batasi Permission Sesuai Tugas Utama Agent
Langkah pertama untuk mengamankan AI agent adalah membatasi permission sesuai tugas utamanya. AI yang digunakan untuk mencari informasi tidak seharusnya memiliki hak untuk memodifikasi data. Strategi tersebut membantu menjaga ruang gerak agent tetap sesuai fungsi yang telah ditentukan.
Permission juga sebaiknya dibatasi pada resource tertentu bukan seluruh sistem. Apabila AI hanya bekerja dengan satu database maka hak terhadap database lain sebaiknya tetap ditutup. Dalam perkembangan TEKNOLOGI agentic, akses yang tersegmentasi dapat mengurangi dampak ketika terjadi kesalahan.
Permission Minimum Membuat Agent Lebih Terkendali
Prinsip least privilege berarti agent hanya menerima hak minimum yang diperlukan untuk menyelesaikan tugas. Jika suatu proses hanya memerlukan akses membaca maka privilege tambahan tidak perlu diberikan. Cara tersebut membuat agent memiliki ruang tindakan yang lebih sempit.
Hak minimum perlu berlaku pada tool, data, API, dan fungsi internal. API yang boleh dipanggil sebaiknya ditentukan. Dengan demikian, agent tidak dapat memperluas kemampuannya hanya karena suatu tool tersedia. Strategi tersebut menjadi langkah penting dalam membangun TEKNOLOGI otonom yang lebih terkendali.
Kontrol Tool Menjadi Pengaman Penting bagi AI Agent
Kemampuan memanggil tool perlu mendapatkan perhatian khusus dalam sistem agentic. AI dapat memiliki akses menuju penyimpanan, sistem komunikasi, database, serta berbagai aplikasi. Apabila semua fungsi diberikan kepada satu agent, kemungkinan penggunaan tool yang tidak relevan akan meningkat.
Daftar izin dapat membatasi fungsi yang tersedia bagi setiap agent. AI untuk membuat laporan hanya membutuhkan akses terhadap sumber data tertentu. Tool lain dapat tetap tersembunyi atau diblokir. Melalui kontrol tersebut, AI tetap memiliki kemampuan yang diperlukan tanpa memperoleh akses berlebihan.
Validasi Setiap Aksi Sebelum Benar Benar Dieksekusi
Permission yang aman sebaiknya tidak hanya diperiksa ketika agent pertama kali dibuat. Permintaan agent dapat diperiksa oleh lapisan kebijakan sebelum dieksekusi. Evaluasi tersebut dapat menilai apakah operasi sesuai dengan permission yang diberikan.
Mesin kebijakan dapat memeriksa siapa agent yang bertindak, fungsi yang digunakan, serta data yang dituju. Jika operasi cocok dengan fungsi agent, tool dapat dijalankan secara otomatis. Sebaliknya, aksi yang tidak sesuai dapat diblokir. Pendekatan runtime seperti ini membuat agent tetap terkendali meskipun menjalankan workflow kompleks.
Human in the Loop Menjaga Agent Tetap dalam Batas Aman
Tidak semua tindakan sebaiknya dijalankan AI secara otomatis. Tugas sederhana dapat diberikan otonomi yang lebih luas, sedangkan operasi dengan dampak besar dapat menunggu konfirmasi pengguna atau administrator.
Sebagai contoh, agent dapat mengambil informasi tetapi perlu konfirmasi sebelum mengirim, memindahkan, atau menghapus data. Mekanisme human in the loop membantu menghentikan operasi penting sebelum terjadi kesalahan. Dengan demikian, agent tetap produktif tanpa memiliki otoritas absolut.
Akses Berbatas Waktu Mengurangi Risiko Agent
Permission sensitif tidak selalu perlu aktif sepanjang waktu. Apabila suatu tugas memerlukan akses yang lebih tinggi, permission dapat aktif dalam waktu terbatas. Setelah tugas berakhir, permission dapat dicabut secara otomatis.
Akses berbatas waktu membuat agent tidak terus membawa privilege dari pekerjaan sebelumnya. Sistem dapat mengatur expiration berdasarkan durasi atau penyelesaian tugas. Dengan cara tersebut, akses menjadi lebih dekat dengan kebutuhan aktual.
Monitoring Membantu Mendeteksi Agent yang Keluar dari Tugas
Kontrol AI perlu dilengkapi logging agar tindakan dapat ditelusuri. Catatan tentang siapa yang menjalankan tindakan, apa yang digunakan, dan bagaimana hasilnya dapat mempermudah pemeriksaan ketika terjadi aktivitas yang tidak diharapkan.
Observability membantu menemukan perilaku yang berbeda dari kondisi normal. Jika agent berulang kali mencoba mengakses tool yang tidak diizinkan, administrator dapat menerima notifikasi. Dalam implementasi TEKNOLOGI otonom, audit trail membantu memastikan batas tugas benar benar dipatuhi.
Kesimpulan
Mencegah AI agent bertindak di luar fungsi membutuhkan kombinasi permission minimum, kontrol tool, dan pengawasan aktif. Dengan menerapkan least privilege, allowlist tool, policy engine, permission sementara, human approval, serta audit trail, organisasi dapat menikmati manfaat otomatisasi tanpa memberikan otoritas yang tidak diperlukan. Di tengah meningkatnya penggunaan TEKNOLOGI AI, pengelolaan permission akan menjadi bagian penting dari keamanan sistem. Bagikan pandangan Anda mengenai cara terbaik membatasi AI agent agar pembahasan tentang tata kelola TEKNOLOGI AI semakin bermanfaat.