Secure Autonomous Agent Runtime Ubah Standar Keamanan AI, Eksekusi Agen Kini Bisa Diisolasi Sejak Awal
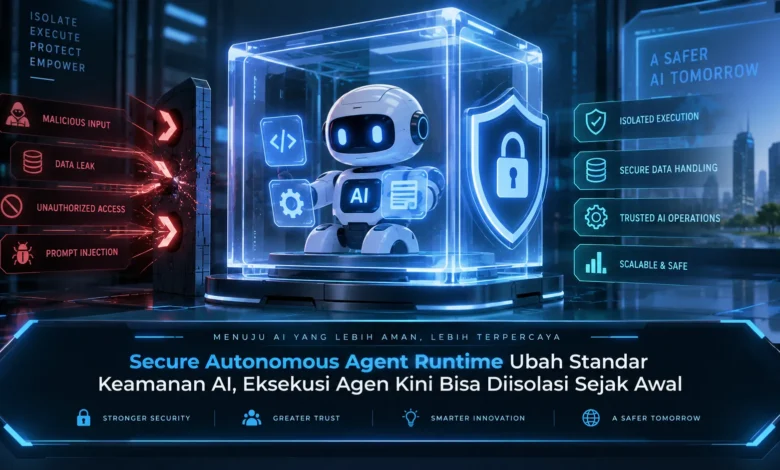
Perkembangan agen AI yang semakin mandiri membuat keamanan tidak lagi cukup diterapkan hanya pada model atau aplikasi. Ketika agen mampu membaca file, memanggil tool, menggunakan API, menjalankan kode, dan menyelesaikan tugas bertahap secara otomatis, lingkungan eksekusinya juga harus dilindungi sejak awal. Secure Autonomous Agent Runtime menawarkan pendekatan yang lebih terkontrol melalui sandbox, pembatasan hak akses, isolasi proses, dan pemantauan aktivitas. Arah baru ini memperlihatkan bagaimana TEKNOLOGI AI mulai menempatkan keamanan runtime sebagai bagian penting dari fondasi sistem agentic modern.
Agen Otonom Membutuhkan Runtime yang Lebih Terkontrol
Sistem eksekusi terkontrol untuk agen AI dirancang untuk membatasi cara agen menjalankan tugas. Berbeda dengan AI percakapan biasa, agen otonom dapat menggunakan tool eksternal, membaca serta mengubah file, hingga mengeksekusi pekerjaan kompleks secara mandiri.
Kemampuan tersebut membuat lingkungan runtime menjadi bagian penting dari keamanan. Apabila AI diberikan privilege tanpa pembatasan, perintah yang tidak sesuai atau keliru dapat menghasilkan perubahan yang tidak diperlukan. Oleh sebab itu, TEKNOLOGI secure runtime berupaya membatasi dampak sejak proses dimulai.

Sandbox Mengisolasi Eksekusi Agen Sejak Awal
Lingkungan sandbox merupakan komponen penting dalam runtime keamanan untuk agen otonom. Melalui pendekatan tersebut, agen dapat ditempatkan dalam lingkungan yang dipisahkan tanpa langsung memperoleh akses penuh ke sistem utama.
Sebagai contoh, agen yang bertugas membaca data dalam folder tertentu dapat memperoleh izin pada file yang relevan saja. Kemampuan menjangkau sumber daya tambahan dapat dibatasi oleh sistem keamanan. Berkat mekanisme ini, apabila agen melakukan tindakan yang tidak diharapkan, dampaknya dapat diperkecil melalui ruang isolasi.
Hak Akses Minimum Membatasi Kemampuan Agen
Tidak hanya memisahkan lingkungan kerja, secure runtime dapat menerapkan prinsip least privilege. Pendekatan ini berarti agen hanya menerima izin yang diperlukan. Menggunakan kebijakan tersebut, setiap agen dapat memiliki ruang akses yang berbeda.
Sebuah agen dapat mendapatkan akses baca tetapi tidak memperoleh hak hapus, sementara agen lain mungkin dapat memanggil layanan yang telah disetujui. Ketika perubahan penting akan dilakukan, sistem dapat memerlukan persetujuan pengguna sebelum eksekusi diteruskan. Mekanisme tersebut membantu menjaga fleksibilitas agen tanpa mengorbankan kontrol keamanan.
Secure Runtime Mengatur Cara AI Terhubung dengan Sistem Lain
Agen otonom masa kini sering memerlukan integrasi dengan banyak perangkat lunak seperti layanan web, basis data, aplikasi, dan storage. Koneksi yang luas tersebut memang meningkatkan kemampuan otomatisasi, tetapi sekaligus menambah permukaan risiko.
Lingkungan eksekusi yang aman dapat membatasi layanan yang dapat dipanggil, mengontrol tujuan koneksi jaringan, serta mengatur jenis data yang dapat dikirim. Berkat kebijakan tersebut, agen tidak otomatis mendapatkan akses menuju seluruh jaringan. Pendekatan ini menjadi elemen utama dalam pengamanan TEKNOLOGI agen otonom.
Observability Membuat Aktivitas Agen Lebih Mudah Diaudit
Isolasi dan pembatasan akses saja belum cukup untuk membangun runtime yang matang. Administrator dan developer juga membutuhkan observability yang baik agar perilaku agen dapat diperiksa.
Runtime dapat mencatat layanan yang dipanggil, file yang dibaca atau diubah, permintaan koneksi jaringan, serta percobaan akses yang diblokir. Apabila agen menunjukkan perilaku yang menyimpang, catatan tersebut dapat memberikan gambaran mengenai rangkaian tindakan sehingga tim dapat menentukan bagian yang perlu diperbaiki.
Resource Limit Membantu Menjaga Stabilitas Sistem
Lingkungan eksekusi AI terkontrol juga dapat menetapkan batas kapasitas seperti waktu kerja, kapasitas memori, ruang penyimpanan, dan sumber daya pemrosesan. Kontrol kapasitas ini penting ketika AI mengalami proses yang terlalu panjang.
Jika batas tertentu terlampaui, runtime dapat membatasi aktivitas agen sebelum menghabiskan sumber daya yang tersedia. Kontrol semacam ini membuat keamanan agen bukan sekadar mengenai pembatasan akses, tetapi juga melindungi ketersediaan infrastruktur. Pada penggunaan TEKNOLOGI agentic di perusahaan, kemampuan tersebut dapat memberikan perlindungan tambahan.
Penutup
Secure Autonomous Agent Runtime dapat mengubah cara keamanan agen AI dirancang dengan membatasi ruang kerja AI sejak proses dimulai. Sandboxing, permission control, pengawasan jaringan, audit, dan kontrol komputasi dapat bekerja sebagai lapisan perlindungan yang saling melengkapi.
Pendekatan baru tersebut menunjukkan bahwa masa depan TEKNOLOGI AI bukan sekadar mengenai seberapa mandiri sebuah agen, tetapi juga ditentukan oleh seberapa aman agen dapat bertindak. Bagi developer dan organisasi, memahami secure runtime dapat memberikan dasar bagi penerapan otomatisasi yang lebih aman. Pemerhati AI dapat terus mempelajari evolusi keamanan agen otonom karena kontrol eksekusi akan semakin penting seiring meningkatnya otonomi AI.


