OpenShell Secure Runtime Jadi Pendekatan Baru untuk Melindungi Sistem dari Aplikasi Berisiko
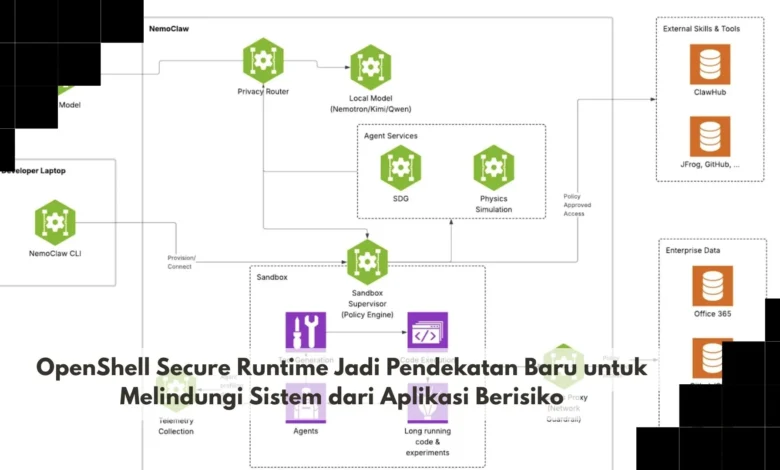
OpenShell Secure Runtime menjadi pendekatan menarik dalam perkembangan keamanan aplikasi modern karena berfokus pada cara menjalankan software di lingkungan yang lebih terkontrol. Ketika organisasi menggunakan semakin banyak aplikasi, tool otomatisasi, dan komponen dari berbagai sumber, risiko terhadap sistem juga ikut meningkat. Dalam perkembangan TEKNO, pendekatan runtime yang aman dapat membantu membatasi akses aplikasi, mengurangi dampak ketika terjadi kesalahan, serta memberikan kontrol lebih baik terhadap proses yang berjalan di dalam sebuah sistem.
Lingkungan Runtime Terisolasi Membantu Melindungi Sistem Modern
Keamanan sistem modern semakin bergantung pada bagaimana sebuah aplikasi diberi izin dan batasan saat menjalankan tugasnya. Pendekatan secure runtime memungkinkan software dijalankan dalam lingkungan dengan batas yang lebih jelas sebelum berinteraksi dengan resource penting. Cara tersebut menjadi penting ketika aplikasi berasal dari banyak sumber atau menggunakan dependency yang jumlahnya semakin besar.
Pembatasan lingkungan eksekusi dapat membantu memperkecil ruang yang dapat dijangkau apabila sebuah aplikasi mengalami masalah. Alih alih memberikan seluruh hak akses secara otomatis, sistem dapat memberikan izin berdasarkan kebutuhan tertentu. Dalam ekosistem TEKNO yang semakin kompleks, pendekatan isolasi dapat menjadi bagian dari strategi keamanan berlapis untuk menghadapi risiko software.


Pemisahan Proses Menjadi Dasar Perlindungan OpenShell Secure Runtime
Salah satu prinsip penting dalam secure runtime adalah memisahkan aplikasi dari bagian sistem yang tidak perlu diakses selama proses eksekusi. Program yang bekerja dengan sejumlah file tertentu dapat dibatasi agar tidak mengakses direktori lain yang tidak berkaitan. Kontrol runtime dapat mengatur interaksi dengan file, jaringan, proses, dan komponen sistem berdasarkan kebijakan yang telah ditentukan.
Secure runtime tetap tidak menggantikan seluruh mekanisme keamanan namun dapat mempersempit ruang gerak aplikasi bermasalah. Jika sebuah aplikasi memiliki bug atau menjalankan perilaku yang tidak diharapkan, pembatasan izin dapat mencegahnya menjangkau resource yang berada di luar kebutuhan. Dalam lingkungan TEKNO yang menggunakan banyak tool dan layanan, konsep tersebut dapat membantu administrator mengelola risiko secara lebih konsisten.
Prinsip Hak Minimum Membantu Membatasi Kemampuan Aplikasi
Prinsip memberikan izin secukupnya dapat membantu mengurangi risiko dari aplikasi yang tidak membutuhkan akses luas. Aplikasi yang hanya membutuhkan koneksi ke satu layanan tidak harus memperoleh akses bebas terhadap seluruh jaringan. Begitu juga dengan akses file, environment variable, atau credential yang sebaiknya tidak diberikan apabila tidak berkaitan dengan fungsi aplikasi.
Pembatasan akses membantu mempertahankan ruang lingkup aplikasi agar tetap sesuai dengan fungsi yang telah ditentukan. Kebijakan runtime yang terstruktur membantu tim memahami hubungan antara aplikasi dan akses yang dimilikinya. Dalam perkembangan TEKNO, transparansi seperti ini penting karena sistem modern dapat memiliki ratusan proses dan dependency yang berjalan secara bersamaan.
Secure Runtime Mendukung Penggunaan Tool dengan Risiko yang Lebih Terkelola
Perkembangan otomasi membuat semakin banyak tugas dijalankan oleh software tanpa campur tangan pengguna pada setiap langkah. Semakin mandiri sebuah proses berjalan, semakin penting untuk menentukan batas kemampuan yang dapat digunakan. Pembatasan runtime dapat membantu memastikan tugas otomatis tidak memperoleh akses lebih besar dibandingkan kebutuhan operasionalnya.
Pengembang dapat memanfaatkan lingkungan terisolasi untuk menjalankan aplikasi yang belum sepenuhnya dipercaya sebelum digunakan secara luas. Jika aplikasi ternyata memiliki perilaku yang tidak sesuai, dampaknya dapat lebih mudah dibatasi apabila lingkungan sejak awal memiliki pembatasan. Untuk tim TEKNO modern, kemampuan mencoba aplikasi dalam lingkungan terbatas dapat memberikan fleksibilitas sekaligus menjaga keamanan sistem utama.
Visibilitas Runtime Membantu Tim Mengetahui Perilaku Aplikasi
Pembatasan aplikasi dapat memberikan manfaat lebih besar ketika administrator juga memiliki visibilitas terhadap aktivitas proses. Informasi mengenai penggunaan file, jaringan, maupun resource dapat membantu menentukan apakah perilaku aplikasi masih sesuai dengan kebijakan. Catatan eksekusi dapat memberikan informasi tambahan yang berguna saat melakukan troubleshooting dan pemeriksaan keamanan.
Konfigurasi secure runtime perlu ditinjau secara berkala agar tetap sesuai dengan fungsi aplikasi yang sebenarnya. Pembatasan yang berlebihan dapat membuat aplikasi tidak dapat bekerja sementara permission terlalu longgar meningkatkan ruang risiko. Dalam pengelolaan TEKNO modern, visibilitas dan pembaruan kebijakan membantu secure runtime tetap sesuai dengan kebutuhan operasional dan keamanan.
Kesimpulan OpenShell Secure Runtime Membantu Membatasi Risiko Aplikasi
Pendekatan OpenShell Secure Runtime menunjukkan pentingnya memberikan batas yang jelas terhadap aplikasi ketika berjalan di dalam sebuah sistem. Dengan memberikan akses berdasarkan kebutuhan, dampak aplikasi bermasalah dapat dibuat lebih terbatas dibandingkan ketika semua proses memperoleh izin luas. Isolasi aplikasi akan memberikan manfaat lebih baik apabila diterapkan bersama praktik keamanan sistem yang menyeluruh.
Dalam ekosistem TEKNO modern, keamanan runtime menjadi semakin relevan seiring aplikasi memperoleh kemampuan mengakses lebih banyak data dan layanan. Lingkungan runtime terkontrol memberikan pendekatan tambahan bagi organisasi yang ingin mengurangi risiko ketika menjalankan software. Penerapan kebijakan akses yang jelas dapat membuat secure runtime menjadi bagian berguna dari strategi perlindungan sistem. Anda dapat berbagi pengalaman mengenai isolasi aplikasi sekaligus mengikuti informasi TEKNO terbaru.