Google Chrome Mendapat Pembaruan Keamanan untuk Menutup 83 Celah Kerentanan
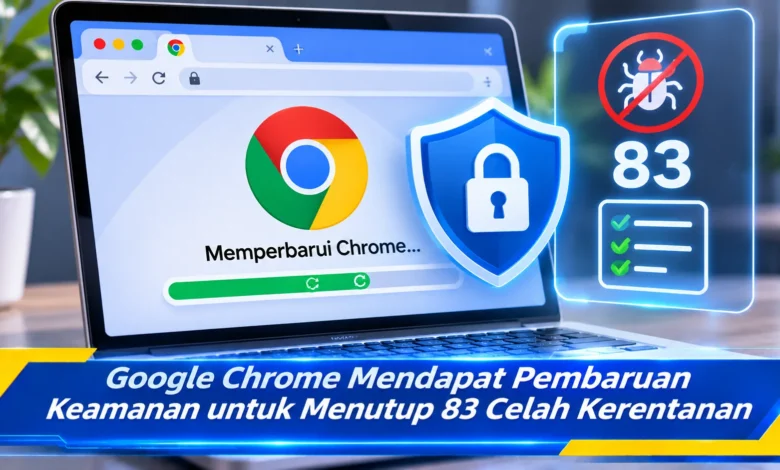
Google kembali merilis pembaruan keamanan penting untuk browser Chrome pada 11 November 2026 guna memperbaiki 83 masalah keamanan yang ditemukan dalam perangkat lunaknya. Pembaruan ini mencakup sejumlah celah dengan tingkat risiko kritis dan tinggi, termasuk kerentanan pada komponen ServiceWorker, CSS, Layout, Skia, serta Accessibility. Melalui versi Chrome 157 terbaru, Google berupaya meningkatkan perlindungan pengguna dari potensi serangan siber yang memanfaatkan kelemahan browser. Perkembangan teknologi keamanan ini menjadi perhatian penting karena Chrome digunakan untuk berbagai aktivitas digital, mulai dari mengakses informasi, berkomunikasi, hingga menjalankan layanan keuangan dan aplikasi perusahaan.
Google Chrome Merilis Pembaruan Keamanan untuk Mengatasi 83 Kerentanan
Perusahaan teknologi Google memperkenalkan peningkatan perlindungan perangkat lunak pada 11 November 2026 dengan 83 pembaruan keamanan yang disertakan. Dengan menghadirkan perbaikan tersebut, Chrome memperoleh sejumlah perbaikan kerentanan pada beberapa sistem pemrosesan perangkat lunak. Rilis keamanan tersebut bertujuan menutup kelemahan yang dapat dimanfaatkan penyerang. Masalah keamanan yang ditangani terdiri atas sejumlah tingkat ancaman. Sejumlah kerentanan dalam daftar tersebut memperoleh penilaian risiko tertinggi. Dengan mempertimbangkan kondisi tersebut, pemasangan versi terbaru menjadi langkah penting.
Menurut pengumuman pembaruan Chrome, versi Stable terbaru ditujukan bagi pengguna desktop pada berbagai sistem operasi. Untuk Windows dan macOS, pembaruan tersebut hadir melalui nomor build 157.0.8103.78 dan 157.0.8103.79. Untuk perangkat Linux, versi yang diumumkan adalah 157.0.8103.78. Peluncuran versi baru tidak berlangsung serentak sehingga waktu ketersediaan dapat berbeda antarperangkat. Walaupun distribusinya bertahap, pengguna disarankan mengecek versi browser secara berkala. Langkah tersebut membantu menjaga sistem tetap terlindungi.


Google Memperbaiki Kelemahan Memori pada Komponen Penting Browser
Di antara puluhan perbaikan yang diumumkan, terdapat lima masalah keamanan yang memperoleh penilaian paling serius. Kerentanan kategori kritis ini berkaitan dengan kesalahan use-after-free. Komponen yang terdampak mencakup ServiceWorker, CSS, Layout, Skia, dan Accessibility. Jenis kerentanan ini muncul akibat penggunaan referensi memori setelah pembebasan sumber daya. Dalam kondisi tertentu, kesalahan tersebut dapat membuka peluang kerusakan memori. Namun demikian, kategori risiko tinggi tidak otomatis membuktikan adanya eksploitasi aktif.
Pengumuman pembaruan Chrome memuat sejumlah identitas kerentanan termasuk CVE-2026-126885 pada ServiceWorker, CVE-2026-126895 pada CSS, dan CVE-2026-126879 pada Layout. Untuk kategori kritis lainnya, CVE-2026-126846 tercatat pada sistem grafis Skia, sedangkan CVE-2026-126911 tercantum pada bagian Accessibility. Identifikasi melalui kode CVE memberikan referensi untuk proses penanganan risiko. Dalam penggunaan browser sehari-hari, pembaruan dapat dilakukan tanpa mempelajari setiap CVE. Namun demikian, browser harus dijalankan ulang apabila diminta agar perlindungan terbaru dapat diterapkan.
Alasan Celah Memori Menjadi Ancaman bagi Pengguna Internet
Dalam pengembangan perangkat lunak, memori berfungsi menampung data dan objek program. Apabila bagian data telah selesai digunakan, memori tersebut bisa dilepaskan untuk penggunaan berikutnya. Masalah use-after-free muncul ketika perangkat lunak menggunakan referensi yang tidak lagi valid. Pada kondisi yang rentan, kesalahan pengolahan memori bisa muncul. Ketika kelemahan tersebut dapat dikendalikan oleh pihak berbahaya, celah tersebut mungkin menjadi bagian dari serangan yang lebih kompleks. Oleh sebab itu, pembaruan keamanan dibutuhkan untuk menutup kelemahan.
Bagian internal peramban masa kini menjalankan berbagai fungsi yang kompleks. ServiceWorker, misalnya, berperan dalam sejumlah kemampuan aplikasi web. Sementara itu, CSS dan Layout menentukan sebagian cara konten ditampilkan. Skia berperan dalam penggambaran elemen visual, sedangkan Accessibility berkaitan dengan fungsi akses bagi beragam kebutuhan pengguna. Mengingat bagian-bagian tersebut digunakan dalam aktivitas browser, kelemahan perangkat lunak perlu diperbaiki secara hati-hati. Google juga membatasi publikasi rincian kerentanan tertentu sampai pembaruan keamanan diterapkan secara lebih luas.
Langkah Memeriksa Pembaruan Keamanan Browser Google Chrome
Menggunakan versi Chrome yang telah diperbaiki merupakan tindakan dasar dalam menjaga perlindungan digital. Proses pemeriksaan dimulai dengan membuka Google Chrome pada komputer. Selanjutnya, buka menu utama melalui ikon tiga titik kemudian akses bagian Bantuan kemudian Tentang Google Chrome. Pada bagian informasi versi, Chrome dapat mencari pembaruan yang tersedia. Apabila unduhan selesai, pengguna harus menjalankan ulang browser apabila diminta. Proses menjalankan ulang ini memastikan browser memuat versi yang diperbarui.
Sesudah Chrome kembali terbuka, pengguna perlu mengecek status pembaruan pada halaman About Chrome. Untuk rilis keamanan 11 November 2026, versi desktop menggunakan build 157.0.8103.78/.79 untuk Windows dan macOS, sedangkan Linux mendapat versi 157.0.8103.78. Ketika nomor versi terbaru sudah berubah, pengguna dapat mempertahankan rilis terbaru yang sesuai perangkat. Jika terdapat pekerjaan yang masih berlangsung, pastikan pekerjaan penting tidak hilang. Tindakan pencegahan tersebut mengurangi risiko gangguan aktivitas. Berkat penggunaan versi terbaru, kerentanan yang sudah diperbaiki tidak dibiarkan terbuka.
Risiko Menggunakan Google Chrome yang Belum Diperbarui
Browser Chrome banyak dimanfaatkan untuk menjalankan berbagai aktivitas internet. Melalui browser, masyarakat mengakses situs keuangan, platform komunikasi, serta layanan pekerjaan. Karena itu, pembaruan sistem harus diprioritaskan. Ketika pembaruan keamanan belum dipasang, celah yang telah diketahui mungkin tetap tersedia. Dalam kondisi tertentu, aktivitas pengguna dapat menghadapi ancaman. Meskipun risikonya perlu diperhatikan, tidak semua kerentanan selalu berhasil dieksploitasi. Pembaruan rutin menjadi bagian penting dari perlindungan perangkat.
Di samping menggunakan versi browser terbaru, pengguna sebaiknya menerapkan kebiasaan keamanan tambahan. Kebiasaan keamanan yang bermanfaat adalah meninjau izin add-on yang digunakan. Ekstensi yang tidak diperlukan perlu dipertimbangkan untuk dinonaktifkan. Pengguna juga disarankan menerapkan perlindungan akun berlapis seperti metode autentikasi tahan phishing jika tersedia. Jika mendapatkan pesan yang meminta informasi pribadi, periksa alamat situs sebelum memasukkan data. Berkat pendekatan keamanan yang menyeluruh, risiko ancaman digital dapat ditekan.
Pentingnya Memasang Patch Chrome untuk Mengurangi Risiko Serangan Siber
Pengembangan perlindungan browser terbaru Google menjadi bagian penting dari perkembangan TEKNOLOGI. Dengan total 83 perbaikan keamanan, termasuk lima masalah pengelolaan memori dengan tingkat keparahan tertinggi, Google berupaya mengurangi potensi penyalahgunaan kelemahan. Rilis Chrome versi terbaru tersedia melalui saluran Stable untuk berbagai komputer. Meskipun membawa perlindungan tambahan, perlindungan digital tetap memerlukan perhatian berkelanjutan. Oleh sebab itu, pemeriksaan versi browser perlu menjadi kebiasaan. Kebiasaan meninjau add-on juga meningkatkan kesadaran terhadap ancaman internet. Sejauh mana pengalaman Anda dalam memeriksa pembaruan keamanan pada perangkat? Silakan bagikan pengalaman Anda agar pembahasan menjadi lebih informatif.