Secure Autonomous Agent Runtime Ubah Standar Keamanan AI, Eksekusi Agen Kini Bisa Diisolasi Sejak Awal
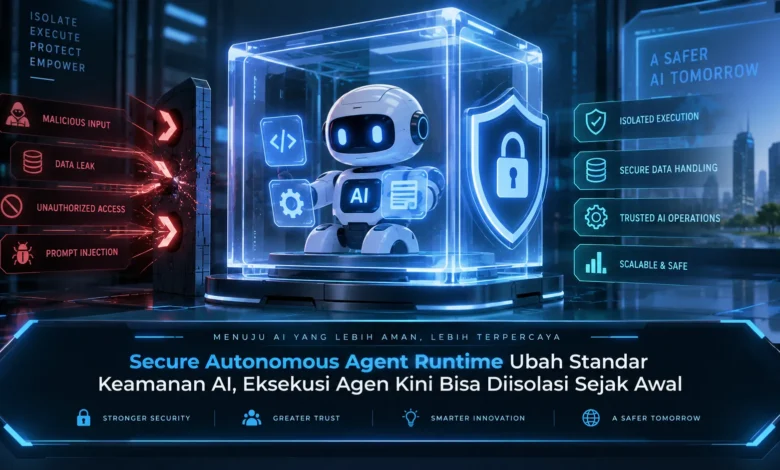
Perkembangan agen AI yang semakin mandiri membuat keamanan tidak lagi cukup diterapkan hanya pada model atau aplikasi. Ketika agen mampu membaca file, memanggil tool, menggunakan API, menjalankan kode, dan menyelesaikan tugas bertahap secara otomatis, lingkungan eksekusinya juga harus dilindungi sejak awal. Secure Autonomous Agent Runtime menawarkan pendekatan yang lebih terkontrol melalui sandbox, pembatasan hak akses, isolasi proses, dan pemantauan aktivitas. Arah baru ini memperlihatkan bagaimana TEKNOLOGI AI mulai menempatkan keamanan runtime sebagai bagian penting dari fondasi sistem agentic modern.
Agen Otonom Membutuhkan Runtime yang Lebih Terkontrol
Secure Autonomous Agent Runtime membantu mengatur bagaimana sistem AI mengeksekusi instruksi. Dibandingkan sistem AI yang sekadar menghasilkan teks, agen otonom dapat berinteraksi dengan sejumlah layanan, mengakses dan memproses data, hingga menyelesaikan workflow dengan beberapa tahapan.
Fleksibilitas sistem agentic membuat pengamanan operasional tidak dapat diabaikan. Apabila AI diberikan privilege tanpa pembatasan, aktivitas yang tidak direncanakan dapat memengaruhi sumber daya penting. Oleh sebab itu, TEKNOLOGI secure runtime menempatkan kontrol keamanan langsung pada lingkungan kerja agen.

Sandbox Mengisolasi Eksekusi Agen Sejak Awal
Lingkungan sandbox merupakan komponen penting dalam arsitektur eksekusi agen AI. Melalui pendekatan tersebut, agen dapat dijalankan pada ruang kerja terbatas tanpa bebas menjangkau seluruh sumber daya.
Pada skenario penggunaan tertentu, agen yang hanya ditugaskan menganalisis dokumen dapat dibatasi pada ruang kerja yang diperlukan. Kemampuan menjangkau sumber daya tambahan dapat dibatasi oleh sistem keamanan. Berkat mekanisme ini, apabila agen melakukan tindakan yang tidak diharapkan, dampaknya dapat lebih mudah dibatasi.
Least Privilege Membuat Agen Bekerja Sesuai Tugas
Di samping mengisolasi proses, secure runtime dapat menggunakan kebijakan hak akses minimum. Konsep least privilege berarti AI tidak otomatis diberikan seluruh kemampuan yang tersedia. Dengan pola tersebut, setiap agen dapat diberikan kemampuan berdasarkan fungsi yang dijalankan.
Sistem otonom tertentu dapat diizinkan membaca file tanpa menghapusnya, sementara agen lain mungkin dapat memanggil layanan yang telah disetujui. Ketika perubahan penting akan dilakukan, sistem dapat memerlukan persetujuan pengguna sebelum eksekusi diteruskan. Pengaturan semacam ini membantu memungkinkan AI tetap produktif tanpa memberikan kebebasan tanpa batas.
Secure Runtime Mengatur Cara AI Terhubung dengan Sistem Lain
Agen AI modern sering membutuhkan koneksi ke berbagai tool seperti berbagai API, sistem data, browser, serta aplikasi bisnis. Kemampuan menggunakan banyak tool memang memperluas jenis pekerjaan yang dapat diselesaikan, tetapi sekaligus menambah permukaan risiko.
Secure runtime dapat mengatur aplikasi yang tersedia untuk agen, menetapkan domain yang diperbolehkan, serta membatasi informasi yang keluar dari lingkungan. Berkat kebijakan tersebut, agen tidak dapat mengirim informasi ke sembarang tujuan. Mekanisme keamanan semacam ini menjadi fondasi penting bagi TEKNOLOGI agentic.
Log Runtime Membantu Menelusuri Setiap Tindakan AI
Isolasi dan pembatasan akses saja belum menyelesaikan seluruh kebutuhan pengawasan. Pengelola sistem dan engineer juga membutuhkan kemampuan pemantauan yang jelas agar perilaku agen dapat diperiksa.
Runtime dapat mencatat tool yang digunakan, aktivitas terhadap data, akses terhadap sistem eksternal, serta izin yang diterima atau ditolak. Ketika terjadi masalah, catatan tersebut dapat memberikan gambaran mengenai rangkaian tindakan sehingga tim dapat menentukan bagian yang perlu diperbaiki.
Resource Limit Membantu Menjaga Stabilitas Sistem
Lingkungan eksekusi AI terkontrol juga dapat menetapkan batas kapasitas seperti durasi proses, RAM, storage, serta kemampuan komputasi. Resource limit tersebut penting ketika agen menjalankan pekerjaan berulang.
Jika batas tertentu terlampaui, runtime dapat menghentikan pekerjaan sebelum membebani sistem secara berlebihan. Kontrol semacam ini membuat keamanan agen tidak hanya berfokus pada perlindungan data, tetapi juga menjaga efisiensi lingkungan komputasi. Dalam penerapan TEKNOLOGI AI berskala besar, kemampuan tersebut dapat menjadi semakin penting.
Penutup
Lingkungan eksekusi terkontrol menghadirkan fondasi baru bagi sistem agentic dengan membatasi ruang kerja AI sejak proses dimulai. Isolasi proses, hak akses minimum, pengaturan tool, pemantauan aktivitas, serta batas sumber daya dapat memberikan pengamanan berlapis untuk aktivitas agen.
Arah perkembangan ini menunjukkan bahwa masa depan TEKNOLOGI AI bukan sekadar mengenai seberapa mandiri sebuah agen, tetapi juga ditentukan oleh seberapa aman agen dapat bertindak. Bagi developer dan organisasi, memahami secure runtime dapat membantu menciptakan sistem agentic yang lebih matang. Penggemar TEKNOLOGI dapat terus mengikuti perkembangan arsitektur runtime modern karena keamanan kemungkinan menjadi faktor utama dalam adopsi agen AI.