Microsoft Tambal 1.413 Celah Keamanan dalam Pembaruan Oktober 2026
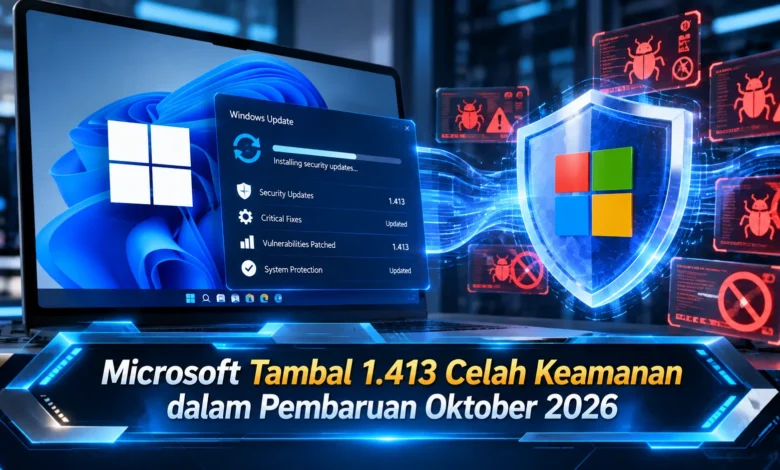
Microsoft kembali merilis pembaruan keamanan besar melalui Patch Tuesday Oktober 2026 dengan memperbaiki 1.413 celah keamanan pada berbagai produk dan layanan. Pembaruan yang diterbitkan pada 13 Oktober 2026 ini mencakup Windows, Microsoft Office, SharePoint Server, serta sejumlah komponen perangkat lunak lainnya. Salah satu perhatian utama adalah kerentanan zero-day pada Windows Shell yang telah dimanfaatkan dalam serangan nyata sebelum perbaikannya tersedia. Besarnya jumlah kerentanan yang ditangani memperlihatkan semakin kompleksnya tantangan keamanan teknologi modern. Oleh karena itu, pengguna Windows dan administrator sistem disarankan segera memasang pembaruan yang sesuai untuk mengurangi risiko serangan siber.
Pembaruan Keamanan Microsoft Oktober 2026 Menangani Ribuan Kerentanan
Perkembangan infrastruktur komputasi modern semakin membuka berbagai kemudahan bagi masyarakat dalam menjalankan aktivitas secara lebih produktif. Namun demikian, potensi eksploitasi perangkat lunak juga semakin kompleks. Sebagai langkah perlindungan, Microsoft mendistribusikan pembaruan keamanan melalui program Patch Tuesday Oktober 2026 yang ditujukan untuk mengatasi 1.413 kelemahan perangkat lunak. Besarnya angka perbaikan ini memperlihatkan skala pembaruan yang luar biasa dalam pengembangan keamanan produk perusahaan. Paket keamanan terbaru ini diharapkan mampu mengatasi sejumlah kerentanan perangkat lunak sebelum menimbulkan kerugian lebih luas.
Dalam pengumuman keamanan Oktober 2026, Microsoft memperbaiki berbagai kategori kerentanan. Beberapa kategori utama meliputi eskalasi privilese, kemampuan menjalankan kode dari jarak jauh, serta information disclosure. Celah peningkatan hak akses berpotensi memberikan akses tambahan kepada pelaku apabila syarat eksploitasi terpenuhi. Di sisi lain, kerentanan eksekusi kode jarak jauh berpotensi memungkinkan kode berbahaya dijalankan pada komputer dengan konfigurasi terdampak. Perbedaan tingkat bahaya tersebut memperlihatkan kebutuhan penerapan prioritas penanganan berdasarkan risiko nyata.
Ancaman Keamanan Zero-Day pada Patch Tuesday Oktober 2026
Ancaman yang paling mendapat perhatian adalah CVE-2026-96951, yaitu kelemahan sistem perlindungan Windows Shell yang diketahui mengalami eksploitasi aktif. Kerentanan tersebut termasuk kategori security feature bypass. Dalam kondisi eksploitasi yang sesuai, pelaku mungkin mampu menembus pembatasan perlindungan sistem. Fitur yang berkaitan dengan kelemahan tersebut adalah Mark of the Web, yaitu penanda keamanan untuk file dari internet. Apabila perlindungan tersebut dilewati, pengguna berpotensi menghadapi ancaman tambahan.

Tidak hanya menangani celah yang telah dieksploitasi, pembaruan Oktober 2026 menangani CVE-2026-108398 pada .NET Framework dan CVE-2026-92707 yang berkaitan dengan MessagePack-CSharp. Kerentanan pada .NET Framework tersebut dapat digunakan untuk menghindari kebijakan keamanan tertentu dalam situasi penyerangan tertentu. Adapun, CVE-2026-92707 berkaitan dengan serangan denial of service melalui penggunaan memori yang tidak terkendali. Rangkaian kelemahan keamanan ini memperlihatkan perlunya tindakan perlindungan karena salah satunya sudah dimanfaatkan penyerang. Kendati perlu ditangani, dampak aktual bergantung pada konfigurasi sistem.
Memahami Risiko Serangan Zero-Day pada Sistem Windows
Istilah zero-day banyak ditemukan dalam pemberitaan teknologi. Dalam konteks keamanan komputer, zero-day merujuk pada kelemahan yang diketahui atau dimanfaatkan sebelum perbaikan resmi tersedia. Karakteristik tersebut dapat meningkatkan risiko karena perangkat rentan belum mendapatkan solusi pembaruan. Dibandingkan celah yang belum menjadi sasaran serangan, zero-day yang terbukti digunakan dalam serangan harus segera dievaluasi. Untuk mengurangi dampaknya, pembaruan yang menangani zero-day berbahaya perlu diprioritaskan setelah pengujian yang sesuai.
Dalam pembaruan Oktober 2026, Microsoft memperbaiki satu kerentanan dengan indikasi serangan aktif. Sebagai informasi tambahan, terdapat dua kerentanan lain yang telah diungkap secara publik. Perbedaan status ini berguna dalam proses penilaian risiko karena kerentanan yang diumumkan tidak selalu sedang dieksploitasi. Walaupun tingkat ancamannya berbeda, administrator perlu memperbarui perangkat terdampak untuk memperbaiki kelemahan sebelum dimanfaatkan pelaku. Pendekatan pencegahan ini membantu menjaga keandalan sistem.
Windows dan Microsoft Office Mendapat Banyak Perbaikan Keamanan
Pembaruan Oktober 2026 mencakup beragam produk yang menjadi bagian dari kebutuhan komputasi modern. Sistem operasi Windows menerima porsi perbaikan paling banyak, dengan sekitar 1.102 kerentanan. Produk perkantoran Microsoft turut menjadi bagian pembaruan untuk 134 masalah keamanan berdasarkan kategori produk yang diumumkan. Selain itu, alat pengembang, SharePoint Server, SQL Server, Exchange Server, Azure, dan Defender juga menjadi perhatian. Luasnya cakupan produk tersebut menegaskan pentingnya pemeliharaan sistem secara menyeluruh.
Dalam penggunaan sehari-hari, perbaikan sistem operasi merupakan kebutuhan penting. Perangkat yang menjalankan aktivitas digital menyimpan berbagai informasi, termasuk berkas pekerjaan, informasi transaksi, dan kredensial akun. Ketika perangkat belum menerima tambalan, risiko penyalahgunaan dapat meningkat. Untuk organisasi yang mengelola banyak komputer, perbaikan aplikasi produktivitas serta infrastruktur harus dilakukan melalui proses pengelolaan perubahan. Hal tersebut membantu mengurangi risiko gangguan pekerjaan ketika sistem menjalani pemeliharaan.
Panduan Update Windows 11 untuk Menutup Celah Keamanan
Untuk memasang pembaruan keamanan, pengguna dapat membuka menu Pengaturan pada perangkat yang menjalankan Windows 11. Selanjutnya, pilih bagian Windows Update dan jalankan pemeriksaan ketersediaan pembaruan. Apabila patch tersedia, jalankan instalasi sesuai petunjuk hingga sistem menunjukkan status instalasi selesai. Pada pembaruan tertentu, Windows dapat memerlukan pemuatan ulang perangkat. Pastikan dokumen penting sudah tersimpan sebelum memulai ulang Windows. Kebiasaan sederhana ini mengurangi risiko data belum tersimpan.
Melalui paket keamanan terbaru, Windows 11 versi 24H2, 25H2, dan 26H2 menerima pembaruan KB5127648. Adapun, Windows 11 versi 26H1 memperoleh KB5127646. Administrator dianjurkan memverifikasi kompatibilitas perangkat dengan paket pembaruan karena persyaratan instalasi dapat berbeda. Sebagai perhatian tambahan, Microsoft menetapkan pembaruan Oktober sebagai update keamanan terakhir untuk Windows 11 24H2 Home dan Pro. Dengan kondisi tersebut, pengguna edisi tersebut perlu mempertimbangkan peningkatan ke versi Windows yang didukung. Mengandalkan pembaruan Oktober tanpa peningkatan versi tidak menjamin perlindungan terhadap ancaman masa depan.
Cara Menjaga Keamanan Komputer Windows dalam Jangka Panjang
Kendati update Microsoft membantu menutup kerentanan, perlindungan komputer tidak cukup mengandalkan pembaruan saja. Kebiasaan mendasar yang perlu diterapkan adalah memastikan sistem perlindungan malware berjalan. Di perangkat Windows yang kompatibel, Microsoft Defender menawarkan kemampuan pemantauan keamanan. Selain itu, pengguna perlu berhati-hati terhadap file dari pengirim tidak dikenal, terutama dokumen Office dari sumber asing. Pendekatan kehati-hatian ini dapat membatasi peluang eksploitasi dari upaya penyalahgunaan kerentanan. Penggunaan autentikasi multifaktor juga dapat memperkuat perlindungan.
Untuk organisasi dengan banyak perangkat, penerapan patch memerlukan proses terstruktur. Tim keamanan informasi dianjurkan mendata aplikasi dan server yang membutuhkan pembaruan. Setelah inventarisasi dilakukan, dahulukan perbaikan terhadap ancaman aktif sebelum menyelesaikan perbaikan berprioritas lebih rendah. Microsoft juga memperkenalkan pendekatan risk cohorts yang mendukung proses pemetaan ancaman. Pendekatan tersebut dapat membantu menentukan prioritas, tetapi bukan satu-satunya dasar menentukan urutan pemasangan. Berkat pengelolaan pembaruan yang konsisten, perusahaan mampu memperkuat perlindungan infrastruktur tanpa mengganggu kelangsungan layanan secara berlebihan.
Pentingnya Memasang Pembaruan Keamanan Microsoft Secara Berkala
Rilis Patch Tuesday terbaru memperlihatkan upaya besar dalam perlindungan perangkat lunak. Dengan memperbaiki 1.413 kerentanan, Microsoft berupaya mengurangi risiko serangan. Tambalan untuk celah keamanan dengan serangan aktif menjadi salah satu perhatian utama karena eksploitasi telah dilaporkan. Sebagai langkah perlindungan, pengguna perlu memeriksa status Windows Update secara berkala. Di samping memasang patch keamanan, penggunaan antivirus perlu dijalankan secara konsisten. Berkat kebiasaan keamanan yang baik, aktivitas digital dapat dijalankan dengan risiko lebih terkendali. Apa pandangan Anda tentang Patch Tuesday Oktober 2026? Mari sampaikan pengalaman Anda mengenai cara meningkatkan keamanan komputer sehari-hari.