Mengatasi Koneksi VPN yang Sering Terputus dengan Memeriksa Konfigurasi Split Tunnel
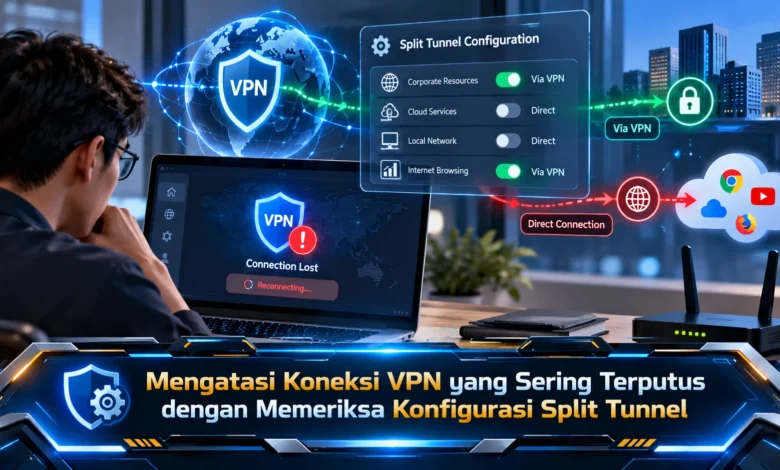
Koneksi VPN yang sering terputus dapat mengganggu rapat daring, akses dokumen perusahaan, hingga penggunaan aplikasi berbasis cloud. Salah satu penyebab yang perlu diperiksa adalah konfigurasi split tunnel, yaitu pengaturan yang menentukan lalu lintas internet mana yang melewati VPN dan mana yang menggunakan koneksi langsung. Jika aturan tersebut tidak sesuai, pengguna dapat mengalami gangguan akses, kegagalan resolusi DNS, atau koneksi yang berulang kali tersambung kembali. Memahami pengaturan ini menjadi bagian penting dari TEKNOLOGI keamanan jaringan modern. Melalui pemeriksaan yang tepat, pengguna dan administrator dapat menemukan sumber masalah tanpa harus mengubah seluruh konfigurasi VPN.
Memahami Penyebab Koneksi VPN Sering Terputus
Masalah konektivitas pada layanan VPN sering melibatkan beberapa komponen jaringan. Kestabilan koneksi utama menjadi aspek pertama yang perlu diperhatikan. Ketika jaringan Wi-Fi sering kehilangan sinyal, VPN berpotensi memutus sesi yang sedang berjalan. Selain itu, gangguan dapat muncul akibat pengaturan firewall. Aplikasi klien jaringan privat juga harus bekerja sesuai pengaturan sistem operasi. Karena itu, diagnosis harus mengikuti gejala yang benar-benar terjadi.
Salah satu kesalahan yang cukup umum adalah menonaktifkan beberapa fitur keamanan secara bersamaan. Cara penanganan seperti ini berpotensi menimbulkan masalah tambahan. Sebagai contoh, pengguna berpotensi menghadapi gangguan hanya saat menggunakan layanan internal. Karakteristik masalah yang berbeda membantu menentukan komponen yang harus diperiksa. Apabila seluruh koneksi internet ikut terganggu, pemeriksaan harus mempertimbangkan kondisi penyedia internet. Sebaliknya, pengaturan split tunnel mungkin berkaitan dengan jalur trafik yang digunakan.
Memahami Perbedaan Full Tunnel dan Split Tunnel
Split tunneling merupakan mekanisme yang menentukan trafik mana yang melewati VPN. Ketika semua trafik diarahkan melalui VPN, sebagian besar atau seluruh lalu lintas diproses melalui koneksi virtual yang dikelola. Sementara itu, split tunnel memungkinkan sebagian trafik menggunakan jalur langsung. Sebagai contoh, akses menuju aplikasi internal mungkin diwajibkan melewati jaringan perusahaan, sedangkan layanan internet umum mungkin menggunakan jaringan lokal tanpa tunnel. Pengaturan jalur tersebut berpotensi mengurangi beban jaringan tertentu.
Pada pengaturan perangkat jaringan, terdapat sejumlah pendekatan dalam mengelola tujuan koneksi. Kebijakan jaringan dapat memanfaatkan alamat IP, subnet, hostname, atau aplikasi, menurut dukungan platform jaringan. Konfigurasi berdasarkan tujuan numerik memerlukan daftar alamat jaringan yang tepat. Di sisi lain, kebijakan berbasis hostname menggunakan nama domain sebagai acuan. Jika informasi tujuan berubah tanpa penyesuaian, trafik mungkin gagal mencapai layanan tujuan. Karena alasan tersebut, pemahaman tentang split tunnel menjadi dasar pemeriksaan jaringan yang lebih terarah.
Memeriksa Aturan Include dan Exclude pada Split Tunnel
Dalam beberapa platform jaringan perusahaan, tersedia pengaturan Include dan Exclude. Mode Include mengarahkan tujuan terdaftar menuju VPN. Sementara itu, mode Exclude memungkinkan tujuan tertentu melewati jaringan langsung. Pengelola jaringan sebaiknya memastikan mode yang digunakan sesuai kebijakan. Dalam situasi praktis, alamat server internal yang tidak tercakup dalam daftar Include dapat menghasilkan koneksi yang tidak sesuai. Dengan meninjau daftar tersebut, administrator mampu menentukan bagian yang perlu diperbaiki.
Dalam proses audit split tunnel, penting untuk meninjau konflik antara subnet dan alamat tujuan. Pada jaringan dengan beberapa segmen, perusahaan mungkin menggunakan rentang IP yang sama dengan jaringan rumah karyawan. Jika alamat lokal dan jaringan perusahaan tidak dapat dibedakan dengan tepat, sistem operasi dapat memilih jalur yang tidak diharapkan. Dalam penelusuran masalah, administrator dapat meninjau tabel routing perangkat. Meski penyesuaian mungkin diperlukan, perubahan perlu mengikuti prosedur pengelolaan jaringan organisasi. Pengelolaan konfigurasi secara hati-hati mengurangi risiko perubahan yang tidak diperlukan.
Cara Menelusuri Gangguan Resolusi Hostname pada VPN
Setelah memeriksa aturan split tunnel, langkah berikutnya adalah mengidentifikasi hubungan antara resolusi hostname dan pengiriman paket. DNS atau Domain Name System membantu perangkat menemukan alamat server berdasarkan nama. Ketika perangkat mengakses layanan melalui jaringan privat, beberapa hostname mungkin hanya dapat dikenali oleh DNS organisasi. Apabila permintaan DNS menggunakan server yang tidak sesuai, aplikasi berpotensi menampilkan kesalahan koneksi. Sebagai bagian dari diagnosis, administrator dapat membandingkan hasil resolusi melalui utilitas jaringan. Hasil pemeriksaan tersebut sebaiknya diperiksa berdasarkan alamat yang diharapkan.
Selain melakukan pemeriksaan DNS, pengguna perlu memperhatikan tabel routing. Dalam sistem operasi Windows, perintah `route print` berguna untuk melihat daftar jalur jaringan. Di sisi lain, perintah `ip route` dapat digunakan untuk meninjau tabel rute. Dalam lingkungan sistem operasi Apple, pengguna dapat menggunakan `netstat -rn` untuk memeriksa rute. Perhatikan gateway, prioritas rute, serta antarmuka jaringan. Apabila jalur paket tidak mengikuti kebijakan, catat informasi sebelum melakukan perubahan. Hindari menghapus rute secara sembarangan, terutama pada perangkat perusahaan.
Strategi Menjaga Split Tunnel agar Tetap Berfungsi Normal
Apabila pemeriksaan menunjukkan adanya masalah konfigurasi, perbaikan harus disesuaikan dengan penyebab yang ditemukan. Upaya perbaikan yang bisa dilakukan adalah meninjau versi aplikasi beserta catatan perbaikannya. Penggunaan klien VPN terbaru yang disetujui membantu menangani masalah yang telah dikenali pengembang. Sebagai contoh, gangguan putus sambung dapat berkaitan dengan kegagalan memproses aturan hostname. Namun demikian, hasil perbaikan bergantung pada penyebab sebenarnya. Karena alasan tersebut, pengguna sebaiknya menguji kembali koneksi setelah memperbarui aplikasi.
Untuk mencegah gangguan berulang, organisasi sebaiknya memiliki catatan konfigurasi jaringan. Catatan teknis ini memberikan acuan dalam proses troubleshooting. Sebagai upaya pencegahan tambahan, lakukan pemeriksaan kebijakan dalam lingkungan pengujian terlebih dahulu. Pendekatan bertahap ini dapat mengurangi risiko gangguan operasional. Ketika organisasi menerapkan Zero Trust, hindari mengecualikan trafik sensitif hanya untuk mempercepat koneksi. Apabila koneksi masih belum stabil, administrator dapat mengumpulkan log diagnostik dan menghubungi penyedia layanan.
Kesimpulan tentang Cara Mengatasi VPN yang Sering Terputus
Memperbaiki masalah konektivitas jaringan privat membutuhkan pemeriksaan yang sistematis. Pengaturan pemisahan jalur trafik berpotensi menyebabkan masalah jika tidak sesuai. Dengan mengevaluasi daftar tujuan yang melewati tunnel, pengguna lebih mudah menemukan konfigurasi yang bertentangan. Selain itu, evaluasi DNS, tabel routing, dan versi klien VPN dapat mengurangi risiko perubahan konfigurasi yang keliru. Berkat proses troubleshooting yang konsisten, kestabilan jaringan dapat ditingkatkan sesuai kondisi perangkat.
Seiring meningkatnya penggunaan akses kerja jarak jauh, pengelolaan VPN menjadi bagian penting dari operasional sistem informasi. Pengaturan pemisahan trafik yang sesuai dapat memberikan fleksibilitas koneksi. Walaupun dapat membantu pengelolaan trafik, keamanan perlu dijaga melalui kebijakan yang konsisten. Menurut Anda, apakah konfigurasi routing VPN menyulitkan akses aplikasi perusahaan? Mari berbagi pandangan mengenai masalah VPN tentang pentingnya pengelolaan VPN yang aman dan teratur.